


77万5000ドルのAjnaエクスプロイトが DeFi 価格オラクルを超えたリスクを露呈



価格オラクルを使用せずに運営されている融資プラットフォームであるAjna Protocolは、約77万5000ドル相当のETHを失ったと報じられている。攻撃者は、第三者の価格フィードを使用する代わりに、プラットフォームの内部清算会計を利用して攻撃を行った。.
この攻撃は、syrupUSDC、wstETH、rETH、cbETH、WBTC、WETH/USDC、sDAIなど、多くの流動性プールに影響を与えました。しかし、これはAjnaの哲学の重要な側面、すなわちオラクルやガバナンスの欠如、そして自己価格決定市場について疑問を投げかけるものです。.
攻撃者はまさにこの思い込みを利用して利益を得た。.
アジュナ神託は意図的に省略した
ほとんどの融資プロトコルは、 Chainlink 。しかし、Ajnaは意図的にそうしていません。実際、 ホワイトペーパー プロトコルについて次のように説明しています。
「Ajnaプロトコルは、非カストディアル型、ピアツーピア型、パーミッションレス型の貸付、借入、取引システムであり、機能するためにガバナンスや外部価格フィードを必要としません。」
むしろ、貸し手は一定額の資金を「バケット」に振り分けることで貸付金利を決定し、融資の清算時期は契約書に定められたtracによって定められます。清算手続きを開始する際には、清算手続きを開始する者が清算保証金を支払う必要があり、正当な理由なく清算が行われた場合は罰金が科せられます。.
MixBytesは、オラクルを排除した背景にある考え方を説明した。
「 DeFi プロトコルに対する攻撃の大部分は、オラクル価格の操作、設定ミス、およびアクセス制御の問題に起因している。」
Ajnaの対策は、攻撃対象領域を排除し、プールの運用を信頼することだった。Defi monの警告は、攻撃者が外部の価格オラクルを侵害するのではなく、清算会計操作によって資金 Defi盗むという、この内部メカニズムに狙いを定めたことを示唆している。.
1時間にわたる警告は無視された
Defimonは 、最初の攻撃が発生する1時間以上前に「準備された攻撃」を検知し、プロジェクトのDiscordチャットを通じてAjnaに通知したと主張している。攻撃開始時点では、プロトコルはまだセキュリティ対策が施されていなかった。
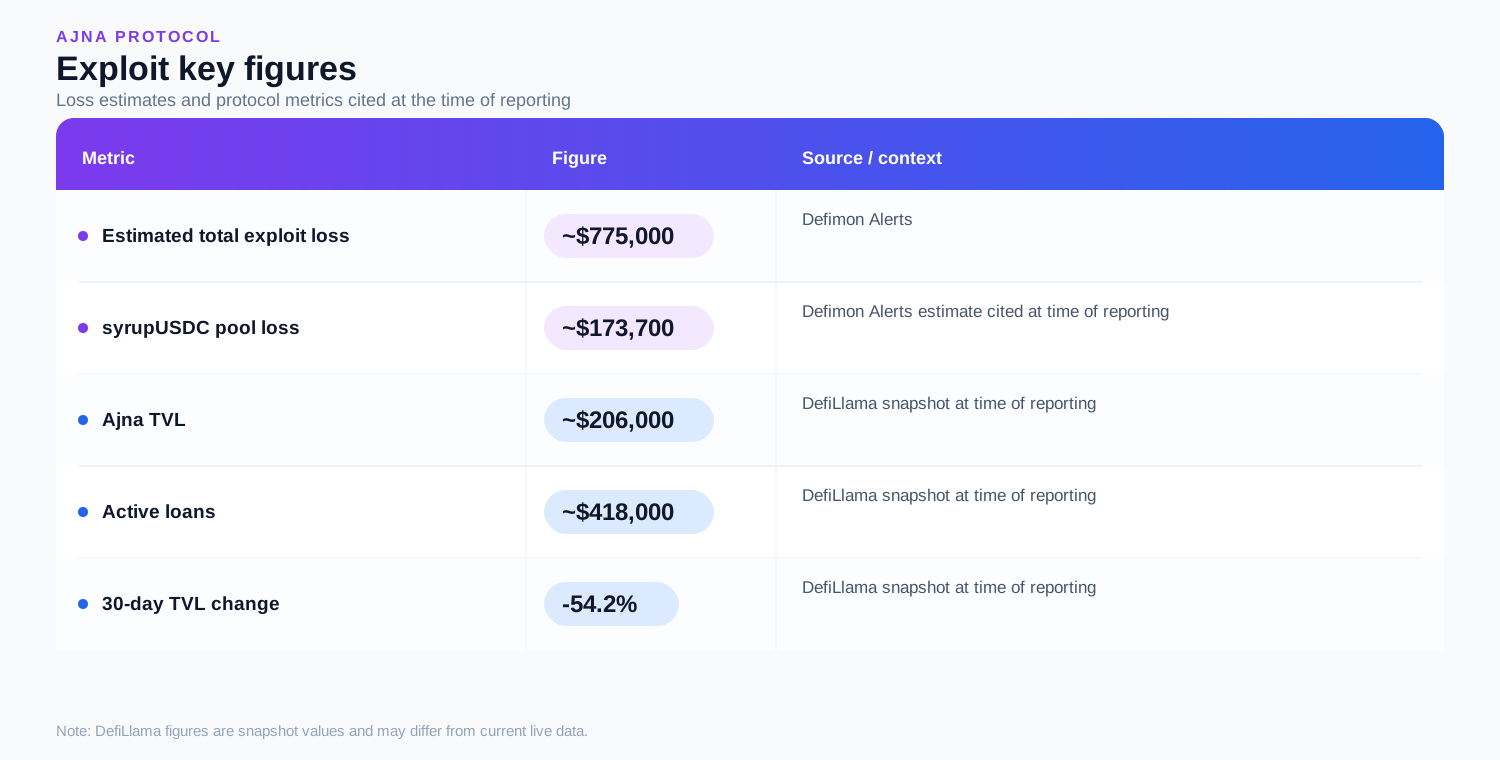
その後、ハッカーは多数のプールを攻撃した。報告によると、syrupUSDCプールは約77万5000ドルの損失のうち、約17万3700ドルの損失を被った。.
Ajnaにとって、この損失は非常に大きい。当時の DefiLlamaのレポートによると、Ajna V2のロックされた総資産額(TVL)は約20万6000ドルだった。アクティブなローンは約41万8000ドルで、30日間のTVL変動率は-54.2%だった。当時、攻撃による損失額はAjnaのTVLを上回った。Defi Llamaの Defiデータはその後変更されている。.
暗号を解読するか、ありえないことを信じ込ませる
より重要な問題は、攻撃者がAjnaのコードをハッキングしたのか、それともシステムを騙して偽のデータを有効なデータとして受け入れさせたのか、ということである。.
証拠は後者のケースであることを示唆している。Ajnaが公表した監査履歴には、清算プロセスにおける「テイク」計算に関する過去の調査結果や、バケット状態に関する会計処理の誤りなどが含まれている。これらの問題は既に修正済みとされているが、清算および会計ロジックに関する問題の存在を証明するものである。.
この手口はよくあるものだ。Cryptopolitan Cryptopolitan について報じた 、Moonwellの事件 。この事件では、犯人が流動性の低いMAMOトークンを8倍に吊り上げるために約700万ドルを費やし、その後約1000万ドル相当の実物資産を借り入れ、最終的に約600万ドルを持ち去った。
Nethermindによると、これらの攻撃方法は次のような仕組みになっている。
「彼らはtracに歪んだ価格を計算させ、取引が終了する前にそれを悪用する。」
アジュナは神託を排除したが、それでもtrac者にはその計算結果を信頼することを求めている。.
V2のアーキテクチャこそが真の物語となる
| ステージ | データポイント |
|---|---|
| 攻撃前 | Ajna V2 TVL / 影響を受けるプール流動性 |
| トリガー | 最初の異常な取引 |
| エクスプロイト | trac機能 操作されたアセット |
| trac | プロトコルから転送された資産 |
| 変換 | DEXスワップ/ステーブルコイン取得 |
| 逃げる | ブリッジ/CEX/その他のプロトコル |
| 残留曝露 | 残存する不良債権または流動性の低下 |
| 回復 | 凍結資産/ホワイトハットによる復旧/プロトコル対応 |
| メトリック | 現在の数値 | 30日間の変化 | なぜそれが重要なのか |
|---|---|---|---|
| 報告されたエクスプロイト損失 | 未定 | — | Ajnaの調査/オンチェーン会計の確認を待っています |
| TVL | $449,783 | -17.1% | V2tracで依然として保有されている資本を測定する |
| 有効なローン | $30,198 | 報告なし | 未払いの借り手エクスポージャーを示します |
| Tracされたプール | 5 | — | dent 単発的なものか全身的なものかを判断するのに役立つ分母 |
| Ethereum TVL | $425,825 | — | 94.7% V2 TVLの |
| アービトラムTVL | $8,552 | — | クロスチェーン露出の減少 |
| ベースTVL | $7,354 | — | クロスチェーン露出の減少 |
| ラリTVL | $3,555 | — | クロスチェーン露出の減少 |
| OPメインネットTVL | $3,227 | — | クロスチェーン露出の減少 |
Ajna V2の現在のTVL(総貸出額)は約45万ドルで、有効な貸出額は3万200ドルです。TVLは過去30日間で17.1%減少しました。.
分析に役立つ統計情報の一つとして、アクティブな融資額は報告されている総貸出額(TVL)のわずか約6.7%に過ぎないという点が挙げられます。そのため、調査の鍵となる疑問は特に興味深いものとなります。疑わしい脆弱性は、未払い債務の会計処理、預金流動性、あるいはその両方に影響を与えているのでしょうか?つまり、「V2はどのような前提を導入し、それを攻撃者が金銭に変えることができたのか?」という疑問が生じるのです。
記録的な大冒険の年における、小さなプール
77万5000ドルの損失は、2026年に発生した最大の仮想通貨ハッキング事件に比べれば控えめなものだが、より広範な傾向に合致する。.
TRM Labsは、今年上半期にdent 額は約21万9000ドルに上る。そのうち100件以上は、小規模なスマートコントラクトtrac悪用によるものだった。207件のハッキング被害を記録したと発表した。これは同社が6ヶ月間で記録した件数としては過去最多で、1件あたりの平均
インフラや運用上の問題が原因となった事故はdentの約15%に過ぎなかったが、総損失の約76%を占めた。.
したがって、Ajnaはセキュリティ問題の別の側面を示している。損失は、大規模な取引所の侵害や秘密鍵の漏洩から生じる必要はない。DeFi DeFiますます複雑化する融資ロジックの中に潜む前提から生じる可能性もあるのだ。.
この記事を読んでいるあなたは、既に一歩先を行っています。 ニュースレターを購読して、その優位性を維持しましょう。










コメント (0)
$ボタンをクリックし、シンボルを入力して、株式、ETF、またはその他のティッカーシンボルをリンクします。