


Bitcoin レッドチーム、BPI、および40社以上の企業が協力してAIセキュリティギャップの解消を目指す



40社以上の仮想通貨関連企業が、大手AI研究所に対し、承認された Bitcoin セキュリティ専門家が、すでにハッカーが利用している最先端モデルを使用できるようにするよう求めている。この要請は Bitcoin 政策研究所(BPI)が調整しており、OpenAIやAnthropicなどの技術へのアクセスは、1兆ドル以上の資産を保護するソフトウェアにとって防御上の必須事項であると説明している。.
その前提は、依然として不明確な賭けに基づいている。犯罪者と研究者の両方が同じ技術にアクセスできるとしたら、 Bitcoinの安全性にとってこれは何を意味するのだろうか?BPIからの書簡では、プログラマーが大規模システムの問題点を探すことを可能にするモデルは、悪意のあるユーザーも同様に問題を探すことを可能にするという点で、この技術が二重用途であることを認めている。.
手紙が埋めようとしているギャップ
BPIの見解では、誰がより脆弱なツールを装備することになるのかは不明確である。書簡によると、最先端システムがセキュリティに関する警告を無視したり、オープンソースの金融アーキテクチャの使用を回避するプログラムの背後に特定の重要な機能をロックしたりすると、保守担当者はより脆弱なオープンウェイトモデルに頼らざるを得なくなる。攻撃者はそのような制約を受けない。.
この書簡は、研究所が全員に対して安全対策を撤廃することを求めているわけではない。むしろ、署名者たちは「オープンソース金融インフラの資格を有する擁護者のための、恒久的な信頼アクセスプログラム」を望んでいる。このプログラムでは、研究者は一般にはアクセスが禁止されているものにアクセスする前に、評価プロセスを通過する必要がある。この構想は、 Bitcoin 保守担当者に、高度なサイバー活動に従事するセキュリティ担当者と同様の新たな地位を与えることを目的としている。.
この書簡に署名した企業群が、その重要性を際立たせている。crypto.newsによると、署名企業にはBlock、Coinbase、Strategy、MARA、Galaxy、BitGo、Brink、OpenSats、Chaincode Labs、Spiral、Trezor、Unchained、Btrust、Fediが含まれる。NewsBTCによる別の報道では、Blockstream、Anchorage Digital、ARK Invest、Bitwise、Foundry、BTCPay Serverが挙げられている。(署名企業の全リストについては、こちらの書簡を参照のこと。)
高度なAIを用いて攻撃を継続する巧妙な攻撃者
BPIは、 Cryptopolitanソースのメンテナーから、高度なAIを利用して攻撃を実行する巧妙な攻撃者が存在することを示す複数の独立しdent 報告を受けており、これらの攻撃者の中には外国の敵対勢力も含まれている可能性があると報告している。Cryptopolitanが以前報じたように、 Bitcoinのインフラに対する攻撃は、単一の攻撃ではなく、継続的な脅威となっている。.
防衛を担当する人々は、不公平な戦いだと主張している。 Bitcoin レッドチーム貢献者であるカレ氏は X上で 、この作業によっていくつかの発見があったとツイートし、「数十年にわたる人間のオープンソースの粗雑な作業と、2週間のkimi k3との大規模な衝突」を表していると付け加えた。Kimiは中国のAI研究所Moonshotが開発したものであり、このつながりはさらに印象的だ。防衛のためにテストされているのと同じ種類のモデルは、より広範な米中AI競争の中心にもある。
米中対立が絡むのは
アクセスに関する問題は、ますます激化する競争と関連している。CSISのアナリスト、ヤシル・アタラン氏は7月、中国製モデルは 「数年ではなく、数ヶ月 遅れている」と述べ、中国製オープンウェイトモデルで最高性能を誇るDeepSeek V4-Proがアメリカ製モデルに比べて約8ヶ月遅れているという政府調査の結果を引用した。
スタンフォードAIインデックスが2026年に発表したデータによると、米国は2025年までに59の重要なモデルを開発したのに対し、中国は35にとどまり、研究開発と特許取得件数で世界をリードしている。.
にとって重要な問題です Bitcoin なぜなら、制限された米国モデルに基づいて構築された防御的な優位性は、有能なオープンウェイトのライバルが広がるにつれて失われていくからです。AIdent が実際のバグを発見した Ethereum 財団の 研究 では、協調的なAIエージェントを使用して、後にCVE-2026-34219として公開されたlibp2pの欠陥を含む、実際の脆弱性を明らかにしました。
その能力が防御側に有利に働くのか、攻撃側に有利に働くのかは、この書簡だけでは答えられない未解決の問題だ。SlowMistは、2026年上半期に約9億5600万ドル相当のブロックチェーンセキュリティdentが182件発生したと報告し、AIが自動攻撃やソーシャルエンジニアリングの障壁を下げていると警告した。.
TRM Labsは 、もう一つ有用な比較データを提供しています。dentをカウントしているかを示す方法論の素晴らしい補足資料となるでしょうdent。両社の調査結果は異なりますが、どちらも高頻度・低損失という同じ傾向を示しています。
で働いていて、たくさんの新しい洞察を得ました。 bitcoin 曖昧な投稿をせずに共有できたらいいのですが。でも、匿名で得たのはこれです。
— calle 🟥 (@callebtc) 2026年8月13日
– 数十年にわたる人間のオープンソースの怠慢と、2週間のキミK3(良くない)との大規模な衝突を経験しています
– すべてが…
軍拡競争への懸念が単なる仮説ではない理由
SlowMistのデータは、この要求の正当性を裏付けている。 2026年上半期にはdentと23億7300万ドルの損失と比較すると、大幅な減少となる。182件のセキュリティインシデントdent発生し、約9億5600万ドルの損失が発生した。これは、2025年の同時期における121件の
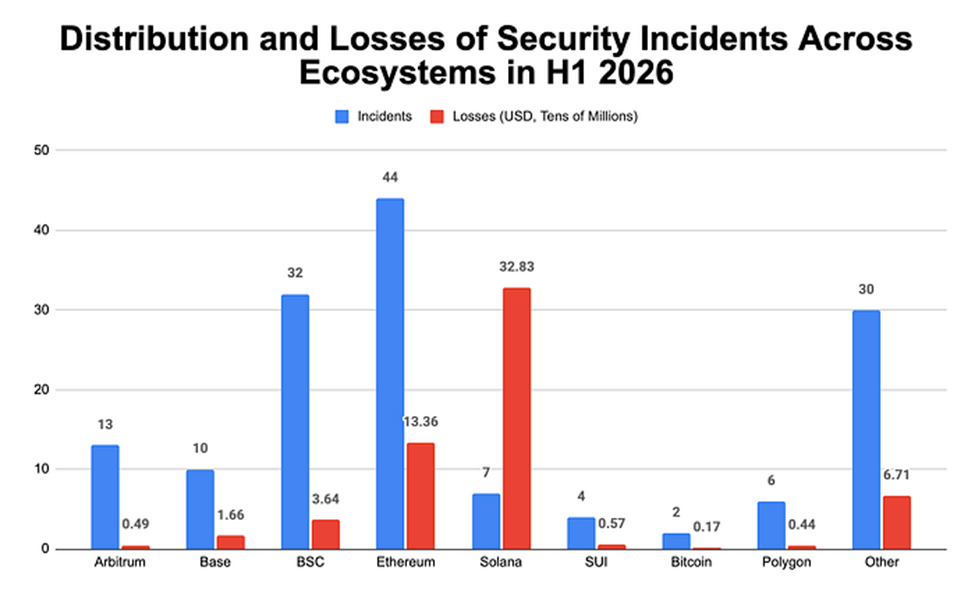
SlowMistの数字は信頼できる情報源に基づいている。 182件のdentと約9億5600万ドルの損失に対し、2025年上半期は121件のdentと23億7300万ドルの損失となっている。
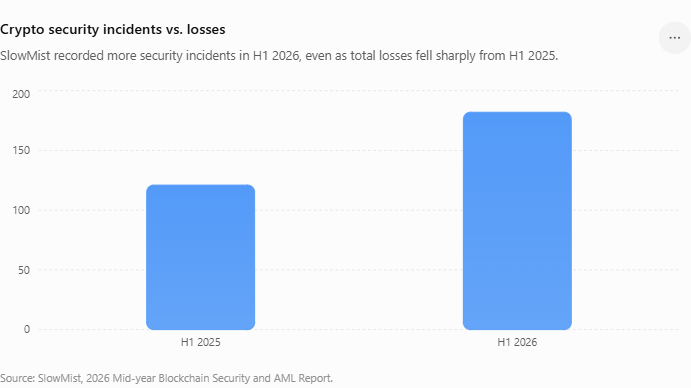
SlowMistは、2026年上半期にセキュリティdent一方で、総損失は2025年上半期から大幅に減少したと記録した。もう一方の側面は 損失の集中度にもかかわらず、2025年上半期の23億7300万ドルは2026年上半期には約9億5600万ドルに減少したdent。
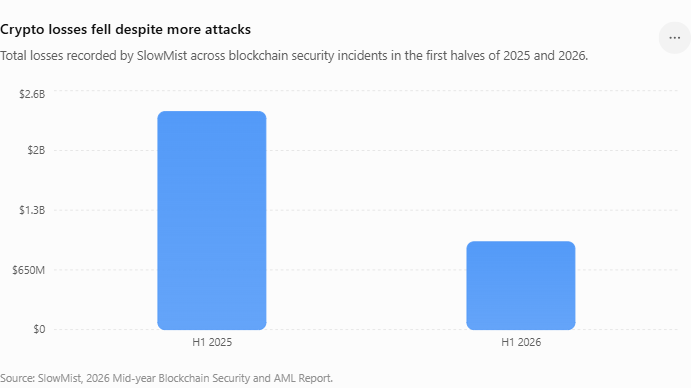
SlowMistによると、2026年上半期に発生した182件のセキュリティdentにより、仮想通貨業界は約9億5600万ドルの損失を被った。損失は大幅に減少したものの、dent 件数は前年の121件から増加した。業界の次の課題は、防御側に最先端のAIを提供することで、この傾向をさらに推し進めることができるかどうか、つまり、AIによって攻撃がより速く、より多くなっているにもかかわらず、攻撃の深刻度を軽減できるかどうかである。この恐ろしい指摘はさておき、予測的な考えを一つ挙げてみよう。
「時には古いものは燃え尽きて、新しいものが健全な土壌で育つ必要がある」 – カレ
この記事を読んでいるあなたは、既に一歩先を行っています。 ニュースレターを購読して、その優位性を維持しましょう。









コメント (0)
$ボタンをクリックし、シンボルを入力して、株式、ETF、またはその他のティッカーシンボルをリンクします。