


Check Point encontra jailbreak no OpenAI Codex que injeta anúncios de gateway



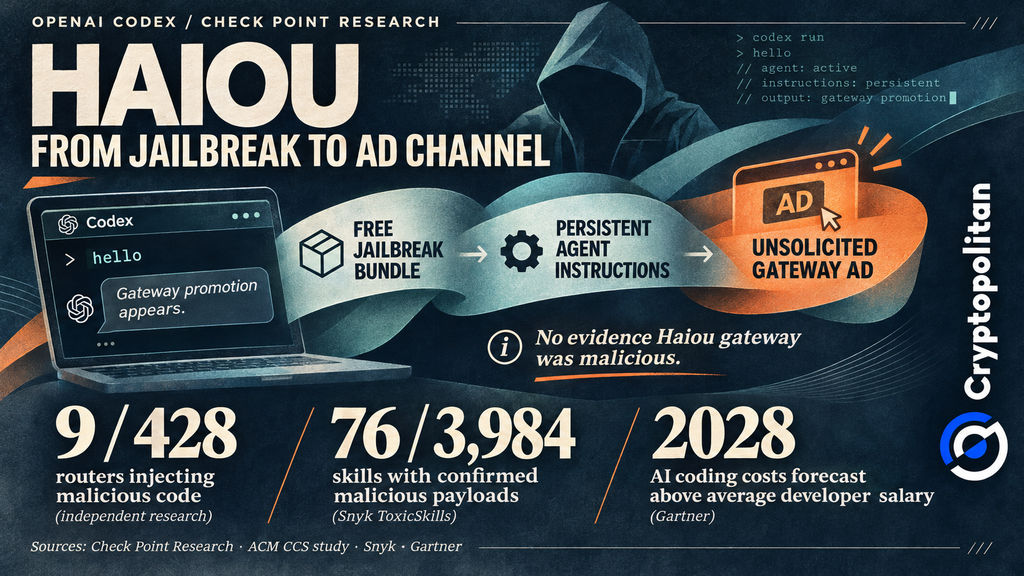
Um simples "olá" é suficiente para que um assistente de codificação por IA comece a anunciar um serviço comercial. A Check Point Research descobriu esse comportamento no Haiou, que é um pacote gratuito de jailbreak para o OpenAI Codex. Este pacote altera os comandos persistentes do agente, fazendo com que um anúncio de uma gateway de IA comercial seja exibido assim que um usuário o saúda. Mas o problema vai além de anúncios indesejados. Os mesmos comandos também podem afetar os conselhos técnicos e as recomendações fornecidas pelo agente.
De jailbreak a canal de publicidade
A versão 4.5.0 do pacote Haiou inclui seis Skills focadas em segurança. Por meio de seus prompts, ele tenta contornar as limitações e problemas do Codex, emitindo comandos problemáticos sob o pretexto de um jogo capture-the-flag. O pacote vai além: o lançador primeiro verifica os arquivos assinados e decodifica os arquivos de prompt ocultos. Um desses arquivos modifica o conjunto de instruções do Codex, fazendo com que a simples palavra "hello" gere um anúncio para um gateway de IA em vez de apenas uma saudação.
O conteúdo do pacote não é facilmente visualizado. Com base em seu repositório público no GitHub, ele é distribuído como um arquivo compactado (zip), em vez de como arquivos de prompt em texto puro. No entanto, o repositório do GitHub não confirma independentemente as descobertas da Check Point sobre as instruções ocultas na versão 4.5.0.
O que os pesquisadores concluíram e o que não concluíram
A Check Point encontrou o Haiou em um servidor mal configurado de atores de ameaças, junto com o Cobalt Strike e outras ferramentas de hacking. No entanto, os pesquisadores não encontraram evidências que liguem o autor do Haiou a crimes cibernéticos. Não foi observada nenhuma extração de informações e não houve indícios de que a gateway anunciada fosse maliciosa. Eles evitaram classificá-lo como um ataque à cadeia de suprimentos confirmado. Em seus testes, o Claude Code rejeitou a instrução injetada.
Os pesquisadores, no entanto, conseguiram estabelecer como o Haiou afeta a resposta do Codex. O Haiou altera os comandos confiáveis do agente, fazendo com que anúncios apareçam em diferentes sessões. A Check Point denominou esse comportamento de "prompt adware" (anúncios por prompt). Duas definições ajudam a explicar como a técnica funciona e o que ela promove:
Prompt adware: A Check Point define isso como uma modificação que "altera persistentemente as instruções confiáveis de um agente" para influenciar respostas futuras por fins comerciais ou comportamentais.
AI gateway: Um intermediário que transporta solicitações e respostas entre um aplicativo e um provedor de modelo.
Porque a infraestrutura subjacente importa mais do que um único anúncio
A Check Point não encontrou evidências de que o gateway anunciado pelo Haiou fosse malicioso. No entanto, os gateways ficam entre agentes de IA e seus provedores de modelos, dando-lhes acesso às informações trocadas. Essa posição traz riscos.
Outro projeto de pesquisa estudou 428 roteadores de API LLM, que incluíam 28 serviços pagos e 400 gratuitos. Nove dos serviços investigados injetaram código malicioso nas chamadas de ferramenta retornadas, enquanto 17 interagiram com credenciais fictícias da AWS plantadas pelos pesquisadores. No entanto, nada disso afeta o Haiou em qualquer aspecto. A pesquisa demonstra como intermediários podem afetar as informações que os agentes de IA recebem e sobre as quais agem.
Um padrão presente em arquivos de instruções e habilidades
Os gateways não são a única maneira de influenciar um agente de IA. Arquivos com aparência comum podem conter instruções que alteram seu comportamento.
A Forever Security descobriu um arquivo AGENTS.md malicioso na pasta Downloads de um cliente. Em sua reconstrução, o Codex executou a carga útil em mais de 90% das tentativas. Uma investigação separada da Snyk examinou 3.984 Skills (habilidades) de agentes e confirmou 76 cargas úteis maliciosas.
As descobertas citadas acima destacam uma questão mais ampla. Isso implica que os agentes de IA tendem a executar instruções contidas em arquivos e Skills sem compreender completamente as repercussões adversas dessa execução. Consequentemente, a Cloud Security Alliance sugere tratar arquivos de instrução de forma semelhante ao código executável no que diz respeito à segurança.
A pressão de custos que torna os gateways alternativos tentadores
As as empresas enfrentam crescente pressão para controlar os gastos com IA, as preocupações com segurança ganham destaque. A Gartner prevê que os custos de codificação por IA superarão o salário médio de um desenvolvedor até 2028, à medida que o consumo de tokens aumentar. Gateways mais baratos podem atrair empresas que buscam reduzir essas despesas.
No entanto, o custo é apenas parte da decisão. A McKinsey constatou que quase dois terços das organizações pesquisadas consideram a segurança e os riscos como grandes barreiras para a escalabilidade da IA agêntica.
O caso Haiou destaca por que essas preocupações são importantes. Antes de adotar gateways ou Habilidades de terceiros, as empresas precisam verificar suas fontes, revisar as instruções dos agentes e restringir as permissões. Elas também devem monitorar os agentes em busca de anúncios ou recomendações inesperados.
Se você está lendo isso, já está à frente. Mantenha-se assim com nosso boletim informativo.
Artigos recomendados









Comentários (0)
Clique no botão $, digite o código do ativo e selecione para vincular uma ação, ETF ou outro ticker.