


Liquid restaura lastro em BTC; Adam Back alerta desenvolvedores contra correções sugeridas por IA



Após um exploit em setembro que drenou cerca de US$ 320 milhões em BTC e deixou uma lacuna em sua reserva, a Federação Liquid anunciou agora que restaurou o lastro total de Bitcoin 1:1 para LBTC.
O moedas perdidas que foram supostamente fornecidas pela Blockstream. O LBTC é o token que representa o Bitcoin na sidechain da Blockstream.
A Blockstream preencheu a lacuna da reserva
A Federação Liquid compartilhou a atualização no X na terça-feira, 3 de novembro, escrevendo que “está feliz em anunciar que as reservas de bitcoin da rede foram totalmente restauradas, reestabelecendo o lastro de BTC 1:1 para todo o LBTC.”
O CEO da Blockstream, Adam Back, compartilhou uma captura de tela de um painel mostrando que os ativos da Liquid Network correspondem aos passivos em 100%. A captura de tela também mostrava que o déficit da reserva agora é de 0,00 BTC.
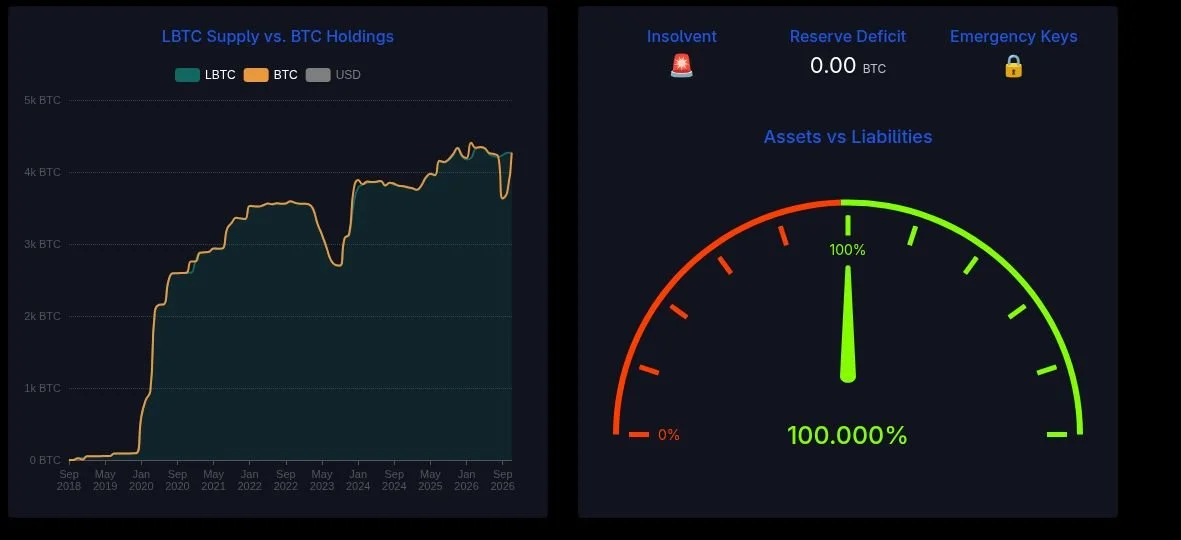
Quando Samson Mow, membro do conselho da Liquid Federation e ex-executivo da Blockstream, foi questionado sobre a origem dos fundos, ele respondeu: "Como afirmado muitas vezes, pela Blockstream."
Mow acompanhou publicamente os depósitos, mostrando que 50 BTC foram depositados na carteira da federação em 28 de outubro, deixando um saldo faltante de 550 BTC. 300 BTC foram adicionados à carteira na segunda-feira, seguidos por mais 250 BTC no mesmo dia, restaurando o paridade.
As trocas diretas entre Bitcoin e LBTC já haviam sido retomadas semanas antes por meio de provedores participantes.
No entanto, a Federação não informou se todas as restrições restantes para saques (peg-out) foram removidas. Além disso, além dos depósitos da Blockstream, a federação não se pronunciou sobre como o rombo foi totalmente coberto.
Como os atacantes imprimiram LBTC sem lastro
Hackers auto-descritos como 'white-hat' explorado uma taxa de adesão ao Elements, que é o software de código aberto que roda a Liquid, em 6 de setembro.
Essa falha estava em um cache que armazenava os resultados de verificações de rangeproof dispendiosas. Como a chave do cache omitia o compromisso do ativo e o scriptPubKey, um nó poderia reutilizar uma prova verificada anteriormente em um contexto em que ela não era válida.
Isso foi o que permitiu ao atacante cunhar cerca de 4.000 LBTC sem lastro e roteá-los através do serviço de peg-out da SideSwap para retirar bitcoin real.
As chaves privadas não foram roubadas na exploração graças à multisig 11-de-15 da federação e às chaves de autorização da SideSwap, que funcionaram conforme o projetado para impedir tal ocorrência.
No dia seguinte, o atacante devolveu 3,400 BTC mas manteve cerca de 598 BTC, que valiam cerca de US$ 47 milhões na época.
O atacante então exigiu um bug bounty de 10% em troca dos BTC restantes. No entanto, a Blockstream recusou a oferta, afirmando que não pagaria "um resgate que excede muito sua participação econômica."
Alguns dias depois, em 9 de setembro, a Blockstream lançou uma versão endurecida do Elements, v23.3.4.
As correções podem prevenir ataques futuros?
Ao ser perguntado em seu post inicial no X sobre o que impediria que esse tipo de ataque sofrido voltasse a acontecer, Back afirmou que três linhas de defesa foram endurecidas.
Ele escreveu que as chaves de autorização peg-out (PAK) foram atualizadas e transferidas para carteiras de hardware offline. A segunda correção consiste em ter desativado os caches de validação de provas e corrigido o bug nos nós.
Para a terceira correção, Back escreveu que as regras de consenso foram endurecidas, “e falham de forma fechada.”
Back acrescentou que os sistemas passaram por múltiplas auditorias de terceiros.
O aviso sobre as sugestões de correção da IA
Ele também afirmou que uma das lições aprendidas com o incidente é tratar todas as sugestões da IA com desconfiança, declarando: “não confie, verifique.”
O alerta de Back não provém de um incidente isolado, já que análises independentes sugeriram que o atacante de setembro reengenharia reversa a vulnerabilidade a partir de um commit público no GitHub antes que qualquer nó de produção tivesse sido atualizado.
De acordo com o Grupo de Inteligência de Ameaças do Google (GTIG), os exploradores exploraram 141 falhas entre janeiro e agosto de 2026; isso representou 14 incidentes a mais do que os 127 registados em todo o ano de 2025.
Foi revelado que as ferramentas de IA estão a reduzir a distância entre a divulgação de um bug e a criação de uma exploração funcional.
A Liquid Federation afirmou que também está preparando mudanças na governança e supervisão, com mais detalhes prometidos nas próximas semanas.
Não apenas leia notícias sobre criptomoedas. Entenda-as. Inscreva-se em nossa newsletter. É grátis.
Artigos recomendados








Comentários (0)
Clique no botão $, digite o código do ativo e selecione para vincular uma ação, ETF ou outro ticker.