


Atacante acessou servidores antigos da BTCPay como administrador antes de esvaziar hot wallets, diz fundador



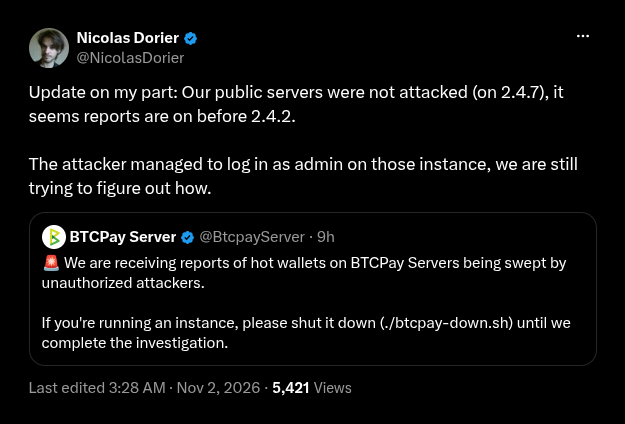
Os esvaziamentos de carteiras quentes reportados no domingo parecem envolver servidores executando versões anteriores à 2.4.2, disse Nicolas Dorier, fundador da BTCPay Server.
O atacante fez login como administrador nessas instâncias e a equipe ainda está investigando como isso ocorreu.
Investigação aponta o vetor de ataque nas versões 2.4.1 ou anteriores
O BTCPay emitiu um alerta às 17h25 (ET) de domingo. Ele aconselhou qualquer pessoa que executasse uma instância a desligá-la com ./btcpay-down.sh até que o inquérito seja concluído.
Dorier publicou cerca de 2 horas depois. Os servidores públicos do próprio BTCPay, que executavam a versão 2.4.7, não foram atacados, afirmou ele.
Dorier mais tarde declarou que a equipa tinha indícios de que “as vulnerabilidades anteriores à versão 2.4.2 foram utilizadas.”
O atualização do BTCPay às 23h07 (ET) estreitou o alvo. O inquérito descobriu um vetor de ataque direcionado a instâncias que executavam a versão 2.4.1, lançada a 23 de julho, ou versões anteriores.
O projeto não recebeu “relatórios credíveis de drenagem de carteiras quentes” de usuários na versão 2.4.7, lançada em 29 de outubro. Recomendou aos operadores que mantivessem o software atualizado e pediu às vítimas que enviassem detalhes e registros ao seu time de segurança.
Alguns fornecedores de alojamento podem ter desligado automaticamente as instâncias para evitar que versões antigas fossem exploradas. O BTCPay agradeceu ao LunaNode e a outros pela sua ação rápida.
Os operadores que atualizaram pelo menos uma vez desde o lançamento da versão 2.4.2 não têm “razão para entrar em pânico”, disse Dorier . Ele também alertou os usuários a não manterem muito dinheiro em carteiras quentes, prometendo um post no blog com mais detalhes.
As drenagens de domingo atingiram fundos que o aviso de agosto havia considerado seguros
Como o BTCPay é auto-hospedado, o projeto não pode alterar o servidor de um comerciante nem desligá-lo. O seu modo de carteira quente assina os pagamentos com uma semente armazenada nesse servidor, o que significa que quem controla esse servidor pode mover as moedas.
A linha 2.4.2 remonta a agosto. A BTCPay lançou a versão 2.4.2 em 7 de agosto para corrigir uma vulnerabilidade crítica que já estava sob ataque, conforme relatado pelo Cryptopolitan.
Todas as versões anteriores, incluindo os candidatos à versão 2.4.2, permitiam que um atacante não autenticado roubasse as credenciais macaroon do LND. Um atacante poderia assumir o controle de um nó Lightning e usá-lo para mover seus fundos.
A Foundation e a Citadel21 relataram ataques em seus nós Lightning. Craig Raw, desenvolvedor da Sparrow Wallet, disse que também foi afetado.
Com o lançamento da versão 2.4.2, os macaroons do LND eram automaticamente regenerados. Quando os operadores expunham o LND por meio de seu próprio proxy, serviço Tor ou porta encaminhada, precisavam alterar essas credenciais manualmente.
A versão 2.4.2 também corrigiu uma vulnerabilidade separada de bypass de autenticação de dois fatores (TOTP) via Autenticação Básica da API Greenfield, reportada em 4 de agosto. A BTCPay informou que o bug não estava relacionado ao hack dos macaroons.
O aviso da BTCPay informou que suas próprias carteiras on-chain, incluindo as carteiras quentes (hot wallets), não foram afetadas por essa falha. Relatórios do domingo indicaram que as carteiras quentes estavam sendo esvaziadas.
Nem a BTCPay nem Dorier disseram se o atacante explorou o bug do macaroon de agosto ou outra vulnerabilidade anterior à 2.4.2. Em agosto, os apoiadores ofereceram um prêmio de recuperação de 10% dos fundos devolvidos, até 3 BTC.
River relatou que o uso médio de Bitcoin pelos comerciantes cresceu 74% em 2025, com o volume da Lightning superando US$ 1 bilhão por mês.
As mentes mais inteligentes do setor de criptomoedas já leem nosso boletim informativo. Quer entrar? Junte-se a eles.
Artigos recomendados








Comentários (0)
Clique no botão $, digite o código do ativo e selecione para vincular uma ação, ETF ou outro ticker.