


Validadores Solana baseados em Ubuntu são orientados a bloquear tráfego enquanto aguardam correção do kernel



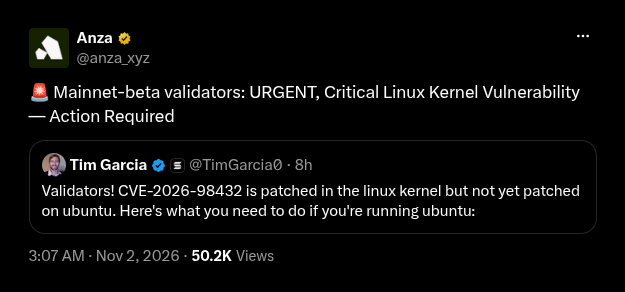
Em 2 de novembro, a Anza enviou um alerta “Ação Necessária” aos validadores da mainnet-beta da Solana sobre uma vulnerabilidade crítica no kernel do Linux que ainda não foi corrigida pelo Ubuntu.
O desenvolvedor da Solana citou uma discussão iniciada por Tim Garcia, líder de relações com validadores da Solana Foundation, na qual ele orientava os operadores do Ubuntu a filtrar o tráfego até que uma correção esteja disponível.
Garcia quer que o Multipath TCP e a migração de soquetes sejam desativados
No thread de Garcia, ele lista três mudanças a serem feitas até que um pacote Ubuntu esteja disponível. Os operadores devem empregar nftables para descartar pacotes TCP de entrada com opções IPv4.
Ele aconselhou a desativar o Multipath TCP definindo net.mptcp.enabled=0. A configuração net.ipv4.tcp_migrate_req=0 desativa a migração de soquetes de solicitação TCP.
A filtragem reduz a exposição, mas não impede totalmente a exploração, alertou a Red Hat.
O aviso é para validadores que executam o Ubuntu. Os requisitos de Anza estipulam que as compilações e a execução do cliente ocorram no Ubuntu 24.04 e necessitem de um endereço IPv4 público.
O defeito do kernel, CVE-2026-98432, já foi corrigido na versão upstream, disse Garcia. Ainda não há atualização publicada para usuários do Ubuntu.
A CVE foi publicada pela primeira vez em 15 de outubro e atualizada pela última vez em 30 de outubro pelo rastreador da Canonical. O pacote principal do kernel nas versões 26.10, 26.04 LTS, 24.04 LTS e 22.04 LTS está marcado como "Vulnerabilidade em progresso".
As versões mais antigas 20.04 e 18.04 são simplesmente listadas como vulneráveis. A falha possui uma pontuação CVSS de 9,8 e uma prioridade High (Alta) no Ubuntu.
CVE-2026-98432 permite que o kernel leia memória já liberada
CVE-2026-98432: Uso após liberação (use-after-free) no código IPv4 do kernel. Mesmo após a memória ser liberada, o kernel ainda pode ler dados que faziam parte de uma conexão de rede.
A descrição da Canonical relaciona isso ao handshake TCP para conexões recebidas. O socket filho é liberado enquanto um SYN retransmitido para o mesmo socket de solicitação está sendo processado por uma segunda CPU, resultando na leitura de memória já liberada pela função ip_options_build().
Existe uma falha semelhante quando a migração do socket de solicitação TCP está ativada, razão pela qual Garcia a desativa em sua lista. O IPv6 evita o primeiro problema, pois seu código de handshake duplica as opções.
Em 1º de novembro, a Red Hat publicou avisos com correções do kernel para RHEL 8, 9 e 10. A Debian corrigiu os pacotes para bookworm e trixie.
A infraestrutura cripto já havia sido afetada por falhas no Linux antes deste ano. Em maio de 2026, o Cryptopolitan relatou sobre dois bugs no kernel, Copy Fail e Dirty Frag, que colocaram exchanges, validadores e sistemas de custódia em alerta.
Um servidor Linux comprometido pode expor credenciais de assinatura e acesso de administrador no sistema.
Os operadores da Solana foram instados a aplicar um patch crítico do validador, v3.0.14, em janeiro. Desta vez, o bug está no kernel do qual o cliente depende, abaixo do software do cliente.
As mentes mais inteligentes do setor de criptomoedas já leem nosso boletim informativo. Quer entrar? Junte-se a eles.
Artigos recomendados








Comentários (0)
Clique no botão $, digite o código do ativo e selecione para vincular uma ação, ETF ou outro ticker.