


Backdoor no marketplace da Cursor testa a confiança nos assistentes de código com IA



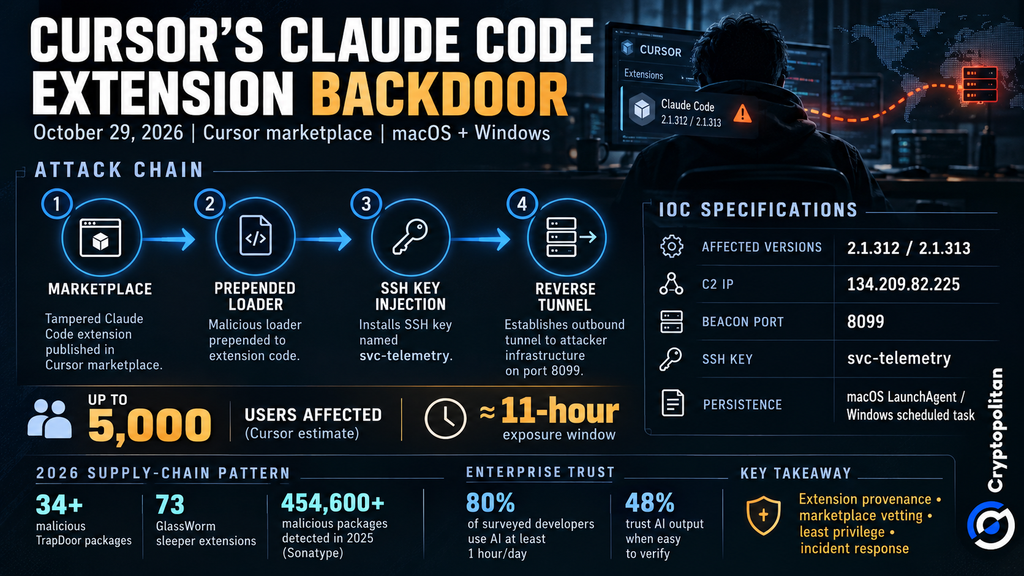
A Cursor removeu uma extensão Claude Code comprometida de seu marketplace em 29 de outubro. Isso ocorreu após pesquisadores descobrirem que as extensões maliciosas instalavam um backdoor SSH. Estima-se que 5.000 usuários possam ter sido afetados. O problema não envolvia o modelo de IA da Anthropic, Claude. Em vez disso, o malware ficou disponível para desenvolvedores por meio do marketplace de extensões da Cursor.
Duas versões envenenadas foram inseridas por onze horas
Duas versões comprometidas do Anthropic.claude-code, 2.1.312 e 2.1.313, foram disponibilizadas para download no marketplace da Cursor para Windows e macOS. Elas permaneceram disponíveis por cerca de onze horas em 29 de outubro, das 2h27 às 13h35 (horário do Pacífico), conforme o aviso da Cursor.
A Anthropic não criou nenhum dos plug-ins maliciosos. O OpenSourceMalware analisou a versão 2.1.313 e constatou que o pacote npm oficial, o listagem Open VSX e a versão do Microsoft VS Code Marketplace não foram afetados.
Um backdoor inserido antes da extensão real
O atacante ocultou um carregador de 66 linhas no início do arquivo JavaScript da extensão. Isso significava que o código malicioso era executado antes da extensão legítima. Como explicado pelo OpenSourceMalware:
O usuário não precisa iniciar uma conversa com o Claude. Carregar o módulo de extensão é suficiente.
Após a ativação, o código conseguiu coletar informações sobre o computador, além dos tipos de credenciais presentes nele. Também gerou uma chave SSH svc-telemetry e tentou criar um túnel reverso para 134.209.82.225. Ao mesmo tempo, enviou os dados do computador via HTTP usando a porta 8099.
A Cursor afirma que as tentativas de uso do SSH geralmente falham sem privilégios de administrador. Mesmo assim, a chave de spyware e os scripts de persistência podem permanecer no computador. O código pode continuar coletando e transmitindo informações sobre o computador.
Por que desinstalar pode não ser suficiente
A Cursor removeu o malware e desligou temporariamente seu marketplace. Ela também verificou outras extensões e trabalhou com o provedor de hospedagem para tirar o servidor do atacante do ar. Mas isso não significava que os computadores afetados estivessem seguros. A Cursor alertou em seu guia de segurança que:
“Desinstalar a extensão pode não ser suficiente — o payload deixa para trás scripts de persistência independentes que continuam em execução.”
Exemplos desses scripts de persistência são o LaunchAgent no macOS e uma tarefa agendada no Windows. A Cursor orientou os desenvolvedores afetados a excluir a chave SSH svc-telemetry e a executar os scripts de limpeza da empresa. Os desenvolvedores devem usar um dispositivo confiável separado para alterar as credenciais às quais têm acesso a partir do computador afetado.
Por que isso se encaixa no padrão 2026
O incidente da Cursor faz parte de um problema maior. Os atacantes estão mirando cada vez mais as ferramentas que os desenvolvedores usam e confiam. A Cloud Security Alliance relatou sobre a campanha TrapDoor, que envolveu mais de 34 pacotes maliciosos que inseriram instruções ocultas em arquivos de configuração de assistentes de IA.
Enquanto isso, a campanha GlassWorm usou extensões adormecidas para direcionar credenciais e carteiras de criptomoedas de desenvolvedores. Cryptopolitan relatou anteriormente sobre 73 dessas extensões identificadas por Socket.
O problema vai além das extensões. Sonatype identificou mais de 454.600 novos pacotes maliciosos em 2025. A Cryptopolitan também cobriu suas descobertas sobre bibliotecas npm envenenadas. Estes foram ataques separados, sem ligações confirmadas entre seus autores.
A confiança torna-se uma linha nos contratos empresariais
A ameaça crescente é evidente com o aumento do uso de ferramentas de IA entre os desenvolvedores. O Octoverse do GitHub afirma que as atividades dos desenvolvedores aumentaram porque os sistemas de IA estão ganhando popularidade.
De acordo com a pesquisa do Stack Overflow realizada em 2026, ao serem questionados sobre o uso de ferramentas de IA, 80% dos entrevistados afirmaram que as utilizam por uma hora ou mais por dia. No entanto, a pesquisa também mostrou que 48% dos entrevistados confiam no conteúdo gerado por IA apenas se sua validade for fácil de confirmar.
Para as empresas, o crescente uso de ferramentas de IA traz novas preocupações de segurança. As empresas podem começar a exigir verificações mais rigorosas no marketplace, provas de que as extensões vêm de fontes legítimas e controles de acesso mais restritos. Elas também podem esperar que os fornecedores respondam mais rapidamente quando ocorrerem violações de segurança.
Essas medidas de segurança podem ser mais um custo para implementar ferramentas de IA. No entanto, esses são custos que ainda são potenciais, e não perdas financeiras reais decorrentes do incidente da Cursor.
As mentes mais inteligentes do setor de criptomoedas já leem nosso boletim informativo. Quer entrar? Junte-se a eles.
Artigos recomendados








Comentários (0)
Clique no botão $, digite o código do ativo e selecione para vincular uma ação, ETF ou outro ticker.