


Hackeamento com IA se globaliza: grupos chineses usam ARTEX para automatizar espionagem cibernética



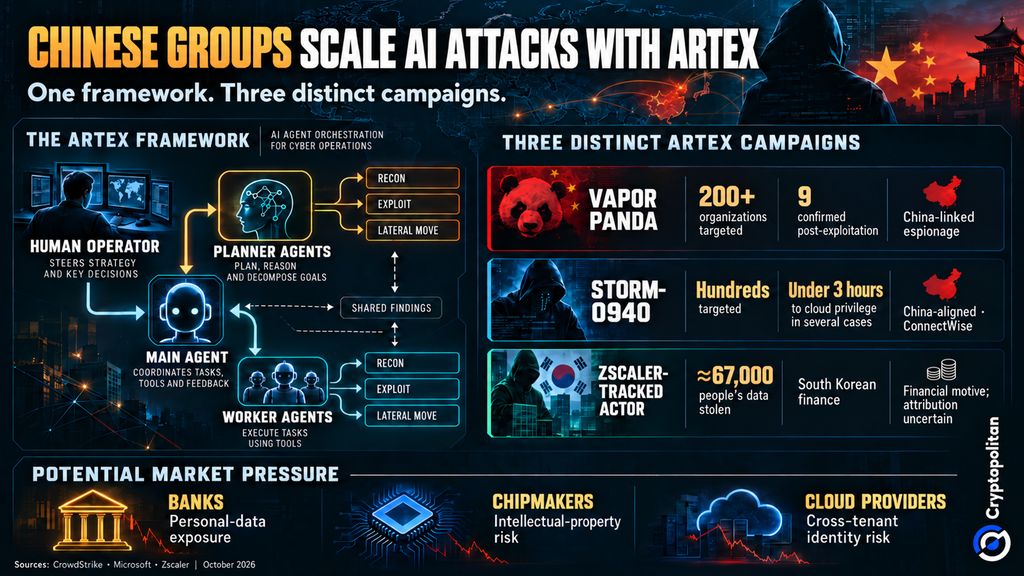
Grupos hackers ligados à China estão intensificando seus ataques com o auxílio de uma tecnologia de teste de penetração orientada por IA chamada ARTEX. De acordo com CrowdStrike, o Vapor Panda vem utilizando a ferramenta desde 17 de outubro de 2026 em seus ataques a mais de 200 organizações em todo o mundo. Grande parte do trabalho é realizada pela IA, enquanto as decisões finais são tomadas por humanos.
Agentes planejadores e executores que exploram múltiplos caminhos simultaneamente
O ARTEX depende de um agente principal para gerenciar os agentes "planejadores", que elaboram os ataques, e os agentes "executores", que os realizam. Os agentes trabalham juntos, compartilhando descobertas enquanto escaneiam sistemas, exploram vulnerabilidades e navegam pelas redes. Com base nas informações fornecidas pela CrowdStrike, o Vapor Panda utilizou o DeepSeek junto com um sistema comercial de IA desconhecido. Durante apenas um ataque, os agentes planejadores consumiram 1,4 bilhão de tokens de entrada.
A campanha atingiu pelo menos 14 países. Os alvos incluíram ministérios das relações exteriores e provedores de telecomunicações. Nos EUA, os atacantes miraram 19 organizações nos setores farmacêutico, de semicondutores, defesa, nuclear e financeiro.
No entanto, o fato de a operação ser grandiosa em escala não significou que todos os seus ataques foram bem-sucedidos. A CrowdStrike confirmou atividades pós-exploração em apenas nove empresas, incluindo o uso do backdoor BLOODALCHEMY. Operadores humanos assumiram o controle posteriormente, criando web shells, extraindo senhas e localizando máquinas desprotegidas.
Da ConnectWise à Microsoft 365, um segundo grupo amplia sua atuação
O ARTEX também estava sendo utilizado pelo Storm-0940, outro grupo de hackers vinculado à China. De acordo com Microsoft, o grupo começou a usar a ferramenta já em setembro de 2026. Ele visou centenas de organizações e obteve acesso privilegiado à nuvem em menos de três horas em vários casos. A Microsoft também vinculou o grupo ao comprometimento do ConnectWise Cloud Backup.
A magnitude de seus ataques foi impressionante. A Microsoft rastreou mais de 151.000 tentativas de login falhas entre 10 e 14 de outubro contra 327 contas em oito empresas. O pico atingiu 2.900 tentativas por minuto. No entanto, nenhum login bem-sucedido foi observado.
O comprometimento do ConnectWise foi uma parte separada da atividade do grupo. Após essa violação, os atacantes também tentaram alterar as credenciais dos aplicativos em nuvem, conforme relatado anteriormente por Cryptopolitan.
Um ator movido a dinheiro atinge bancos sul-coreanos
Uma terceira campanha do ARTEX tinha um motivo diferente. No final de setembro de 2026, os atacantes usaram a ferramenta contra instituições financeiras sul-coreanas, conforme reportado pela Zscaler. Eles roubaram informações pessoais pertencentes a cerca de 67.000 pessoas.
A Zscaler avaliou o atacante como falante de chinês e motivado financeiramente, com confiança moderada. Ela não confirmou nenhum patrocínio estatal. A CrowdStrike também encontrou arquivos do ARTEX e logs do Claude Code em sistemas controlados pelos atacantes.
Como o hacking se tornou agêntico
Mas a tendência para o hacking automatizado começou muito antes da ARTEX. Em 2025, a Anthropic descobriu uma campanha patrocinada pelo Estado chinês que utilizou o Claude Code contra cerca de 30 alvos. A IA foi responsável por uma estimativa de 80–90% do trabalho.
A Google também documentou como os atacantes estão a ir além dos prompts simples de IA, rumo a operações autónomas. Estas atividades anteriores foram separadas das campanhas da ARTEX, mas demonstram quão rapidamente o hacking potenciado por IA está a evoluir.
O que isso pode significar para bancos, fabricantes de chips e provedores de nuvem
Os riscos vão além das organizações já visadas. Os bancos enfrentam possíveis violações de dados dos clientes, enquanto as fabricantes de chips podem perder propriedade intelectual valiosa. As provedoras de nuvem têm outra preocupação: credenciais de aplicativos comprometidas que podem expor múltiplos clientes.
Os dados do setor explicam por que razão os ataques mais rápidos preocupam as empresas. A Verizon constatou que as intrusões em sistemas representaram 61% das violações no seu relatório de 2026. A Microsoft relatou que cargas de trabalho na cloud expostas enfrentavam ataques, em média, dentro de 5,3 horas.
Enquanto isso, o Fórum Económico Mundial verificou que 65% das grandes empresas consideram as vulnerabilidades de terceiros e da cadeia de abastecimento o seu maior desafio de cibersegurança, um aumento face aos 54% registados em 2025.
À medida que os ataques se tornam mais rápidos e automatizados, as empresas podem realocar gastos com segurança para controles de identidade mais robustos, detecção mais rápida e monitoramento mais próximo dos fornecedores.
As mentes mais inteligentes do setor de criptomoedas já leem nosso boletim informativo. Quer entrar? Junte-se a eles.
Artigos recomendados








Comentários (0)
Clique no botão $, digite o código do ativo e selecione para vincular uma ação, ETF ou outro ticker.