


Principais unidades de hacking da Coreia do Norte operacionalizaram IA, diz Microsoft



A Microsoft afirma que três grupos de hackers norte-coreanos agora utilizam a IA em seus ataques diários, o nível mais alto em sua escala.
A Microsoft (NASDAQ: MSFT) classifica o uso geral da Coreia do Norte de IA em hacking como alto. O relatório foi divulgado enquanto a Coreia do Norte era responsabilizada pelo maior roubo de criptomoedas já registrado, o hack da Binance de US$ 6,36 bilhões.
Como os hackers norte-coreanos estão usando a IA?
Em um relatório publicado na quinta-feira, a Microsoft Threat Intelligence classificou oito dos grupos de hackers mais ativos da Coreia do Norte em uma escala de quatro etapas: emergente, em expansão, acelerado e operacionalizado. "Operacionalizado" é a etapa superior e significa que a IA faz parte de toda a operação do grupo.
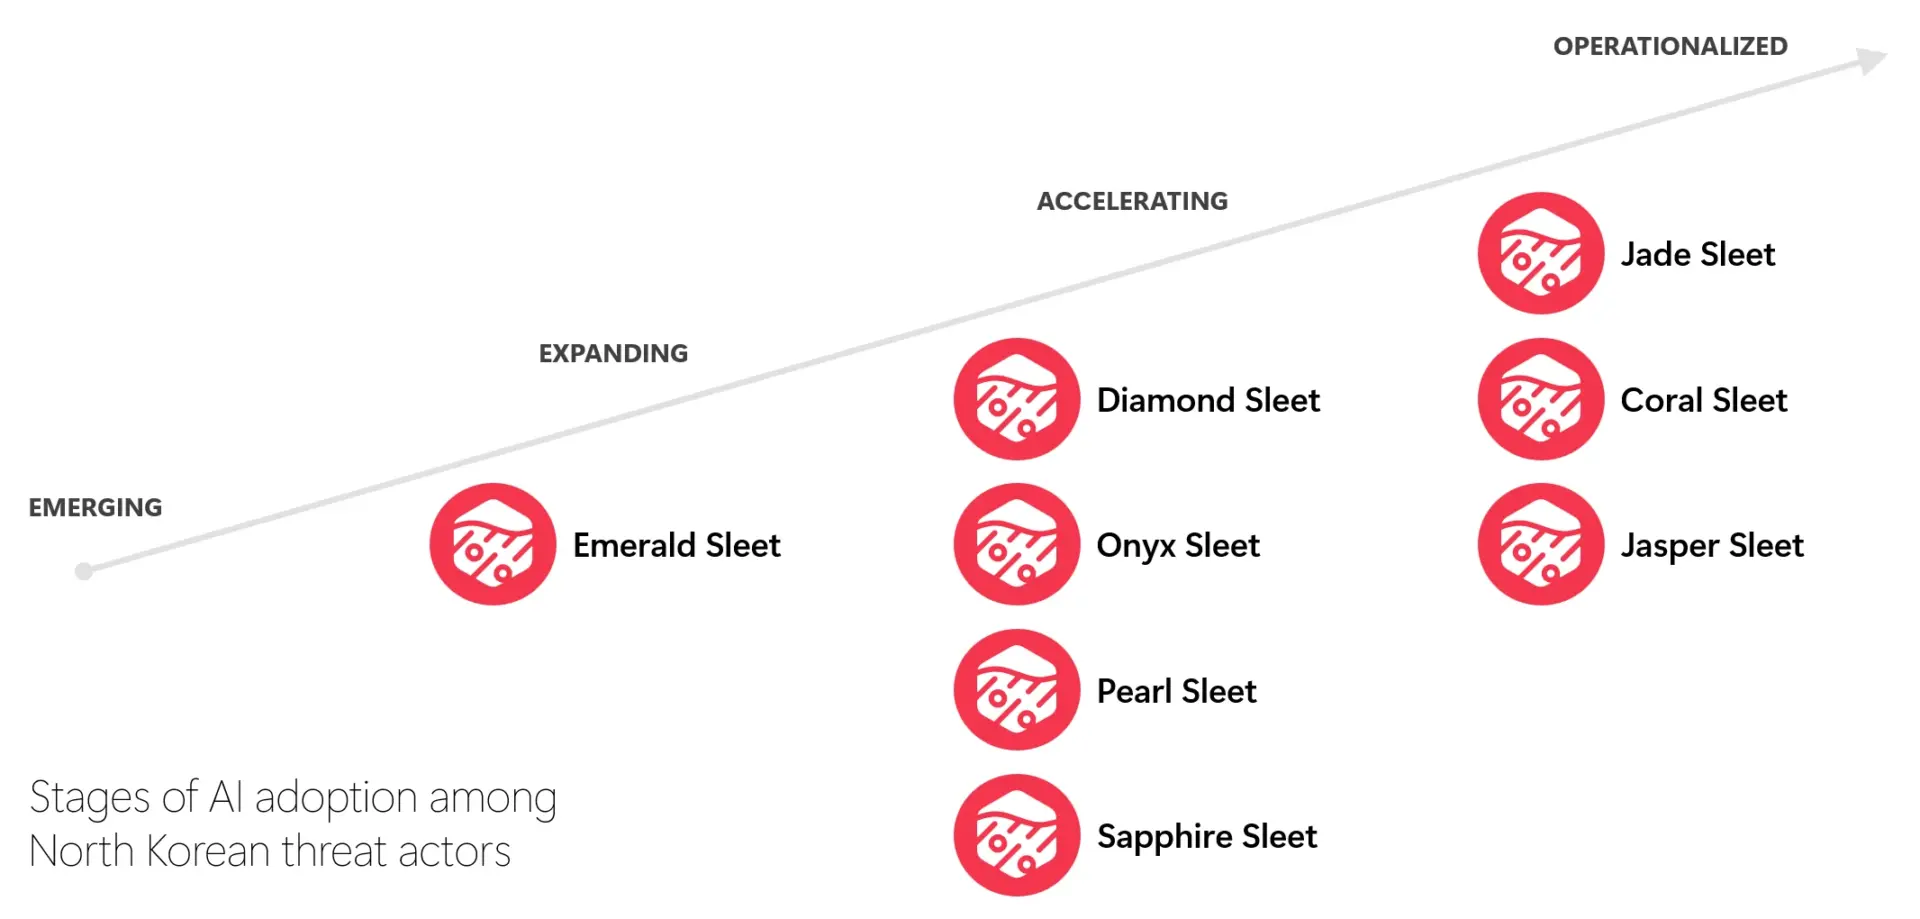
Jade Sleet, Coral Sleet e Jasper Sleet estão na etapa inicial, enquanto Diamond Sleet, Onyx Sleet, Pearl Sleet e Sapphire Sleet estão na etapa de aceleração. Emerald Sleet está na etapa de expansão e, atualmente, nenhum grupo está na etapa emergente.
A Microsoft vinculou as classificações a atividades específicas.
- Jade Sleet executou campanhas por meio de três empresas falsas em uma única semana.
- Coral Sleet encontrou uma maneira de implantar malware em repositórios privados de código.
- Onyx Sleet criou dezenas de mensagens de phishing personalizadas em questão de minutos.
- Diamond Sleet usou IA para criar pessoas fictícias e empresas fachada com o objetivo de enganar seus alvos.
Um dos grupos teria criado mais de 100 iscas em PDF personalizadas direcionadas a usuários da Coreia do Sul em agosto e setembro. Esse tipo de trabalho costumava levar dias para cada alvo.
Os grupos também utilizaram ferramentas de codificação com IA. A Microsoft informou que os operadores usaram ferramentas como Cursor para escrever código, corrigir erros e desenvolver métodos para evitar detecção.
Onyx Sleet e Pearl Sleet usaram o ARTEX, uma ferramenta de código aberto que testa sistemas em busca de vulnerabilidades. Ela pode ser vinculada a um modelo de IA e instruída a vasculhar alvos de forma autônoma. Um grupo vinculado à China, Storm-0940, supostamente usou o ARTEX contra o ConnectWise.
Os analistas da Microsoft acreditam que os humanos ainda estão principalmente no comando das operações de hacking da Coreia do Norte e usam a IA apenas para acelerar o trabalho que os grupos já realizavam, como identificar alvos, criar conteúdo de phishing e manter identidades falsas ativas.
A Microsoft afirmou que as exchanges de criptomoedas e as instituições financeiras estão entre os alvos mais comuns das operações cibernéticas da Coreia do Norte porque o objetivo é principalmente arrecadar fundos para o regime e coletar inteligência.
A IA teve algum papel no hackeamento da Binance?
Até o momento, não há evidências de que os atacantes envolvidos no hackeamento da Binance tenham usado IA, e o relatório da Microsoft não associa o roubo na Binance a nenhuma técnica de IA.
O hackeamento da Binance, descrito como o maior roubo de criptomoedas já registrado, ocorreu em 29 de outubro. A empresa de pesquisa blockchain TRM Labs informou que um atacante transferiu cerca de US$ 6,36 bilhões das carteiras da Binance através de dez blockchains, na maior parte em cerca de 20 minutos.
A TRM atribuiu a responsabilidade ao TraderTraitor, que ela chama de unidade de elite de hacking da Coreia do Norte, e disse ter alta confiança nessa conclusão. Jonathan Levin, cofundador da Chainalysis, chegou à mesma conclusão no X.
reportou o Cryptopolitan que a própria versão da Binance sobre o incidente detalha como os invasores entraram, mas não quais ferramentas utilizaram. A exchange inicialmente afirmou que um laptop de engenheiro hackeado parecia ser o ponto de entrada, mas uma investigação posterior encontrou mais "pontos de violação".
A Binance congelou cerca de US$ 3 bilhões dos fundos roubados, suspendeu os saques e prometeu cobrir as perdas dos usuários.
Se você está lendo isso, já está à frente. Mantenha-se assim com nosso boletim informativo.
Artigos recomendados








Comentários (0)
Clique no botão $, digite o código do ativo e selecione para vincular uma ação, ETF ou outro ticker.