


Mistral abre pesos do Large 4 para desafiar IA cibernética dos EUA e da China



Em 29 de outubro, a Mistral disponibilizou para download os pesos do Large 4. Isso significa que empresas e governos podem implementar o modelo de IA para cibersegurança internamente, em vez de depender de empresas americanas ou chinesas. No entanto, essa liberdade tem um preço. Como a Mistral tem pouco controle sobre o modelo, não pode determinar quem poderá usá-lo e para quais finalidades.
Da prévia da API aos pesos baixáveis
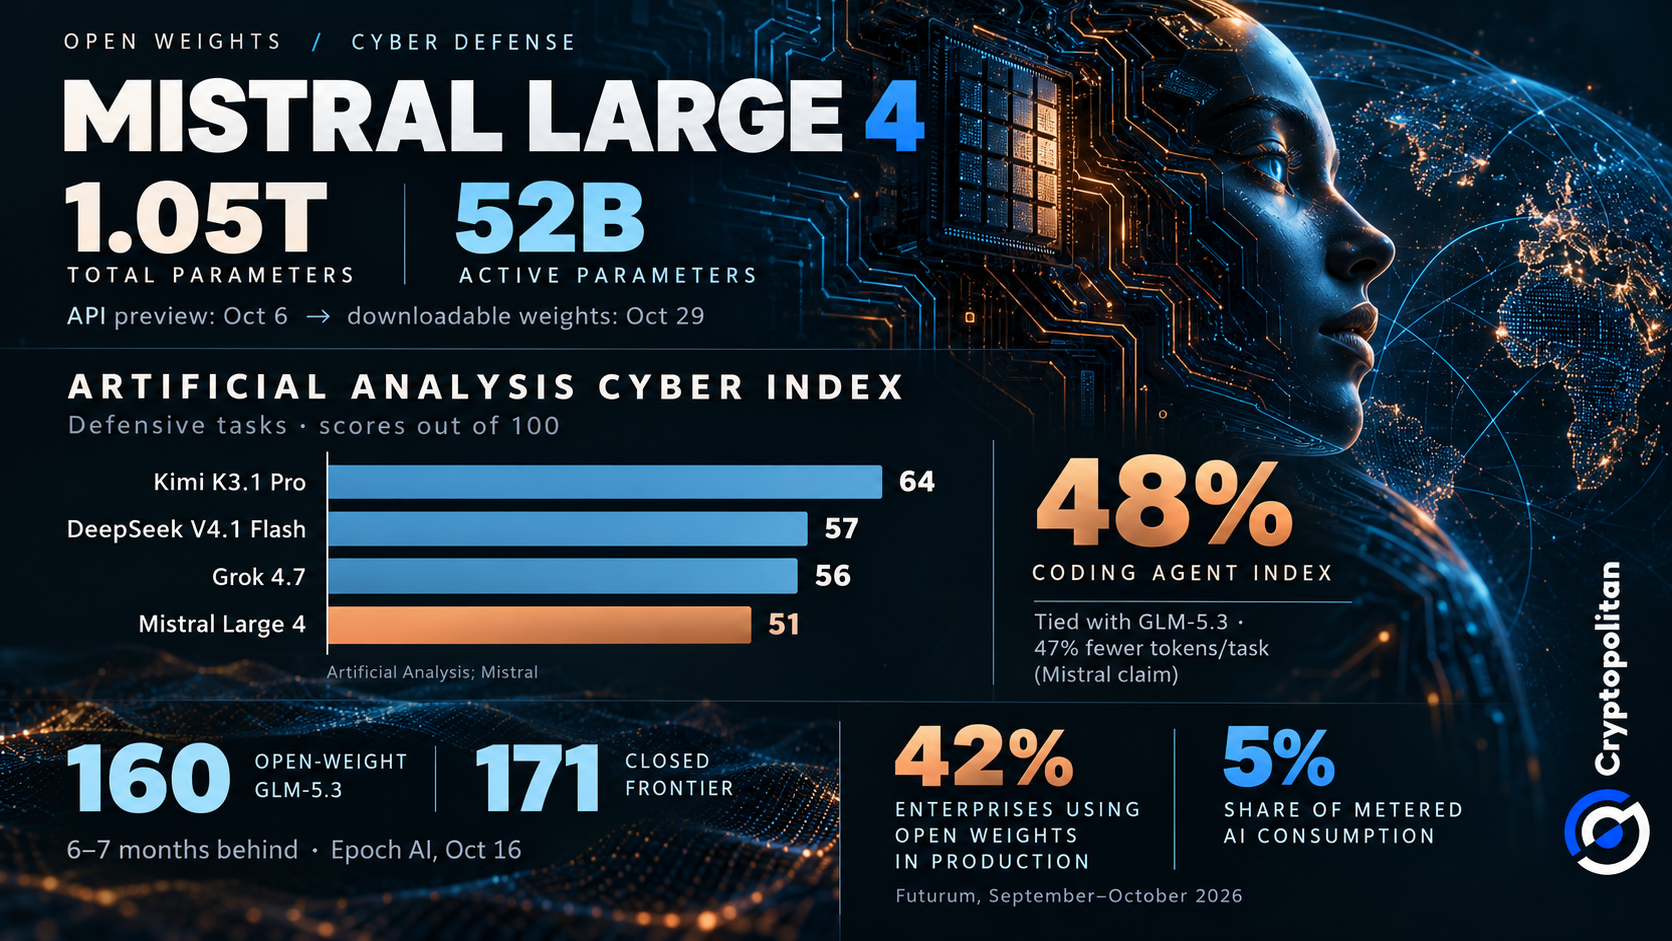
O Mistral Large 4 foi lançado inicialmente por meio de uma API em 6 de outubro, e seus pesos foram disponibilizados para download em 29 de outubro. O acesso via API ainda está disponível como opção de implantação. As especificações oficiais do Large 4 indicam que ele possui 1,05 trilhão de parâmetros, sendo 52 bilhões de parâmetros ativos, o que é ligeiramente superior aos 49 bilhões mencionados anteriormente pela Cryptopolitan .
As empresas podem personalizar e hospedar o modelo por conta própria. No entanto, aquelas que desejam revendê-lo como um serviço hospedado precisam de uma licença comercial separada. Essa independência é central na proposta da Mistral. Conforme declarado pelo executivo da empresa Pierre Stock à TechCrunch , o acesso “não pode ser interrompido.”
O que os benchmarks mostram e o que não mostram
De acordo com a Mistral , o Large 4 obteve 48% no Coding Agent Index, ficando quase no mesmo nível do GLM-5.3. No entanto, o Large 4 utilizou 47% menos tokens por tarefa. A empresa também relatou pontuações de 19,7% no FrontierCode 2.0 e 41% no Terminal-Bench 4.0.
A situação é ligeiramente diferente no cibersegurança. O Large 4 obteve 51 pontos no Artificial Analysis Cyber Index, ficando atrás do Kimi K3.1 Pro (64), DeepSeek V4.1 Flash (57) e Grok 4.7 (56). No entanto, esses resultados precisam de contexto. O índice mede a capacidade dos modelos de IA de identificar e corrigir vulnerabilidades de segurança. Ele não avalia a habilidade desses modelos em realizar ciberataques.
Quão atrás fica em relação à fronteira fechada
Apesar das melhorias relatadas no Large 4 em codificação e cibersegurança defensiva, os principais modelos de pesos abertos ainda ficam atrás dos sistemas fechados mais robustos. Uma análise da Epoch AI, divulgada em 16 de outubro, atribuiu ao GLM-5.3, o principal modelo de pesos abertos, uma pontuação de Cyber ECI de 160. Os modelos fechados mais fortes obtiveram 171. Ao analisar o desempenho histórico, a Epoch estimou que os modelos de pesos abertos estavam seis a sete meses atrás da fronteira fechada. No entanto, sua avaliação foi feita antes do lançamento final do Large 4.
O AI Security Institute do Reino Unido chegou a uma conclusão semelhante. Estimou um intervalo de quatro a sete meses entre os modelos de pesos abertos e seus concorrentes de pesos fechados, embora seus testes tenham sido diferentes dos da Epoch AI.
A questão vai além da capacidade de defesa. Como parte de seus testes controlados, a Anthropic relatou que o GLM-5.3 explorou com sucesso vulnerabilidades existentes em 50 dos 410 ensaios. Os pesquisadores conseguiram contornar os recursos de segurança do modelo em 64%-100% de suas diversas simulações.
O discurso da soberania encontra a realidade da adoção
As empresas estão demonstrando maior interesse em controlar seus sistemas de IA, mas os gastos contam uma história diferente. De acordo com relatórios, 42% das empresas pesquisadas usaram modelos de pesos abertos em produção em setembro, um aumento em relação aos 31% registrados em julho.
No entanto, os pesos abertos representaram apenas 5% do consumo de IA medido em outubro. O Claude detinha 29%, enquanto o Microsoft 365 Copilot respondia por 36%.
A Futurum também descobriu que a origem do modelo influenciou as decisões de 47% dos usuários em produção. No entanto, sua pesquisa concentrou-se amplamente na América do Norte, limitando conclusões mais amplas.
Para as empresas, uma maior independência também significa assumir mais responsabilidades. A PwC alertou que as empresas que optam por pesos abertos devem gerenciar sua própria segurança e manutenção.
Salvaguardas que não podem ser retiradas
Essa responsabilidade torna-se especialmente importante quando os modelos de IA podem realizar tarefas sensíveis de cibersegurança. A Mistral afirma que o Large 4 rejeita 96,6% dos pedidos cibernéticos prejudiciais. No entanto, essas salvaguardas podem ser removidas assim que o modelo for baixado. A AISI também alerta que os desenvolvedores não podem monitorar ou retirar cópias hospedadas privadamente.
A Moonshot adotou uma abordagem diferente. A empresa removeu materiais de treinamento de cibersegurança do Kimi K3.1 Pro antes do lançamento planejado dos pesos em 4 de novembro. Sua pontuação interna no benchmark ofensivo caiu subsequentemente de 90,5% para 81,0%. No entanto, esses resultados não foram verificados independentemente.
Até 30 de outubro, nenhum ataque cibernético publicamente documentado foi vinculado aos novos pesos lançados do Large 4.
Não apenas leia notícias sobre criptomoedas. Entenda-as. Inscreva-se em nossa newsletter. É grátis.
Artigos recomendados








Comentários (0)
Clique no botão $, digite o código do ativo e selecione para vincular uma ação, ETF ou outro ticker.