


Problemas de segurança da Polymarket podem estar longe do fim



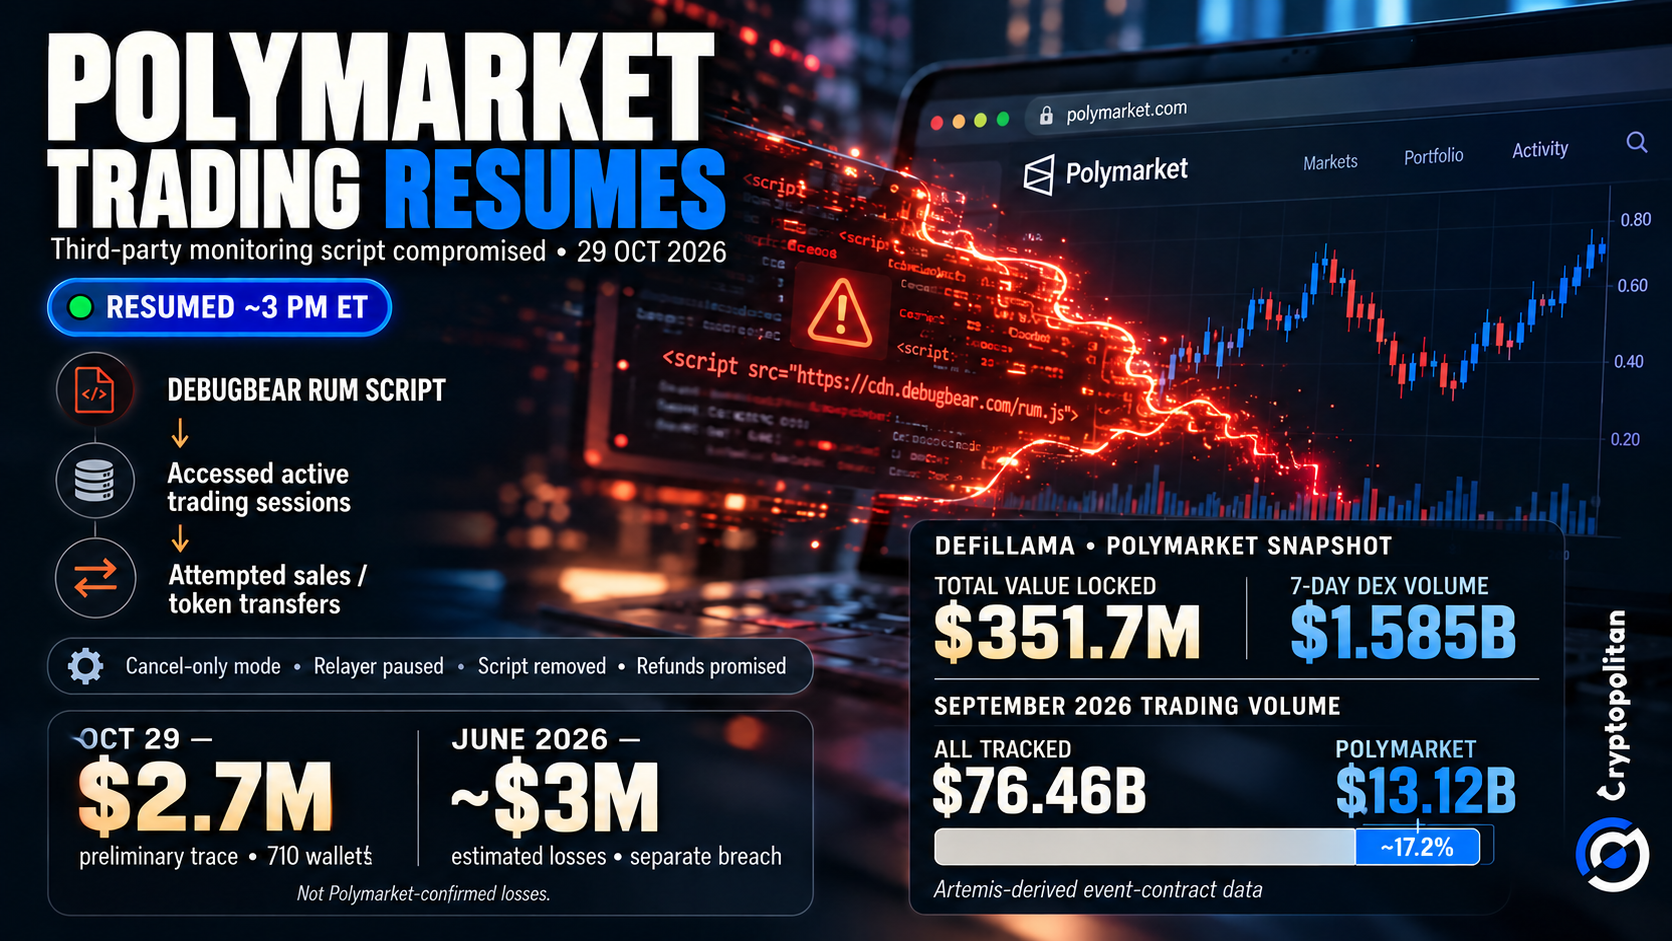
A Polymarket reabriu o comércio em sua bolsa internacional em 29 de outubro de 2026, após ser forçada a encerrar temporariamente as atividades devido a um script de monitoramento comprometido. A bolsa interrompeu ordens, suspendeu as atividades do relayer e prometeu aos clientes o reembolso de seus fundos. A plataforma dos EUA separada não foi afetada.
Um script de monitoramento que acessava sessões de negociação ao vivo
Hudson Rock descobriu uma carga maliciosa de 15.187 bytes no script de monitoramento de usuários reais do DebugBear. Ele conseguiu obter acesso às informações de contas salvos, descobrir os clientes autorizados dos comerciantes e tentar a venda de posições, bem como a transferência de tokens.
O código do site da Polymarket também mostrou que o script DebugBear havia sido removido. O ataque parece ter explorado código em execução no site, em vez de uma falha em seus contratos inteligentes.
Modo apenas para cancelar, seguido por uma correção às 3 p.m. ET
A Polymarket colocou a bolsa internacional no modo apenas de cancelamento em 29 de outubro de 2026. Sua conta oficial informou que um fornecedor foi comprometido e o caso foi encaminhado às autoridades policiais do Reino Unido.
Em 29 de outubro de 2026, por volta das 15h00 ET, as negociações começaram novamente no Polymarket. A empresa anunciou sua política de reembolso. De acordo com o relatório da CNBC, os clientes que perderam menos de US$ 10.000 devem receber seus reembolsos até 30 de outubro de 2026. Em contraste, os clientes da empresa que perderam mais que esse valor precisam primeiro assinar um formulário de liberação. Apesar de a empresa ter comunicado seus planos de reembolso, não confirma que quaisquer reembolsos tenham sido emitidos.
DebugBear instruiu os clientes a removerem seu código
A DebugBear também reconheceu um problema de segurança. Em 29 de outubro de 2026, a empresa pediu aos clientes que removessem seu código de monitoramento enquanto respondentes especializados investigavam.
Estamos impactados por um incidente de segurança em andamento. Se você usa nosso produto RUM, remova o código de incorporação do seu site.
— DebugBear (@DebugBear) 29 de Outubro de 2026
O alerta destacou uma preocupação mais ampla. Scripts de terceiros podem ser executados dentro de sites legítimos. Se comprometidos, eles podem obter acesso às sessões ativas dos usuários no navegador.
Estimativas preliminares de perdas versus perdas confirmadas
Por enquanto, os danos financeiros permanecem obscuros. A Betting Intelligence e a Polysights rastrearam pelo menos US$ 2,7 milhões em saques envolvendo 710 carteiras em 29 de outubro de 2026, informou o CNBC.
Enquanto isso, a Hudson Rock identificou cerca de US$ 2,19 milhões em um endereço de destinatário alternativo. No entanto, esse saldo não estabelece quanto foi roubado. A Polymarket ainda não confirmou as perdas totais.
Duas falhas anteriores de fornecedores, sem causa compartilhada
Este não foi o primeiro problema de segurança relacionado a fornecedores da Polymarket. Em junho de 2026, a Halborn e a TechCrunch relataram um ataque por script malicioso. Segundo os relatos, ele drenou cerca de US$ 3 milhões de pelo menos 11 carteiras. A Polymarket também prometeu reembolsos na época.
Anteriormente, em dezembro de 2025, uma violação separada envolvendo um provedor de autenticação afetou as contas dos usuários. Tanto Cryptopolitan quanto a CertiK documentaram o incidente.
Os três casos envolveram provedores externos. No entanto, não há evidências que os liguem ao mesmo atacante ou causa subjacente.
O que a exposição recorrente a fornecedores significa para um setor de 78 bilhões
Esses incidentes repetidos ocorrem enquanto os mercados preditivos atraem mais atividade de negociação. Um relatório derivado da Artemis registrou US$ 76,46 bilhões em volume de negociação nos mercados acompanhados em setembro de 2026. A Polymarket respondeu por US$ 13,12 bilhões. Esses números representam atividade de negociação, não ativos mantidos.
Esse crescimento traz as preocupações com segurança para um foco mais nítido. A CertiK alerta que plataformas que combinam serviços web tradicionais com tecnologia blockchain ainda podem ter vulnerabilidades centralizadas.
Esses riscos também podem desencorajar investidores institucionais. De acordo com a Jefferies, os fundos de hedge estão mostrando interesse, mas permanecem cautelosos. Questões de liquidez, conformidade e reputação continuam a freá-los.
Enquanto isso, a KPMG destaca as diferentes responsabilidades de fornecedores, corretores, bolsas e câmaras de compensação. As bolsas regulamentadas nos EUA devem atender aos requisitos de vigilância, salvaguarda do sistema e proteção aos participantes. No entanto, essas regras não se aplicam automaticamente à Polymarket International.
Para a Polymarket, restaurar as negociações é apenas parte do desafio. O teste maior é se ela conseguirá gerenciar os riscos provenientes de provedores externos e recuperar a confiança dos usuários.
Se você está lendo isso, já está à frente. Mantenha-se assim com nosso boletim informativo.
Artigos recomendados








Comentários (0)
Clique no botão $, digite o código do ativo e selecione para vincular uma ação, ETF ou outro ticker.