


Typhoon Volt usou rede Silent Train em quatro campanhas confirmadas de zero-day



Os pesquisadores da Black Lotus Labs da Lumen revelaram que o grupo de hackers vinculado à China, Volt Typhoon, usou uma rede secreta chamada Silent Train em quatro campanhas zero-day confirmadas.
Os hackers visavam plataformas que gerenciam redes inteiras, e não apenas computadores individuais. Comprometer um desses sistemas poderia lhes dar acesso a redes de telecomunicações, defesa e outras infraestruturas críticas.
Os pesquisadores alertaram:
“Sistemas com amplo alcance administrativo podem se tornar gateways de alto valor para toda a organização e seus clientes.”
Uma rede descartável projetada para desaparecer
O Silent Train foi projetado para deixar poucos rastros. Seus operadores conectaram roteadores domésticos e corporativos comprometidos, dispositivos conectados e sistemas empresariais para realizar os ataques. Uma vez encerrada uma operação, eles interrompiam essas conexões e apagavam evidências de sua atividade. As sessões duravam cerca de quatro horas, em média.
O Silent Train foi primeiramente descoberto na segunda metade de 2023. Sua atividade aumentou após as autoridades desmantelarem a KV-botnet anterior da Volt Typhoon no início de 2024.
A Black Lotus Labs enviou milhares de notificações às vítimas ao longo de três anos. Entre as indústrias afetadas pelo grupo hacker estão telecomunicações, defesa, comunicações por satélite, energia, transporte e o setor de recursos hídricos. Eles demonstraram especial interesse em alvos localizados no Havaí, no Texas e na Califórnia.
Quatro campanhas, cinco CVEs
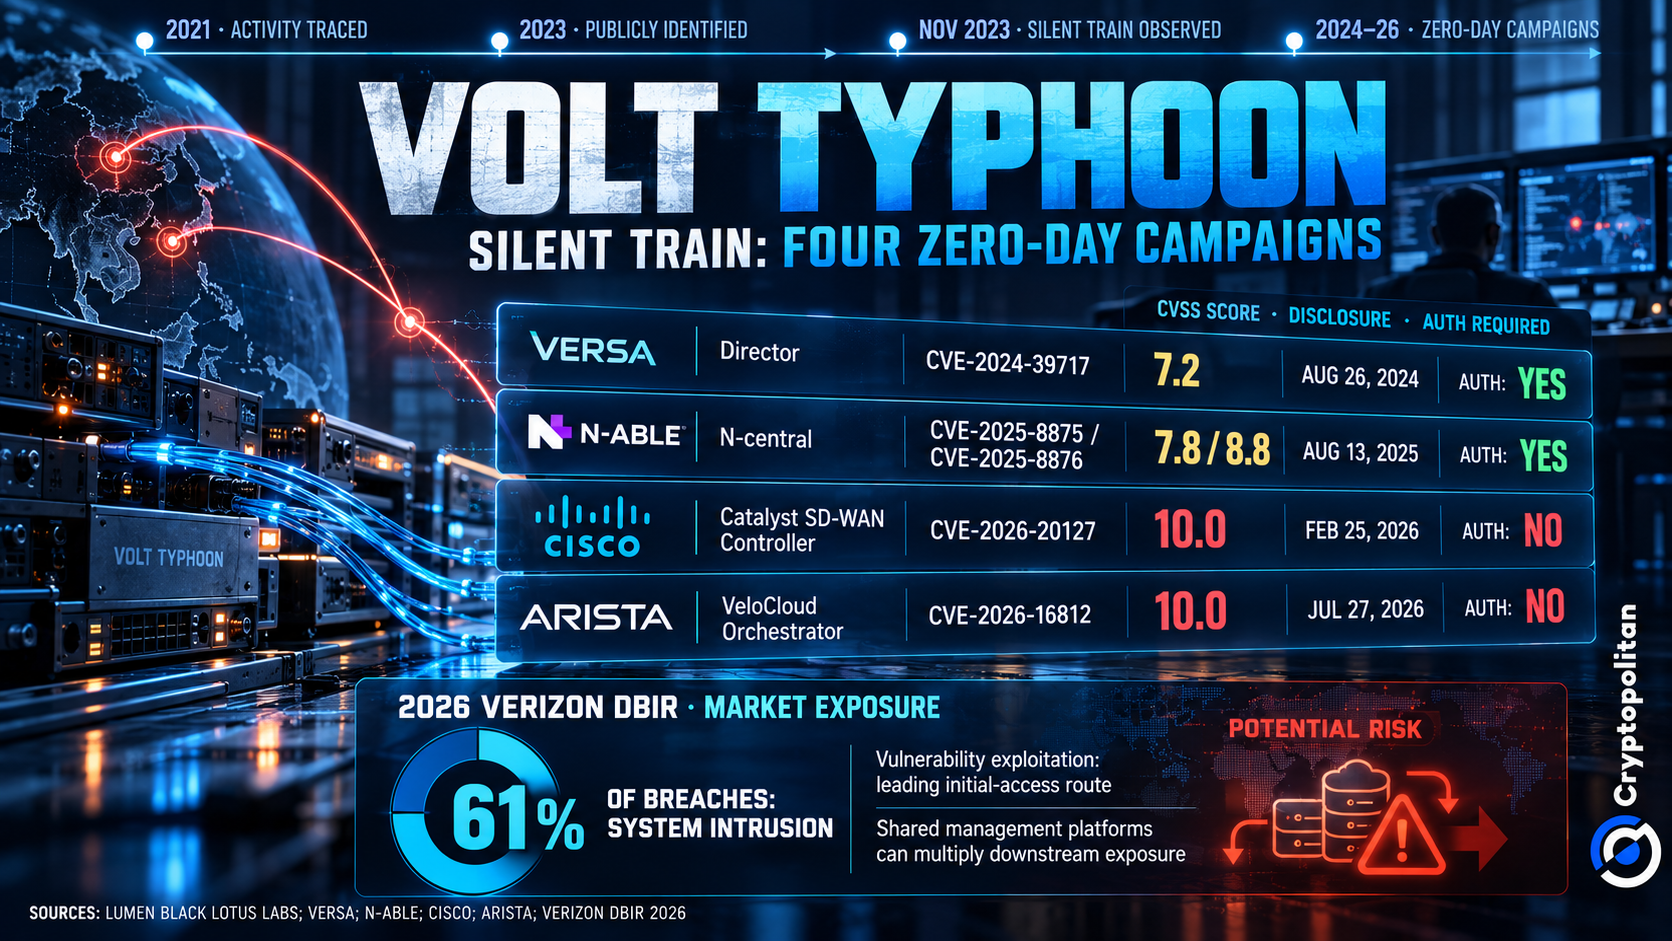
As quatro campanhas confirmadas do Silent Train visavam softwares usados para gerenciar redes inteiras.
O primeiro envolveu o Versa Director, onde o CVE-2024-39717 permitia que atacantes com acesso privilegiado enviassem arquivos maliciosos. A Versa divulgou a falha em agosto de 2024.
Em 2025, os atacantes direcionaram-se ao N-able N-central por meio de duas vulnerabilidades, CVE-2025-8875 e CVE-2025-8876. Ambas exigiam autenticação.
As campanhas de 2026 envolveram duas plataformas de gerenciamento SD-WAN. A Cisco divulgou o CVE-2026-20127 em 25 de fevereiro. Classificado como 10,0, a falha permitia que os atacantes obtivessem privilégios administrativos sem autenticação. A Arista divulgou outra vulnerabilidade classificada como 10,0, o CVE-2026-16812, que afetava o VeloCloud Orchestrator em 27 de julho.
Todos os quatro fornecedores lançaram correções. No entanto, a Lumen observou exploração contínua da vulnerabilidade da Cisco após sua divulgação.
Por que o acesso é o ponto central
As atividades da Volt Typhoon remontam pelo menos ao segundo semestre de 2021. O grupo foi identificado publicamente pela Microsoft em maio de 2023, relatando intrusões em redes de infraestrutura crítica em Guam e nos Estados Unidos continentais.
A preocupação vai além das informações roubadas.
Numa análise de janeiro de 2026 análise, o investigador do IISS John Bruce observou:
A vasta maioria das redes alvo do Volt Typhoon oferecia pouco valor de inteligência estrangeira ao governo chinês.
Bruce apontou a coleção de diagramas de rede e manuais operacionais do grupo como evidência de preparativos para possíveis interrupções. Guam é particularmente sensível porque suas instalações militares seriam importantes em um possível conflito sobre Taiwan.
Estes permanecem como avaliações das intenções do grupo, não como prova de um ataque ordenado.
A concentração é a exposição
O panorama mais amplo da cibersegurança ajuda a explicar o perigo.
O relatório da Verizon de 2026, que abrange mais de 31.000 incidentes, constatou que a exploração de vulnerabilidades se tornou a principal rota de acesso às organizações. A intrusão em sistemas representou 61% das violações confirmadas.
Quando os atacantes comprometem o software que gerencia múltiplas redes, o potencial dano se estende além de uma única organização.
As implicações financeiras permanecem incertas. O FMI alertou que os sistemas financeiros interconectados enfrentam riscos cibernéticos crescentes. No entanto, nenhuma perda no mercado foi diretamente atribuída ao Silent Train.
Separadamente, o Cryptopolitan relatou outra vulnerabilidade do VeloCloud explorada, CVE-2026-114625, classificada com nota 9.9 e corrigida em 22 de outubro. Ela é distinta da falha associada pelo Lumen ao Silent Train.
As mentes mais inteligentes do setor de criptomoedas já leem nosso boletim informativo. Quer entrar? Junte-se a eles.
Artigos recomendados








Comentários (0)
Clique no botão $, digite o código do ativo e selecione para vincular uma ação, ETF ou outro ticker.