


Servidores Electrum induzem usuários de carteiras a assinarem pagamentos falsos sem taxas



Servidores maliciosos do Electrum substituíram os pagamentos bitcoin recém-transmitidos pelos usuários por transações falsas sem taxa pagas para endereços semelhantes.
Os servidores aparentemente apostavam que as vítimas aumentariam a taxa e assinariam o falso.
O Electrum lançou a versão 4.8.3 em 24 de outubro para corrigir a falha de alta gravidade. O mantenedor SomberNight publicou o aviso GHSA-6jp4-8v48-cc5v no mesmo dia e solicitou aos usuários que atualizassem.
O endereço forjado compartilhava o final GyQ3 com o destino legítimo
O Electrum é um cliente leve. Ele não possui um nó Bitcoin completo e depende de seu servidor para transações no mempool não confirmadas. Sua própria documentação explica como funciona.
Alguém assina e envia a tx1. Um servidor malicioso a intercepta e envia uma tx2 diferente à carteira, que transfere o dinheiro para um endereço do atacante.
A tx2 tem assinaturas inválidas. Versões mais antigas do Electrum não verificavam as assinaturas das transações no mempool, então a carteira mostrava a tx2 como pendente e ocultava a tx1.
Replace-By-Fee (RBF) permite que um remetente retransmita uma transação não confirmada com uma taxa maior. Se a taxa da transação falsa for aumentada, a carteira assina a versão do atacante com uma assinatura válida.
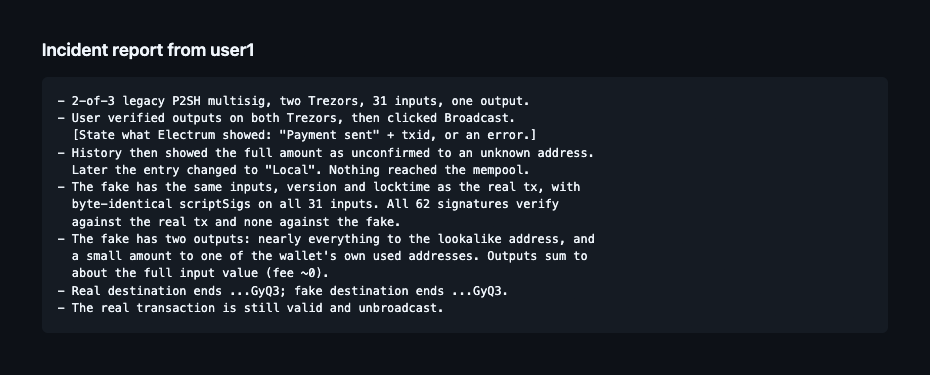
Um dos alvos, conhecido como dannydeezy, documentou o ataque. Era uma multisig P2SH legada 2-de-3 com dois Trezors, 31 entradas e uma saída.
O usuário verificou a saída em ambos os Trezors e depois transmitiu. O histórico da carteira então exibiu o valor total indo para um endereço desconhecido como não confirmado, e a entrada posteriormente mudou para "Local".
A transação falsa replicou as entradas, versão e locktime da transação real, com scriptSigs idênticos em todos os 31 inputs.
Todas as 62 assinaturas foram validadas contra a transação real. Nenhuma foi validada contra a transação falsa.
Quase todo o valor foi enviado para um endereço semelhante, com uma pequena quantia sendo devolvida a um dos endereços já utilizados da própria carteira.
O endereço falso terminava em GyQ3. O endpoint real também terminava da mesma forma.
O atacante havia identificado um endereço que correspondia aos quatro últimos caracteres do endereço correto.
ZachXBT também apontou um golpe semelhante de envenenamento de endereços que afeta usuários da carteira Phantom. Endereços falsificados são tornados imunes a uma rápida olhada nos primeiros e últimos caracteres.
A versão 4.8.3 verifica assinaturas apenas nos inputs de propriedade da carteira
Outro usuário, Raju-K12, relatou privadamente em 18 de outubro que aumentou a taxa no endereço falso e perdeu dinheiro. De acordo com os mantenedores, alguns servidores estão executando o ataque em ambiente real.
O commit 90fe308 adiciona uma verificação de assinaturas nos inputs “is_mine” (de propriedade da carteira) antes de adicionar uma transação ao mempool ao histórico local. A versão 4.8.3 foi marcada como git-tag em 23 de outubro e os binários foram lançados no dia seguinte.
O Electrum ainda verifica apenas os inputs controlados pela carteira. Assim, as transações recebidas não confirmadas passam sem verificação.
Isso ocorre porque o cliente não possui um interpretador de scripts completo.
A solução alternativa do Electrum para quem não pode fazer o upgrade é verificar os endereços e valores de saída antes de assinar qualquer coisa, incluindo aumentos de taxa. Os usuários que se conectaram apenas aos seus próprios servidores nunca foram afetados.
A Electrum já enviou correções de emergência no passado. Em janeiro de 2018, ela desativou uma interface JSON RPC que havia ficado aberta por cerca de dois anos, após o pesquisador do Google Tavis Ormandy ter descoberto que um site poderia detectar a porta e drenar fundos.
O Cryptopolitan relatou que o aviso sobre um bug na geração de seed da Coldcard chegou em julho, no mesmo dia em que aproximadamente 594 BTC, ~US$ 38 milhões, foram drenados de cerca de 500 carteiras.
Não apenas leia notícias sobre criptomoedas. Entenda-as. Inscreva-se em nossa newsletter. É grátis.
Artigos recomendados









Comentários (0)
Clique no botão $, digite o código do ativo e selecione para vincular uma ação, ETF ou outro ticker.