


Ataques PHP2Shell disparam enquanto botnet Potassium mira servidores vulneráveis



“viável e muito sério.”
— John Hultquist, Google, citado por The Record.
Por que uma botnet DDoS preocupa operadores de hospedagem e criptomoedas
A ameaça mais ampla já é substancial. A Cloudflare registrou 935 ataques DDoS superiores a 1 terabit por segundo durante o primeiro semestre de 2026.
Esses ataques não foram atribuídos à Potassium. Ainda assim, ilustram a interrupção enfrentada por provedores de hospedagem, processadores de pagamento e plataformas de criptomoedas. Nenhuma perda financeira foi vinculada ao PHP2Shell.
O novo aviso do PHP e o que observar
Em 23 de outubro, a PHP divulgou outro problema, o CVE-2026-115560, envolvendo uma configuração de aplicativo incomum. Até que um patch regular seja disponibilizado, recomenda-se session.upload_progress.enabled=0, que também é uma mitigação para o CVE-2026-109619.
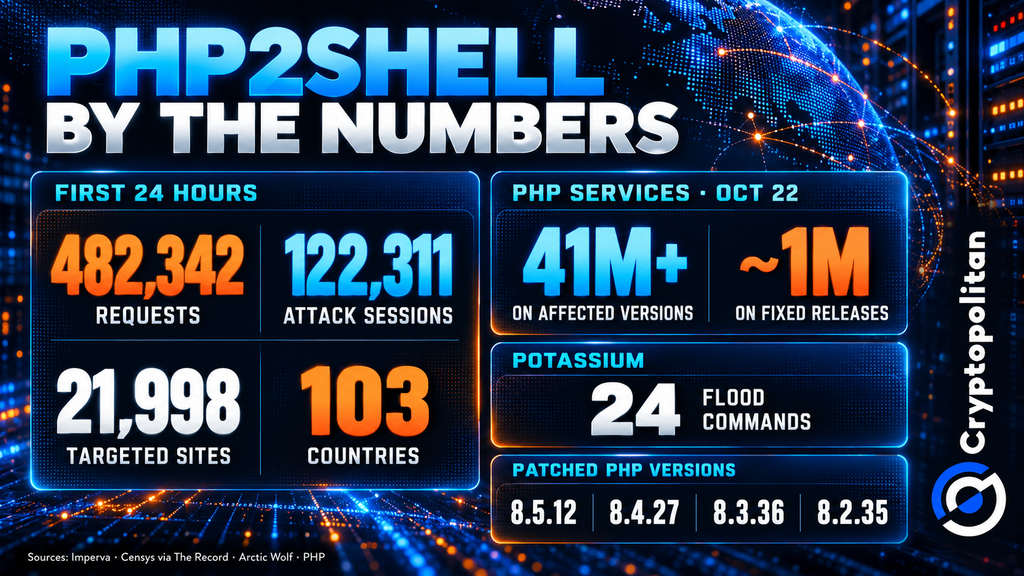
Os administradores devem instalar o PHP 8.5.12, 8.4.27, 8.3.36 ou 8.2.35, reiniciar os workers e monitorar downloads suspeitos.
O CISO da Cobalt, Andrew Obadiaru, alertou que esse período silencioso é:
“tempo emprestado.”
— Andrew Obadiaru, Cobalt, citado por The Record.
“lixo e não funcional.”
— Spencer McIntyre, VulnCheck, citado por The Record.
Essa proteção não é infalível. A VulnCheck desenvolveu um exploit privado que contornou o ASLR no PHP 8.4.26 configurado em produção, ampliando posteriormente o suporte para algumas versões das séries 8.4 e 8.5.
John Hultquist, do Google, classificou a ameaça como:
“viável e muito sério.”
— John Hultquist, Google, citado por The Record.
Por que uma botnet DDoS preocupa operadores de hospedagem e criptomoedas
A ameaça mais ampla já é substancial. A Cloudflare registrou 935 ataques DDoS superiores a 1 terabit por segundo durante o primeiro semestre de 2026.
Esses ataques não foram atribuídos à Potassium. Ainda assim, ilustram a interrupção enfrentada por provedores de hospedagem, processadores de pagamento e plataformas de criptomoedas. Nenhuma perda financeira foi vinculada ao PHP2Shell.
O novo aviso do PHP e o que observar
Em 23 de outubro, a PHP divulgou outro problema, o CVE-2026-115560, envolvendo uma configuração de aplicativo incomum. Até que um patch regular seja disponibilizado, recomenda-se session.upload_progress.enabled=0, que também é uma mitigação para o CVE-2026-109619.
Os administradores devem instalar o PHP 8.5.12, 8.4.27, 8.3.36 ou 8.2.35, reiniciar os workers e monitorar downloads suspeitos.
O CISO da Cobalt, Andrew Obadiaru, alertou que esse período silencioso é:
“tempo emprestado.”
— Andrew Obadiaru, Cobalt, citado por The Record.
Os atacantes estão tentando transformar servidores PHP vulneráveis em bots Potassium, parte de uma rede derivada do Mirai projetada para ataques de negação de serviço distribuídos (DDoS). Até agora, eles têm enfrentado dificuldades. The Hacker News reportou em 23 de outubro que nenhuma invasão de servidor foi confirmada.
Houve duas vulnerabilidades principais da PHP que foram os principais alvos dos ciberataques – CVE-2026-109618 e CVE-2026-109619, ambas com nota 9,2 de 10 em termos de severidade. A PHP tornou os patches disponíveis em 21 de outubro, mas, até esse momento, os hackers já haviam iniciado os ataques contra essas vulnerabilidades.
O que a Sophos viu e depois desmentiu
A Arctic Wolf relata que tentativas de execução de comandos e downloads de malware foram atribuídos ao Potassium. Outra avaliação realizada em um ambiente sandbox revelou uma amostra diferente que se conectou a thunder.godofthunder[.]st através do IP 134.199.154[.]64 na porta TCP 50792 e atacou dois hosts ucranianos.
Isso demonstrou o potencial do malware, mas não que os atacantes tenham invadido os servidores de produção. Em 22 de outubro, a Sophos retratou um anúncio anterior de sucesso, afirmando ao The Record que apenas observou tentativas de ataque malsucedidas.
Milhões de sondagens, zero invasões confirmadas
No entanto, os números indicam a extensão com que os atacantes estão fazendo varreduras. A Imperva registrou 482.342 tentativas de solicitação em 122.311 sessões direcionadas a 21.998 sites em 103 países dentro de um período de 24 horas.
Ao mesmo tempo, a Censys relatou detectar mais de 41 milhões de serviços PHP expostos à internet executando versões afetadas e apenas cerca de 1 milhão de instâncias da versão corrigida do software até 22 de outubro. Os números que refletem incidentes de varredura ou o número de indivíduos expostos são insuficientes para comprovar que ocorreu uma violação real.
Comandos de inundação 24 e um interruptor ENS inativo
A Arctic Wolf revelou que 24 comandos de inundação incluem todos os tipos de ICMP, TCP, UDP e Open VPN. Há também a presença de recursos de pesquisa do Ethereum Name Service (ENS) nas versões Potassium para ARM e x86-64, mas isso foi desativado em ambos os casos.
Ethereum e ENS não foram comprometidos. No entanto, ativar os recursos de pesquisa do ENS pode levar a uma maneira mais difícil de bloquear servidores de comando com qualquer uso de controles convencionais de DNS e IP.
Prova de conceito (PoC) lixo versus exploit privado funcional
Muitos exploits públicos de prova de conceito (PoC) falham contra as defesas de produção, particularmente a randomização do layout do espaço de endereços (ASLR). Spencer McIntyre da VulnCheck descreveu muitas amostras circulantes como:
“lixo e não funcional.”
— Spencer McIntyre, VulnCheck, citado por The Record.
Essa proteção não é infalível. A VulnCheck desenvolveu um exploit privado que contornou o ASLR no PHP 8.4.26 configurado em produção, ampliando posteriormente o suporte para algumas versões das séries 8.4 e 8.5.
John Hultquist, do Google, classificou a ameaça como:
“viável e muito sério.”
— John Hultquist, Google, citado por The Record.
Por que uma botnet DDoS preocupa operadores de hospedagem e criptomoedas
A ameaça mais ampla já é substancial. A Cloudflare registrou 935 ataques DDoS superiores a 1 terabit por segundo durante o primeiro semestre de 2026.
Esses ataques não foram atribuídos à Potassium. Ainda assim, ilustram a interrupção enfrentada por provedores de hospedagem, processadores de pagamento e plataformas de criptomoedas. Nenhuma perda financeira foi vinculada ao PHP2Shell.
O novo aviso do PHP e o que observar
Em 23 de outubro, a PHP divulgou outro problema, o CVE-2026-115560, envolvendo uma configuração de aplicativo incomum. Até que um patch regular seja disponibilizado, recomenda-se session.upload_progress.enabled=0, que também é uma mitigação para o CVE-2026-109619.
Os administradores devem instalar o PHP 8.5.12, 8.4.27, 8.3.36 ou 8.2.35, reiniciar os workers e monitorar downloads suspeitos.
O CISO da Cobalt, Andrew Obadiaru, alertou que esse período silencioso é:
“tempo emprestado.”
— Andrew Obadiaru, Cobalt, citado por The Record.
As mentes mais inteligentes do setor de criptomoedas já leem nosso boletim informativo. Quer entrar? Junte-se a eles.
Artigos recomendados









Comentários (0)
Clique no botão $, digite o código do ativo e selecione para vincular uma ação, ETF ou outro ticker.