


Campanha k0t expõe 70.000 credenciais e possível pipeline de acesso a ransomware



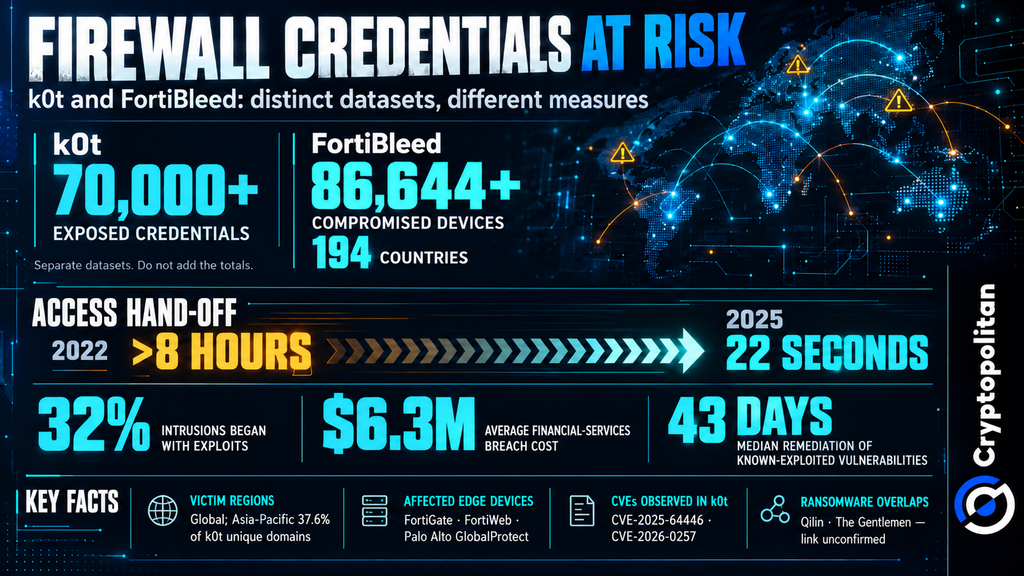
Group-IB e NyxLab descobriram mais de 70.000 credenciais de rede vinculadas a uma campanha do grupo de ameaças cibernéticas k0t. No entanto, os hackers não apenas roubaram credenciais de conta. Eles também criaram portas dos fundos nas redes corporativas, o que oferece novas oportunidades aos grupos de ransomware para infiltrarem-se nos sistemas das empresas.
As credenciais eram apenas o ponto de entrada
Os pesquisadores descobriram alguns dos métodos usados pelos atacantes, como o abuso de senhas em dispositivos FortiGate, a exploração da vulnerabilidade CVE-2025-64446 que afeta o FortiWeb e o uso da CVE-2026-0257 contra gateways Palo Alto GlobalProtect vulneráveis. Esses dispositivos atuam como escudos para redes corporativas e concedem acesso remoto a elas, o que os torna alvos desejáveis para aqueles que desejam invadir os sistemas das empresas.
Os dados roubados incluíram dumps do diretório LDAP. Após obter acesso ao sistema, os atacantes usaram conexões VPN OpenConnect, aplicativos de gerenciamento remoto e AdaptixC2 para manter o acesso. Algumas vítimas também foram alvo de roubo de dados. Muitos casos de comprometimento do FortiGate ocorreram entre fevereiro e junho de 2026.
Posteriormente, várias vítimas apareceram nas páginas de vazamento pertencentes aos grupos de ransomware conhecidos como Qilin e The Gentlemen. Isso sugere que o k0t pode estar lucrando com o acesso a redes comprometidas, mas os pesquisadores ainda precisam verificar essa conexão.
Além disso, a campanha foi bem-sucedida na região Ásia-Pacífico, onde 37,6% de todos os domínios únicos observados se originam. Apesar disso, os pesquisadores ressaltaram que isso pode indicar apenas o número de dispositivos ativos na Ásia, e não necessariamente um foco especial em alvos asiáticos.
FortiBleed é um problema separado ainda ativo
Em 6 de outubro de 2026, um aviso emitido pelo FBI e pelo Serviço Secreto alertou que o FortiBleed ainda representa uma ameaça aos firewalls FortiGate e às portas de entrada SSL VPN. Os atacantes usaram as credenciais que conseguiram obter anteriormente, aproveitaram sistemas baseados em GPU para decodificar hashes de senhas e criaram novas contas de administrador. Por vezes, conseguiram bloquear suas vítimas do acesso aos próprios dispositivos.
O FortiBleed se espalhou pelo mundo inteiro. SOCRadar verificou mais de 86.644 dispositivos comprometidos em 194 países. Fortinet informou que os atacantes reutilizaram credenciais de login roubadas e tentaram adivinhar senhas. A campanha não envolveu nenhuma vulnerabilidade recém-divulgada da Fortinet.
Embora Group-IB tenha encontrado pouca sobreposição entre o FortiBleed e os dados roubados pelo k0t, não descartou uma conexão entre as operações. Até o momento, não há evidências que sugiram que os mesmos atacantes estejam por trás dos dois incidentes. Os números também representam coisas diferentes: as 70.000 credenciais do k0t, em contraste com os 86.644 dispositivos do FortiBleed. Combinar essas cifras distorceria a escala real dos eventos.
Do acesso inicial ao ransomware em 22 segundos
O Relatório de Investigações sobre Violações de Dados de 2026 da Verizon constatou que a exploração de vulnerabilidades representou 31% das violações, superando as credenciais roubadas como principal método de acesso. No entanto, apenas 26% das vulnerabilidades críticas e conhecidas por serem exploráveis foram totalmente remediadas, com o tempo mediano para corrigi-las atingindo 43 dias.
Esse atraso é particularmente preocupante porque os atacantes podem explorar vulnerabilidades antes que os patches se tornem disponíveis. O M-Trends 2026 da Mandiant estimou um tempo médio negativo de sete dias para exploração, indicando que os ataques muitas vezes começaram antes que as correções fossem lançadas. Dispositivos de rede, como gateways VPN e roteadores, são particularmente difíceis de monitorar porque frequentemente carecem de ferramentas padrão de segurança de endpoint.
Assim que os invasores obtêm acesso, a ameaça pode escalar rapidamente. A Mandiant descobriu que o tempo mediano entre uma violação inicial e a transferência para outro grupo criminoso caiu de mais de oito horas em 2022 para apenas 22 segundos em 2025.
A ameaça já é evidente. Em uma atualização de 19 de outubro, a Unit 42 relatou tentativas de exploração do CVE-2026-0257 por operadores dos ransomwares Qilin e Inc. Ela também observou relatórios separados envolvendo Settra. No entanto, sua investigação anterior não encontrou evidências de que os atacantes tivessem avançado mais profundamente nas redes afetadas.
O que isso significa para a infraestrutura financeira e cripto
IBM descobriu que 62% dos ataques relatados impulsionados por IA visavam infraestrutura crítica. As violações no setor de serviços financeiros tiveram uma média de US$ 6,3 milhões. O IMF também alertou em outubro que as ameaças cibernéticas podem se tornar sistêmicas à medida que as redes financeiras se tornam mais interconectadas. As empresas de criptomoedas enfrentam riscos semelhantes devido ao acesso comprometido. A Cryptopolitan reportou perdas de aproximadamente US$ 2 milhão envolvendo Fetch.ai e NuNet em setembro de 2026. Esses incidentes envolveram credenciais de assinatura comprometidas, não acesso VPN, e não há conexão estabelecida com o k0t.
Se você está lendo isso, já está à frente. Mantenha-se assim com nosso boletim informativo.
Artigos recomendados









Comentários (0)
Clique no botão $, digite o código do ativo e selecione para vincular uma ação, ETF ou outro ticker.