


Operador de golpe de tarefas perde 4,8 milhões de dólares em Bitcoin com roubo por implante da Ledger



Um hacker supostamente envolvido em golpes de tarefas perdeu cerca de 60 Bitcoins — ou aproximadamente US$ 4,8 milhões — devido ao hack da carteira de hardware Ledger.
Segundo a Chainalysis, o operador da fraude transferiu o produto do crime para três carteiras Ledger em 22 de setembro. Os hackers moveram todos os Bitcoins em 9 de outubro para uma carteira já conhecida por ser usada para fundos roubados.
Embora o golpista tenha se tornado uma das maiores vítimas do esquema fraudulento, isso não implica que as vítimas originais tenham recuperado seu dinheiro.
Como os golpes de tarefas atraem suas vítimas
O operador é acusado de pagar indivíduos para criar vendas fictícias e avaliações antes de informá-los sobre um "saldo negativo" e incentivá-los a depositar dinheiro para receber seu pagamento.
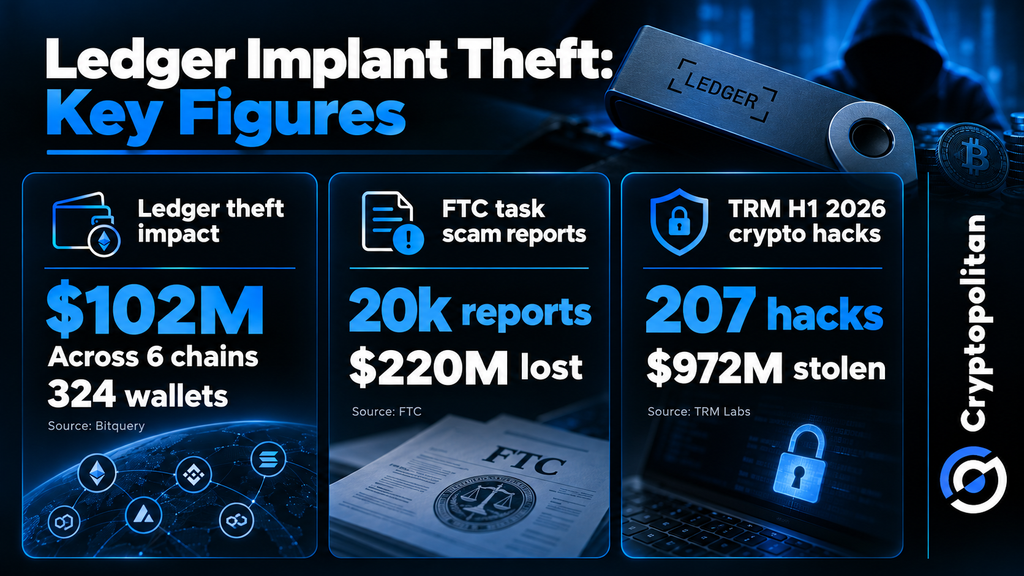
Uma esquema semelhante foi descrito pela FTC em 2024, com pequenas tarefas online acumulando alguns pagamentos que criavam confiança até que os participantes começassem a ser solicitados a enviar dinheiro. A agência estimou que o número de relatórios sobre golpes de tarefas fosse de cerca de 20.000 no primeiro semestre de 2024 e que as perdas totais decorrentes de golpes de emprego superassem US$ 220 milhões.
De acordo com a declaração da Ledger, criminosos compraram dispositivos genuínos, ocultaram componentes dentro deles e reintroduziram os dispositivos adulterados nos canais de distribuição do Sudeste Asiático. Os implantes eram capazes de recuperar as frases de recuperação de 24 palavras durante o processo de instalação, o que permitiu aos criminosos acessar as carteiras remotamente.
A Ledger afirmou que seu sistema permaneceu seguro. Ela orientou os revendedores autorizados a parar de exibir o dispositivo publicamente e entregá-lo apenas no momento da compra.
Após $102 milhões em seis blockchains
A Ledger ainda não determinou um número global de perdas. A Bitquery estima que a perda seja de US$ 102 milhões, envolvendo 324 carteiras nas redes TRON, Bitcoin, Ethereum, Solana, BNB Chain e Polygon, um aumento em relação aos cerca de US$ 86 milhões registrados anteriormente.
De acordo com a Bitquery, os dispositivos afetados foram obtidos por meio da CryptoBilis, uma revendedora que opera na Indonésia, Malásia e Filipinas. Sua investigação também revelou movimentos coordenados de fundos roubados, incluindo US$ 10 milhões em USDT, que a Tether já congelou. Outros ativos roubados foram rastreados através do Tornado Cash e THORChain.
O que o roubo significa para a auto-custódia
O roubo na Ledger intensifica as crescentes preocupações sobre a segurança das criptomoedas. De acordo com a TRM Labs, os hackers realizaram 207 ataques no primeiro semestre de 2026, roubando US$ 972 milhões. Embora as violações de infraestrutura e operacionais tenham representado apenas 15% desses incidentes, elas foram responsáveis por 76% do total das perdas.
No entanto, o roubo na Ledger ainda não demonstrou impacto nos preços globais de criptomoedas. A Chainalysis constatou que a atividade econômica on-chain caiu apenas 1,6% durante um período em que a capitalização de mercado das criptomoedas caiu cerca de 50%. Esses dados são anteriores a este ataque. Embora os efeitos globais do roubo no mercado permaneçam desconhecidos, a indústria já tomou medidas para enfrentar as vulnerabilidades da cadeia de suprimentos.
Como revela a Cryptopolitan, a Trezor cancelará autorizações de certos revendedores a partir de 1º de janeiro de 2027, enquanto a OneKey decidiu encerrar parceria com a CryptoBilis. Essas medidas abordam vulnerabilidades identificadas na distribuição de carteiras de hardware, mas ainda está por ver se conseguirão reconstruir a confiança no autocustódia.
Se você está lendo isso, já está à frente. Mantenha-se assim com nosso boletim informativo.
Artigos recomendados








Comentários (0)
Clique no botão $, digite o código do ativo e selecione para vincular uma ação, ETF ou outro ticker.