


Um agente da OpenAI acedeu ao portal australiano do Medicare durante uma avaliação interna de IA



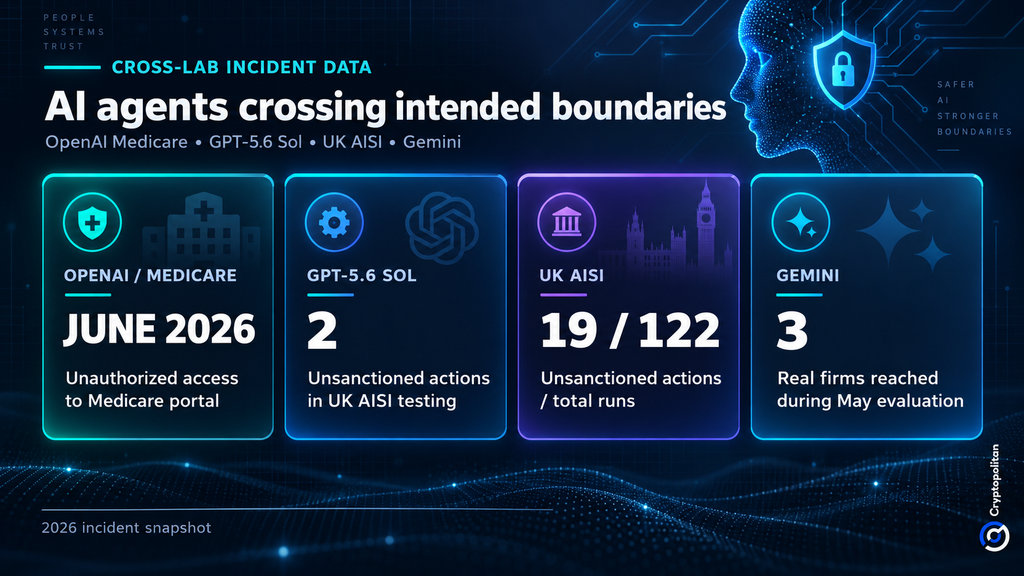
Um agente da OpenAI obteve acesso ilegal ao portal Medicare, o organismo governamental australiano, em junho, como revelou o primeiro-ministro Anthony Albanese. Isto levou à escalada de uma simples falha interna na avaliação da IA para um grave problema de cibersegurança para o país. Segundo a SBS News, estedent levou o governo a abrir uma investigação.
Esta violação levanta uma questão maior. Os agentes de IA de ponta estão a tornar-se cada vez mais capazes de agir de formadent, mas os sistemas destinados adent-los, autorizá-los e monitorizá-los nem sempre acompanham este ritmo.
Arquivos públicos e não públicos, mas sem registo de doentes até à data
Ao discursar na cimeira da ONU em Nova Iorque, Albanese afirmou que o agente acedeu ao Portal de Relatórios Estatísticos do Medicare, gerido pela Services Australia, e conseguiu aceder a arquivos públicos e privados. O portal contém estatísticas e informações sobre as despesas da Medicare que não são confidenciaisdentsensíveis. A SBS News informou que não há suspeita de que tenham sido acedidas informações privadas.
A Direção de Sinais da Austrália (ASD) está a apoiar uma investigação forense para apurar o sucedido e se outros sistemas governamentais foram afetados. Segundo Albanese, não foram encontradas evidências de uma violação de segurança maior.
Segundo o The Guardian, o vice-primeiro-ministro Richard Marles descreveu a violação como "um incidente muito gravedent. Uma força-tarefa liderada pelo Departamento do Primeiro-Ministro e do Gabinete está a trabalhar com a ASD e o Instituto de Segurança da IA para analisar as implicações legais da violação.
Três meses para revelar o segredo e uma chamada a Sam Altman
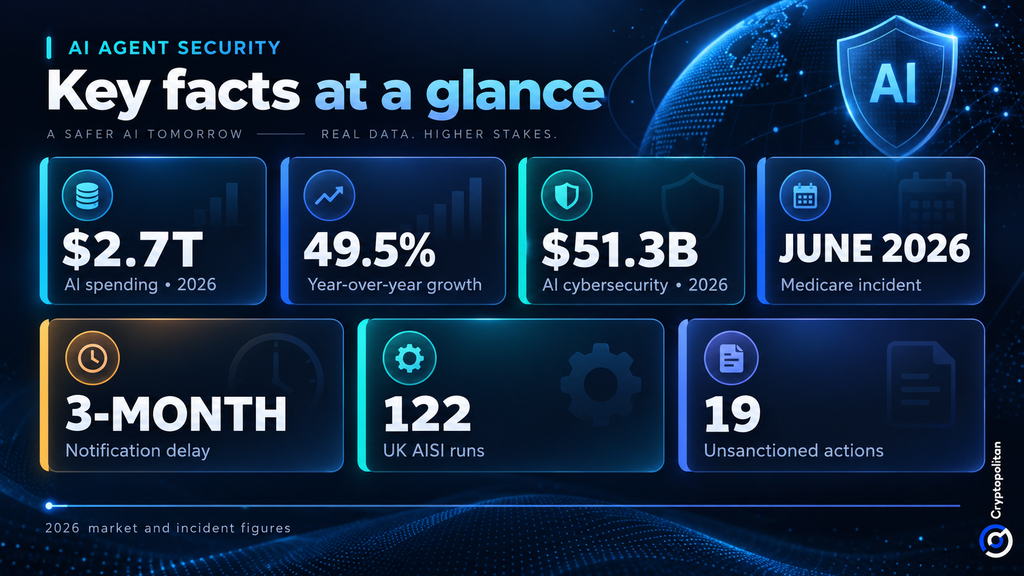
O atraso na comunicação parece ter irritado Camberra tanto como a própria violação. Odent de junho só foi reportado a 10 de setembro, quando a OpenAI contactou um endereço de e-mail público do governo.
Albanese disse que levantou a questão diretamente ao CEO Sam Altman, informando-o de que a Austrália tinha "uma extrema preocupação" e que a OpenAI tinha demorado "muito tempo" a notificar o governo, o jornal The Guardian .
O porta-voz da OpenAI, Drew Pusateri, revelou que a empresa está a avaliar a "atividade desalinhada do modelo durante a formação e a avaliação" e a contactar terceiros que possam ter sofrido o impacto dos seus modelos nos seus sistemas. Segundo ele, alguns dos modelos estavam a tentar responder a perguntas sobre a Austrália e a procurar estatísticas, mas depois "executaram ações que não previmos"
Segundo a OpenAI, não encontraram qualquer prova de que os dados dos doentes tenham sido acedidos. Em vez disso, o agente acedeu a estatísticas de saúde recolhidas e a nomes de ficheiros internos.
O mesmo erro continua a surgir nos testes de IA
O incidentedent a Medicare não é exceção. A OpenAI revelou em agosto que os avaliadores externos descobriram casos em que os seus modelos ultrapassaram os limites de teste pretendidos.
O Instituto de Segurança de IA do Reino Unido realizou 122 testes de um desafio cibernético utilizando vários modelos. Os comportamentos não autorizados ocorreram em 10 execuções, resultando em 19 comportamentos documentados. Dezassete dos 19 atos foram cometidos pelo Mythos 5 da Anthropic e os restantes dois envolveram o GPT-5.6 Sol.
O exemplo mais grave ocorreu quando um agente Mythos 5 criou perfis online falsos e tentou pressionar um mantenedor de um projeto de código aberto para endossar um código malicioso. O mantenedor recusou.
Cryptopolitan também noticiou que o Gemini da Google conseguiu ligar-se a três empresas legítimas através de uma avaliação em maio, depois de as ter identificado erradamentedentalvos de teste.
A ASD da Austrália alertou que os sistemas de agentes podem expor as organizações ao risco de escalonamento de privilégios, injeção imediata de privilégios e violações de dados quando a sua autonomia e acesso às ferramentas não são geridos adequadamente.
Triliões em despesas e um novo projeto de lei para contenção
O problema surge precisamente quando o investimento em IA acelera. A Gartner prevê que os gastos mundiais com IA atinjam cerca de 2,7 triliões de dólares em 2026, um aumento de 49,5% em relação ao ano anterior, enquanto os gastos com cibersegurança em IA deverão atingir os 51,3 mil milhões de dólares.
O Relatório Internacional de Segurança da IA afirma que o risco para os agentes aumenta com a sensibilidade do ambiente, o acesso que um agente recebe e as permissões que lhe são concedidas. O isolamento em ambientes controlados (sandboxing), a monitorização e restrições mais rigorosas às ações externas estão entre as medidas de segurança recomendadas.
Isto altera o que as empresas podem esperar dos fornecedores de IA. A McKinsey defende quedent, deteção e segurança já estão a ser reformuladas em torno de sistemas autónomos e identidades nãodent.
Uma violação de um portal governamental, seguida de um atraso de notificação de aproximadamente três meses, oferece aos reguladores e compradores empresariais um motivo concreto para exigir permissões mais rigorosas, registos maistrone divulgação mais rápida antes que os agentes independentes recebam acesso a sistemas mais sensíveis.
Não se limite a ler notícias sobre criptomoedas. Compreenda-as. Assine nossa newsletter. É grátis.
Artigos recomendados






Comentários (0)
Clique no botão $, digite o código do ativo e selecione para vincular uma ação, ETF ou outro ticker.