


Segundo a Galaxy, cerca de 40% dos fluxos de saída da Onda 2 da Coldcard foram resgates realizados por hackers éticos



Alex Thorn, chefe de investigação da Galaxy Digital, afirma que a segunda onda de ataques à carteira Coldcard foi composta por cerca de 40% de atividades de hackers éticos.
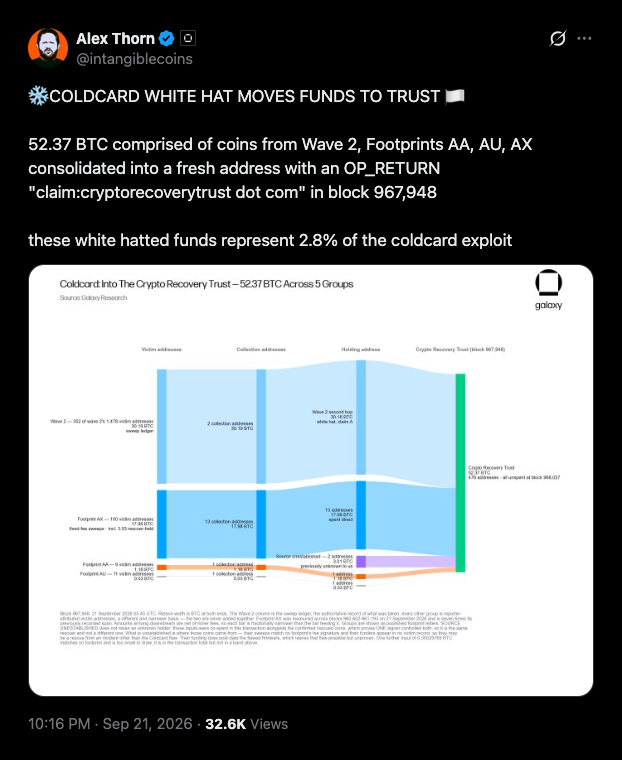
Thorn traco envio de 52,37 BTC para um endereço marcado para um novo fundo de recuperação.
52,37 BTC foram depositados numa nova morada no bloco 967.948
Os 52,37 BTC vieram de moedas da Wave 2 e de três clusters de atacantes que a Galaxy denominou Footprint AA, AU e AX, de acordo com Thorn. Os fundos chegaram a um novo endereço confirmado no bloco 967.948.
A transação continha uma nota OP_RETURN, uma pequena mensagem incorporada numa transação Bitcoin . Ela dizia “claim:cryptorecoverytrust dot com”
Thorn estimou o valor recuperado em 2,8% dos fundos tracda exploração. A mesma transação enviou também mais 3,0134 BTC, sem histórico de tracanterior, para o mesmo endereço de recuperação.
Thorn disse que provavelmente se tratava de dinheiro recuperado do Coldcard por hackers éticos. Classificou a ligação como não confirmada.
Como parte da sua monitorização da blockchain, a Galaxy Research detetou também uma transferência relacionada de 40,71 BTC, no valor aproximado de 3,31 milhões de dólares, no dia 21 de setembro.
Esta transação continha 11 endereços, 20 entradas e 480 saídas, para além da mesma mensagem de recuperação de confiança.
As perdas atingiram um pico de quase 130 milhões de dólares devido a uma falha de firmware em março de 2021
Os "whitehats" são investigadores de segurança que empregam técnicas de atacantes para recuperar moedas expostas antes que os criminosos o façam. Algumas das retiradas de carteiras das vítimas foram resgates, com as moedas retidas até que os proprietários aparecessem.
As vítimas podem pesquisar endereços de carteira em cryptorecoverytrust.com para verificar se os fundos foram transferidos para um local seguro. A maior parte bitcoin roubados permanece inativa nas carteiras dos atacantes.
O ataque à Coldcard começou a 30 de julho e decorreu em várias fases nos dias seguintes. As estimativas de prejuízo variam entre mais de 100 milhões de dólares e cerca de 130 milhões de dólares.
Um relatório anterior da Cryptopolitancontabilizou cerca de 1.816 BTC drenados de mais de 5.200 endereços, o que equivalia a entre 114 e 116 milhões de dólares na altura.
Algumas sementes geradas pelo firmware da Coldcard utilizavam uma fonte de números aleatórios de software em vez do gerador de hardware do dispositivo, e os atacantes reconstruíam estas sementes offline para esvaziar as carteiras.
Cryptopolitan já traca falha numa alteração de firmware ocorrida em março de 2021. A Coinkite, criadora da Coldcard, já corrigiu o firmware, mas as moedas já expostas com seeds antigas continuam em risco.
Se você está lendo isto, já está um passo à frente. Continue assim assinando nossa newsletter.
Artigos recomendados






Comentários (0)
Clique no botão $, digite o código do ativo e selecione para vincular uma ação, ETF ou outro ticker.