


A Kelp DAO suspendeu os depósitos e levantamentos após a carteira Gnosis ter sofrido um ataque que resultou num prejuízo de 7,8 milhões de dólares



Foi explorada uma carteira Gnosis Safe nãodent, resultando num prejuízo de quase 7,8 milhões de dólares em rETH. O ataque drenou a liquidez DeFi , deixando o token e os cofres sem qualquer valor.
Foi registado um ataque a 15 de setembro contra um utilizador da carteira Gnosis Safe, que ainda não foident. A carteira foi explorada e resultou num prejuízo de 7,73 milhões de dólares em rETH, de acordo com dados da Blockaid.
A carteira foi esvaziada numa única transação, levando o equivalente a 2.153 ETH, que foram posteriormente divididos e transferidos para várias carteiras. A transação inicial mostra que os fundos foram finalmente alocados em rsETH, sem serem convertidos em ETH na rede principal para posterior branqueamento de capitais.
Este é o próximo grande ataque cibernético depois do Bitcoin hacker 4.000 BTC de carteiras de utilizadores não custodiantes. Até à data, em Setembro, os ataques e explorações de sistemas descentralizados já ultrapassaram o total de Agosto.
Nos últimos três meses, os ciberataques aceleraram em relação aos seus níveis mais baixos, demonstrando um maior interesse em intrusões assistidas por IA e visando a acumulação de liquidez em DeFi e cofres específicos.
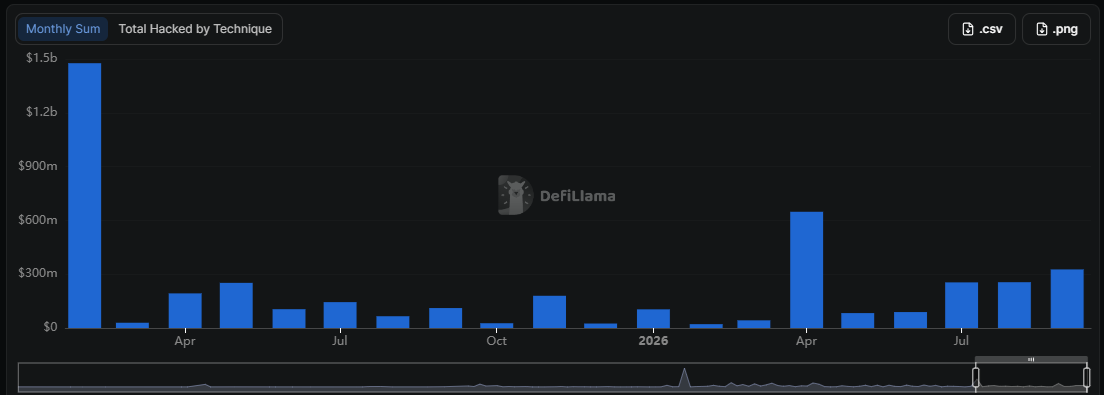
Em setembro, até à data, um total de 326 milhões de dólares foi alvo de ataques cibernéticos, de acordo com DeFi Llama. A maioria dos ataques e explorações envolveu valores inferiores a 1 milhão de dólares, o que faz da recente exploração de carteiras o maior ataque cibernético à Web3 em setembro até ao momento.
Como é que a carteira Gnosis foi pirateada?
A recente exploração envolveu uma forma encapsulada de rsETH, que foi depois transformada em ETH e transferida para a blockchain. A série de transações mostrou que o atacante inicial e o bot MEV completaram as transferências num único bloco.
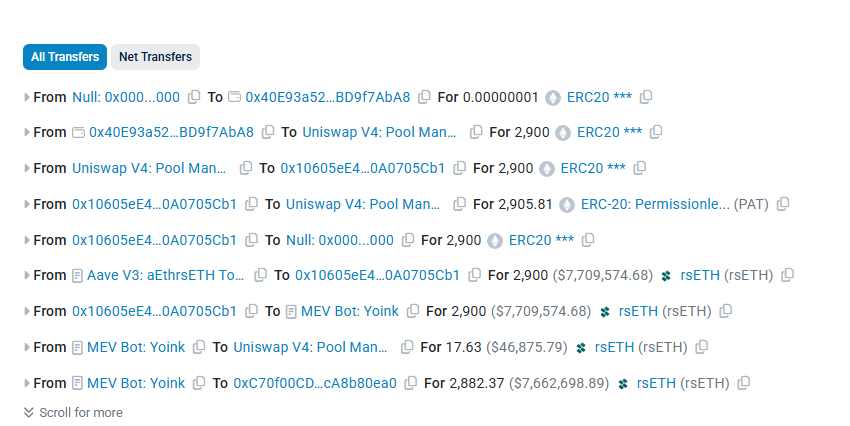
A carteira inicial continha rsETH alavancado num Gnosis Safe, que autorizava um módulo Safe na lista de permissões como executor de estratégia para automatizar os ganhos DeFi . O módulo fiável acabou por ser o ponto de entrada do ataque. Um atacante poderia explorar o módulo Safe sem autorização adicional, uma vez que já estava na lista de permissões.
O que torna o ataque ainda mais complexo é que o bot Yoink, da MEV, se antecipou ao explorador e capturou o ETH no mesmo bloco. O bot antecipou-se à retirada de ETH da conta rsETH, onde os fundos ainda permanecem sob a forma de rsETH. O endereço de destino do bot contém agora apenas 44 ETH.
Outros protocolos são afetados pela vulnerabilidade?
O endereço de destino do bot foi sinalizado pela KelpDAO, o que levou ao congelamento de todos os rsETH depositados. A KelpDAO anunciou que a morada seria congelada como medida de precaução para evitar maiores perdas.
Por precaução, suspendemos temporariamente as atividades daquele endereço durante 24 horas. Durante este período, a rede rsETH não poderá entrar nem sair do mesmo.
Estamos a trabalhar em estreita colaboração com especialistas em segurança para investigar e resolver isto o mais rapidamente possível. Esta é uma medida preventiva, aplicada apenas à carteira digital, anunciou a Kelp DAO.
Durante o ataque mais recente, a Kelp DAO evitou até agora perdas, afirmando que todos os seus cofres estavam seguros. Anteriormente, a Kelp DAO perdeu 292 milhões de dólares em rsETH, afetando também Aave . Este último ataque é um caso raro de interceção dos fundos antes de serem convertidos em ETH e lavados através de um serviço de mistura.
Nesta altura, o bot Yoink atuou como um hacker ético involuntário, recuperando os fundos e permitindo que a Kelp DAO congelasse o endereço de destino. A atividade do bot Yoink, no entanto, não garante a devolução do rsETH.
A 15 de setembro, o rsETH estava a cotar nos 2.663,68 dólares. No entanto, a Kelp DAO também suspendeu os depósitos e levantamentos para impedir que o atacante ou o bot retirassem os fundos do ecossistema.
A DAO já tem umdent com o ataque hacker anterior, onde uma votação conseguiu reverter parte dos fundos roubados. Até à data, o endereço de destino esteve bloqueado durante 24 horas até que seja tomada uma decisão sobre a recuperação dos fundos.
Recentemente, a Kelp DAO conseguiu recuperar o seu valor bloqueado para 1,06 mil milhões de dólares após meses de dificuldades decorrentes da recente exploração. A recuperação geral DeFi e dos empréstimos, com mais fundos disponíveis em cofres, pode levar a mais ataques Web3 contra contratostrac.
Se você está lendo isto, já está um passo à frente. Continue assim assinando nossa newsletter.
Artigos recomendados







Comentários (0)
Clique no botão $, digite o código do ativo e selecione para vincular uma ação, ETF ou outro ticker.