


A Trezor alerta os utilizadores após os hackers invadirem o seu fornecedor de e-mail para enviar avisos de phishing



a Trezor alertou os seus utilizadores para hackers que exploraram o seu fornecedor de e-mail de terceiros para distribuir um aviso de segurança falso. No entanto, a carteira Trezor não foi afetada pelo ataque. Os criminosos visaram algo ainda mais difícil de proteger do que um software: a confiança do utilizador num e-mail de um fornecedor de confiança.
O assunto do alerta era o seguinte: “Alerta de segurança crítico: Vulnerabilidade de entropia no STM32”. A mensagem afirmava que os engenheiros da Trezor tinham descoberto uma falha de design nos chips STM32 utilizados nos seus produtos. O site Decrypt informou que a Trezor reconheceu a mensagem como falsa e alertou os leitores para não clicarem nos links.
Uma falha falsa enviada a partir de um endereço real
O que tornou a campanha eficaz não foi a vulnerabilidade fabricada, mas sim a forma como o e-mail foi recebido. Um destinatário revelou que o e-mail veio de [email protected], seguiu o caminho da campanha Sendinblue e passou pelas verificações DKIM, SPF e DMARC.
O alerta especificava que um em cada quatro dispositivos poderia ser comprometido e que as frases de recuperação poderiam não ter aleatoriedade ou entropia suficientes. Esta linguagem era bastante semelhante aos problemas descritos no recente ataque à Coldcard.
A Trezor informou que desativou o domínio utilizado para enviar os alertas e começou a investigar como é que os burlões conseguiram utilizar a sua infraestrutura legítima de envio. O alerta público da empresa foi emitido pouco depois das 16h30 (hora do leste dos EUA) do dia 9 de setembro, poucas horas depois de os seus utilizadores terem começado a sinalizar os e-mails.
A brecha pode ir além da Trezor
Segundo Nick Neuman, cofundador e CEO da Casa, parece existir uma tendência semelhante entre os utilizadores do BitBox, e um fornecedor comum de e-mail marketing pode ter sofrido uma violação de segurança.
Esse é o maior problema. Os fabricantes de carteiras digitais podem tornar os seus dispositivos mais seguros, mas a sua marca pode ainda ser roubada por meios que não controlam completamente, desde fornecedores de serviços de e-mail a empresas de transporte e processadores de pagamento.
As violações de dados não são explorações de dispositivos
Numa reportagem anterior da Cryptopolitan, foi revelado que as tentativas de phishing contra os utilizadores da Ledger também chegaram ao correio físico. No entanto, é importante salientar que estes casos são diferentes dos casos de exploração de dispositivos, uma vez que uma violação de dados compromete adente a informação de contacto, enquanto a exploração de um dispositivo pode também colocar em risco os ativos financeiros.
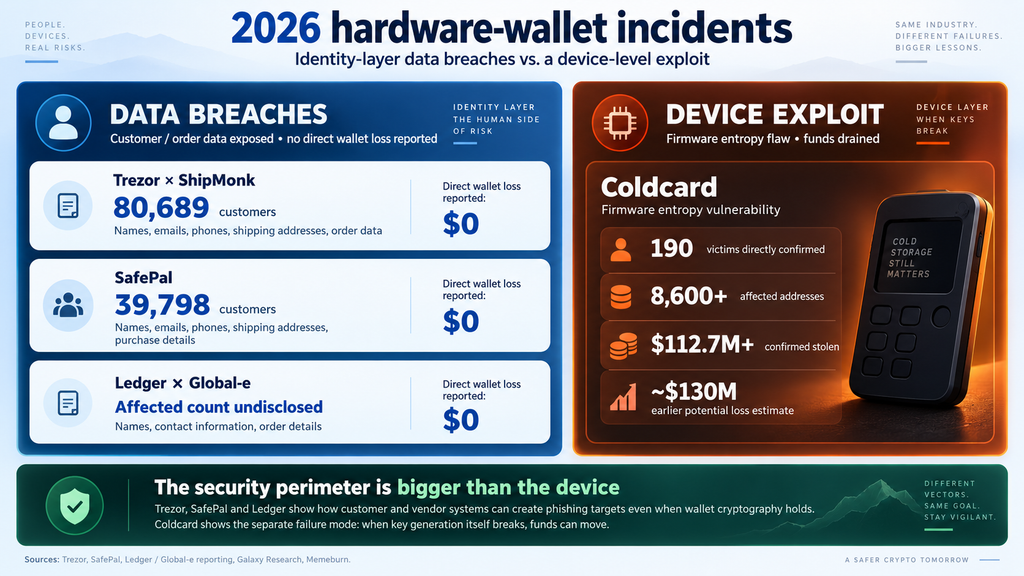
Os ataques a carteiras de hardware ocorridos em 2026 deixam esta distinção clara. A SafePal admitiu que houve um erro de autorização num dos seus trac, o que levou à exposição de dados de aproximadamente 39.798 clientes, e que as frases-semente, chaves privadas e credenciais de carteiradentclientes não foram comprometidas.
A violação de segurança da ShipMonk, da Trezor, acabou por aumentar o número de clientes afetados para 80.689, depois de a empresa ter descoberto que os antigos registos de encomendas dos EUA, datados de 2019 a 2021, também estavam armazenados e expostos. Da mesma forma, em janeiro, o globaldent da Ledger resultou também na exposição dos detalhes das encomendas e das informações de contacto dos seus clientes, sem que o número exato de clientes afetados tenha sido divulgado.
Na sua comparação de agosto, a Memeburn classificou corretamente a Ledger, a Trezor e a SafePal como vítimas de "violações de dados", enquantodenta Coldcard como vítima de "exploração de dispositivos". O número de 13.689 mencionado pela Memeburn em referência à Trezor, no entanto, é anterior à atualização da Trezor de 4 de setembro.
A Coldcard destaca-se das demais. De acordo com a Galaxy Research , no dia 14 de agosto, foram confirmadas 190 vítimas diretas, além de mais de 86.000 endereços afetados e pelo menos 112,7 milhões de dólares em 1.778,84 BTC roubados devido a falhas no firmware. Outras estimativas apontavam para um potencial prejuízo próximo dos 130 milhões de dólares.
O contexto vazado alimenta o phishing industrializado
O perigo de uma lista de remessas vazada reside no que acontece a seguir. A Chainalysis estimou que as burlas e fraudes com criptomoedas roubaram 17 mil milhões de dólares em 2025, enquanto as burlas de falsificação de identidade cresceram mais de 1.400% em relação ao ano anterior. A empresa descobriu também que os esquemas com ligações on-chain a fornecedores de IA geraram 4,5 vezes mais receitas por operação do que aqueles sem tais ligações.
O registo de compra de uma carteira de hardware pode, portanto, tornar-se um ficheiro de identificação. Um nome combinado com um e-mail, número de telefone, endereço de casa e a confirmação de que alguém possui um dispositivo de segurança criptográfica fornece aos criminosos o contexto necessário para elaborar e-mails, telefonemas, cartas ou até mesmo abordagens físicas convincentes.
A lição do mais recentedent da Trezor não é que as carteiras de hardware tenham falhado. É que o perímetro de segurança inclui agora os sistemas à sua volta, e os atacantes precisam cada vez mais de apenas uma mensagem aparentemente fiável para o ultrapassar.
Se você está lendo isto, já está um passo à frente. Continue assim assinando nossa newsletter.
Artigos recomendados







Comentários (0)
Clique no botão $, digite o código do ativo e selecione para vincular uma ação, ETF ou outro ticker.