


AIを活用した攻撃が韓国の金融機関を襲う


韓国金融機関に対する最近の攻撃は、ハッカーがAI技術を利用してこれまでになく迅速に犯罪を犯している実態を浮き彫りにしました。CrowdStrikeが10月7日に実施した調査では、AI支援型ハッキングの痕跡が発見され、その影響が攻撃対象となった銀行にとどまらず、金融システム全体に拡大する可能性への懸念が高まっています。
攻撃者のファイル内にARTEXとClaude Codeが残されていた
攻撃者は貴重な手がかりを残すという過ちを犯しました。CrowdStrikeのアシュリー・キャンピオン氏は、Claude Codeのセッション記録、メモリファイル、および中国で開発されたオープンソースのペネトレーションテストツール「ARTEX」に関連する設定が含まれた、公開されたサーバーディレクトリを発見しました。
9月下旬から10月初頭にかけて、ハッカーはARTEXと大規模言語モデルを組み合わせて金融機関への攻撃を実行しました。
CrowdStrikeは攻撃を行ったグループや被害者の数を特定することができませんでした。ハッカーは中国語を話しており、金銭的利益を動機としていたと中程度の自信を持って推測しています。国家関与を示す兆候は見つかりませんでした。
7社、数万件のレコード
Cryptopolitanの以前の報告によると、7つの銀行がハッキングされました。
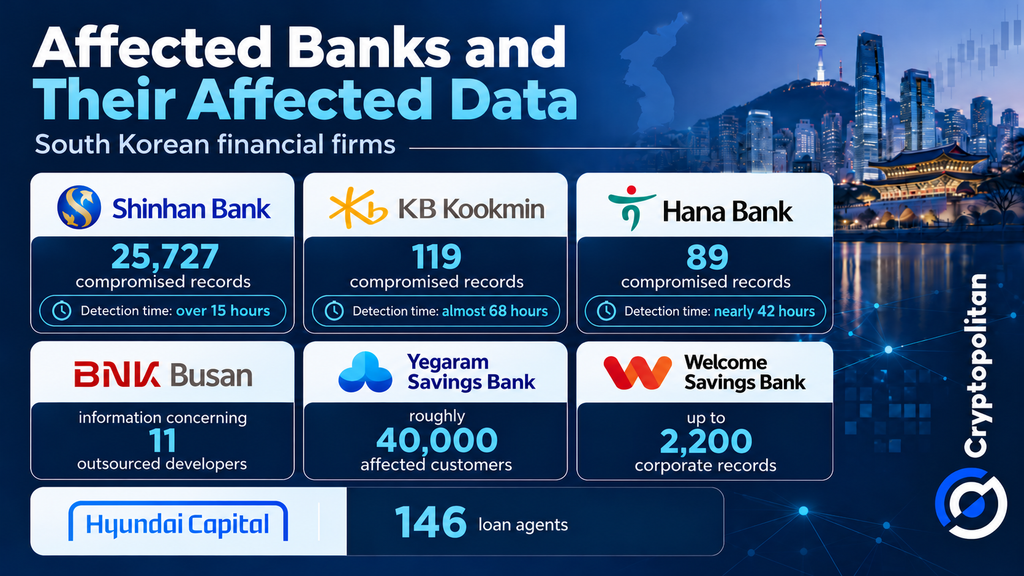
新韓銀行は2万5,727件の侵害レコードを報告し、KB国民銀行は119件、ハナ銀行は89件、BNK釜山銀行は11人の外部委託開発者のデータ侵害を報告しました。예가람貯蓄銀行は約4万件の顧客が影響を受けたと通知し、ウェルカム貯蓄銀行は企業レコード2,200件の侵害を報告、現代キャピタルはローンエージェント146名が影響を受けたと報告しています。
攻撃の検知までには長時間を要しました。報道によると、新韓銀行は侵入を15時間以内に検知し、ハナ銀行は約42時間、KB国民銀行は68時間後に侵害を検出しました。
韓国政府はネットワーク分離規則からの免除拡大計画を中止しました。10月4日の会合で、金融監督委員会(FSC)の李恩元委員長は警戒の強化を訴え、規制当局は約500社に対するセキュリティ検査を命じました。
韓国の報道では、攻撃者が銀行が管理する実際の銀行システムではなく、保護レベルの低い外部サービスを利用していたことが指摘されています。
なぜ迅速な攻撃ほど高額になるのか
IMFの6月のレポートでは、AIを活用した敵対的活動が2024年から2025年の間に89%増加したことが示されました。平均的な侵入時間は29分まで短縮されました。
AIは攻撃者が脆弱性を発見し、それをより迅速に悪用することを可能にし、銀行が対応する時間をさらに圧迫します。
BISの研究者であるフアン・カルロス・クリサント、アドリアン・キュラット、ジェフリー・ヨン氏は9月の論文で警告しています:
「このような攻撃を検知し、対応策を決定し、対処するための窗口は著しく狭まっています。」
一方、PwCの2027年調査では、セキュリティおよび金融リーダーの84%がサイバーセキュリティ予算の拡大を見込んでいます。しかし、防御においてAIに完全な自律的な行動を許可すると回答したのはわずか22%でした。
ある銀行の侵害が他行に波及する仕組み
OECDは、サイバー攻撃が共有テクノロジープロバイダーや金融ネットワークを通じて拡散する可能性を警告しています。侵害事件は預金引き出し、貸出の弱体化、評価額の下落、借入コストの上昇とも関連付けられています。
BISも、銀行が同じクラウドおよびAIプロバイダーに依存することについて同様の懸念を表明しています。
ただし、韓国の侵害事例では、金融 contagion(連鎖的被害)や銀行資金の直接的な盗難は確認されていません。現在、規制当局にはセキュリティ基準の強化、第三者ベンダーへのより厳格な監督、そしてサイバー攻撃の拡散が発生する前に金融機関が迅速に回復できる体制を整備することが求められています。
最も賢明な暗号通貨の専門家たちはすでに私たちのニュースレターを読んでいます。あなたも参加しませんか? 彼らに加わりましょう。









コメント (0)
$ボタンをクリックし、シンボルを入力して、株式、ETF、またはその他のティッカーシンボルをリンクします。