


Ostium、$23.75M のエクスプロイト後にGatewayで取引スタックを再構築



Ostiumは10月1日、Gatewayと呼ばれる新システムを導入して取引環境を刷新すると発表しました。このシステムは、より高速な執行、統一された証拠金管理、およびインフラストラクチャ上のセキュリティ機能を提供します。
このシステムは、流動性金庫から2,375万ドルが盗まれた事件から約3ヶ月後に導入されました。これにより、Arbitrumプラットフォームは7月の侵害を引き起こした欠陥を修正したことを示すよう圧力を受けています。
Ostiumが述べるGatewayによる変更点
10 月 1 日の X 上の投稿で、Ostium は Gateway を単なるパッチ以上のものとして位置づけました。同プラットフォームは、今年初めに導入された機関向け接続機能を維持し、執行プロセスとマージン管理を改善すると述べています。
7 月、Cryptopolitanは、Ostium の分散型執行レイヤーが、ヘッジ取引を支援するためにオンチェーン注文を機関パートナーへオフチェーンで送信するプロセスを可能にしていると報じました。同社の共同創設者兼 CTO である Marco Antonio Ribeiro 氏によれば、この全体構成は 100 ミリ秒未満のレイテンシを想定して設計されています。
Gateway に関する発表は、9 月 30 日に Ostium が OLP リカバリープランの更新を発表した直後でした。これにより、流出したプールの返済と、取引スタック全体の再建との関連性が示されました。
攻撃者が金庫を空にした方法
Galaxy Researchによると、ハッカーは Ostium システムの 2 つの信頼できるコンポーネント—承認されたオラクル署名キーと登録された PriceUpKeep フォワーダー—へのアクセスに成功しました。これら 2 つを用いて、ハッカーはより後のタイムスタンプを持つ正当な署名付き価格レポートを提出し、それを検証させた上で、その偽の価格に対して取引を繰り返し開閉することができました。
Galaxyによると、Ostiumの検証者は、署名者に取引の権限があるかを確認しましたが、価格が妥当かどうかまでは確認しませんでした。2,375万ドルは8件の別々の取引を通じて単一の暗号資産ウォレットへ送金され、最大の取引は原子的な一連の繰り返しオープン・クローズサイクルとして実行されました。
なぜこの問題はコードの問題ではなく、信頼の問題なのか
Galaxy によると、Ostium の事例はより大きな課題を示しています:スマートコントラクトが正常に機能していても、犯罪者は依然として人間、認証情報、およびスマートコントラクトに接続されたインフラを標的にできるということです。
「出金を制限することは、アプリケーション層で直接検閲リスクをもたらします。」— Galaxy Research
代わりに Galaxy は、署名キー管理の強化、検証者の冗長化、管理者のタイムロックを主張しました。
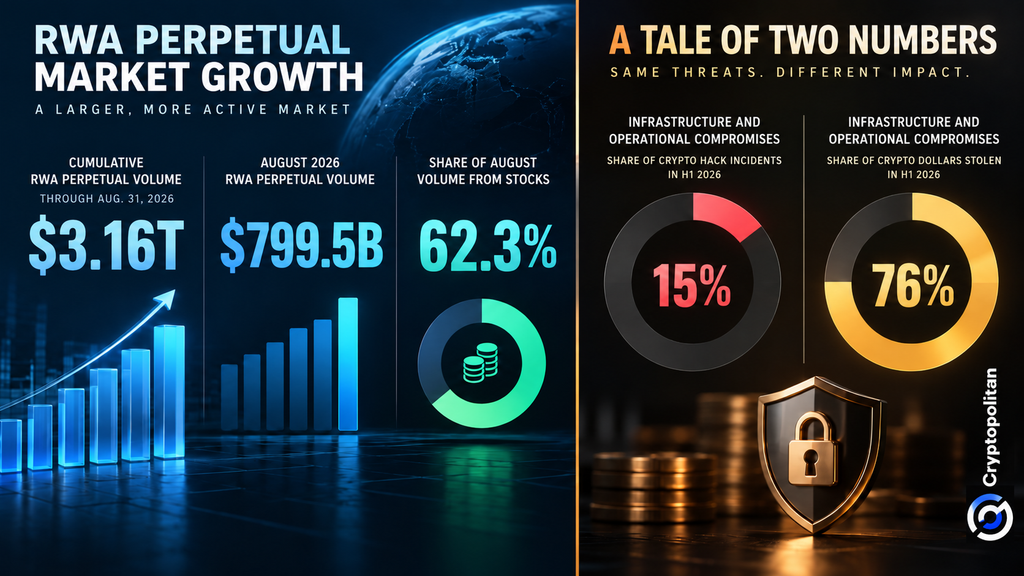
この問題は、2026年上半期の TRM Labs データによって示されています。その期間中にハッキング事件が207件発生し、被害額は9億7,200万ドルに達しました。インフラおよび運用上の侵害は事件全体の約15%を占めていましたが、損失の約76%を占めています。
$3兆ドル規模の市場に対するセキュリティテスト
CoinMarketCapの研究によると、実世界資産(RWA)パーペチュアルの総取引高は8月31日時点で3兆1,600億ドルでした。そのうち8月の取引高は7,995億ドルで、株式が全体の62.3%を占めました。
10月1日時点、DefiLlamaの RWA パーペチュアルダッシュボードでは、オープンインタレストが1,037市場で合計53億4,000万ドルと表示されました。このダッシュボードは、デフォルトでは集中型取引所のRWAパーペチュアルを除いたRWAパーペチュアルの合計を示しています。
CoinMarketCap もまた、中央集権型取引所が RWA パーペチュアル取引活動でより大きな市場シェアを獲得し始めたことを発見しました。したがって、Ostium は Gateway に対して明確な課題を抱えています:トレーダーに必要な速度と資本効率を提供しつつ、同時にこのプラットフォーム背後の技術が容易に侵害されないようにすることです。
最も賢明な暗号通貨の専門家たちはすでに私たちのニュースレターを読んでいます。あなたも参加しませんか? 彼らに加わりましょう。









コメント (0)
$ボタンをクリックし、シンボルを入力して、株式、ETF、またはその他のティッカーシンボルをリンクします。