


盗まれたFBIの医療記録は、人事データが今や主要なサイバー攻撃の標的となっている理由を示している。



ハッキング集団ShinyHuntersは、FBIから盗み出したデータには、 精神鑑定記録や医療評価記録 。この主張が事実であれば、単なる職員データの漏洩にとどまらず、パスワードのリセットでは解決できない、長期的な諜報活動およびdentだろう。
血液検査、精神衛生に関する記録、そして疾患別にマッピングされた労働力
今週話題になっている文書は、人事ファイルというよりはむしろ臨床記録に近い。 BBCニュース、医療記録には血液検査や尿検査の結果、医師の所見、アレルギーやその他の病状に加え、工作員の氏名と住所も記載されているという。
ロイターが他の6つの文書を調査したところ、それらの記録には、雇用開始前の精神健康評価、心電図の結果、応募者が高校時代に「うつ病の兆候」を示していたことを記した文書、そして応募者が毎日アスピリンを服用しており、特定の物質にアレルギーがあることを示す書類などが含まれていた。
ロイター通信は、信用情報機関の詳細情報、LinkedInのプロフィール、およびFBIの評価を知る人物からの情報に基づいて、記録の一部を部分的に確認した。.
Cato Networksの脅威インテリジェンス担当副dent であるEtay Maor氏は、BBCのインタビューで次のように述べています。
パスワードは盗まれた場合でもリセットできますが、医療記録はリセットできません。.
FBIの求人ポータルサイトにスパイ級のdent情報が保管されていた理由
医療記録は、既に深刻な人員漏洩問題を浮き彫りにしている。Cryptopolitan Cryptopolitan 以前、ロイターが5,000行のサンプルを調査し、特定されたFBI職員がロシアや中国での作戦を含む諜報、監視、防諜の仕事に関わっていたことをdentしたと報じた。サイバー犯罪者らは、盗まれたデータの総量は2~3テラバイトだと主張している。
FBIJobs.govのウェブサイトには、応募者や職員に関する豊富な情報が掲載されている。さらに、ShinyHuntersはFBIのMedLinkサービスや身元調査システムなどの内部システムもハッキングしたと主張しているが、今のところロイターはこの主張を独自dent検証していない。FBIは水曜日、原因は不明のままだが、この件について「積極的かつ徹底的に調査している」と発表した。
身代金の要求をすっぽかした恐喝グループ
ShinyHuntersは新しい名前ではない。Huntressによると 、少なくとも2019年から活動している金銭目的の組織であり、SaaSやクラウドのデータを大規模に盗み出すとともに、「金を払わなければ情報を漏洩する」という恐喝戦術を用いることで悪名を馳せている。
今回、この団体はdentを破った。金銭を要求する代わりに、5月にFBIから出された通知が自分たちを侮辱したとして、謝罪を求めたのだ。もっとも、最終的にはその要求は撤回された。.
Cryptopolitanによると、FBIJobs.govはOracle PeopleSoftテクノロジーを使用しており、GoogleのMandiantはShinyHuntersをPeopleSoftのハッキングに関連付けた。このハッキングは、Oracleが10点満点中9.8点と評価したCVE-2026-35273の脆弱性を悪用したものだった。現時点では、この脆弱性と情報漏洩を結びつける公的な証拠はない。
2015年のOPM情報漏洩事件の残響
連邦政府職員の記録がこれほどの被害を引き起こした事例は過去にもあった。米国会計検査院(GAO)によると、2015年に発生した人事管理局(OPM)の情報漏洩事件では、約2200万人の連邦政府職員および契約業者の機密データが流出したtracはその後、連邦政府の身元調査の大部分を担当する機関が、調査対象としたすべてのシステムにプライバシー管理機能を完全に導入していなかったことを突き止めた。
ネクサシュアAIを設立した元FBI捜査官のエリック・オニール氏は ロイター通信 この医療情報は今回の事件を同様のレベルに引き上げ、trac敵対的な諜報機関の注意を
ロシアの情報機関が彼らのドアをノックして「我々はそれが欲しい、渡せ」と言わないとしたら、私は驚くだろう。.
— 元FBI捜査官でNexasure AIの創設者であるエリック・オニール氏がロイター通信に語った。
その代償は他のすべての人にのしかかる
情報漏洩事件単独では世界市場に大きな影響を与えることはないだろうが、同様の事件dent、業界全体でセキュリティ、コンプライアンス、保険にかかるコストは上昇し続けている。IBM の2026年情報漏洩調査 によると、世界平均のコストは499万ドルで12%増加しており、AIを利用した攻撃は56%増加している。同社の X-Force指数 によれば、一般公開されているアプリケーションの悪用は44%増加し、主要なサプライチェーンへの侵害は過去5年間でほぼ4倍に増加している。
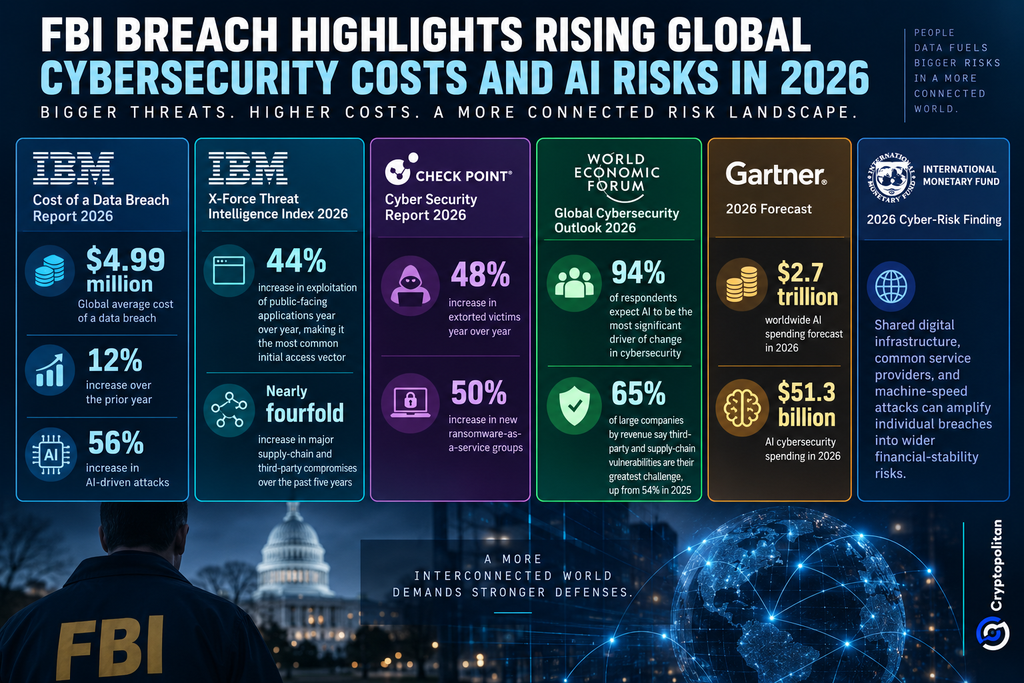
プレッシャーは構造的なものになりつつある。 チェック・ポイント社 は恐喝被害者が48%増加したと報告しており、 世界経済フォーラムの の94%がdentAIがサイバーセキュリティを再構築する最大の原動力になると予想している。 ガートナー社は 2026年の世界のAI関連支出が2兆7000億ドルに達すると予測しており、 IMFは 共有デジタルインフラと機械速度の攻撃によって、個々の侵害がより広範な金融安定リスクに発展する可能性があると警告している。
この記事を読んでいるあなたは、既に一歩先を行っています。 ニュースレターを購読して、その優位性を維持しましょう。









コメント (0)
$ボタンをクリックし、シンボルを入力して、株式、ETF、またはその他のティッカーシンボルをリンクします。