


Coldcardの第2波流出の約40%はホワイトハットによる救済だったとGalaxyは述べている。



Galaxy Digitalのリサーチ責任者であるアレックス・ソーン氏は、Coldcardウォレットの脆弱性を悪用した攻撃の第2波のうち、約40%がホワイトハットによるものだったと述べている。.
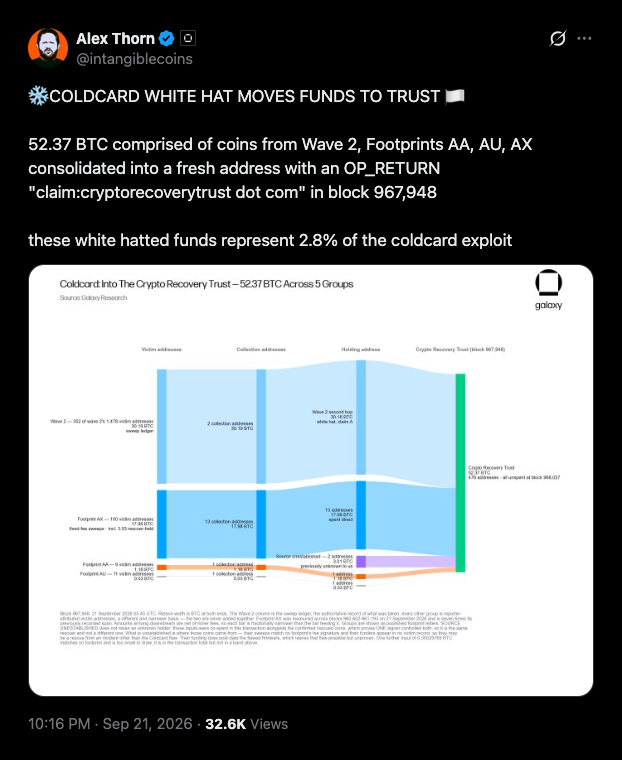
Thornは、52.37 BTCが新たな復旧信託のためにタグ付けされたアドレスに送金されたことを tracした。.
52.37 BTCがブロック967,948の新しいアドレスに送金されました。
Thornによると、52.37 BTCはWave 2のコインと、GalaxyがFootprint AA、AU、AXと呼ぶ3つの攻撃者グループから送金されたものだという。資金はブロック967,948で確認された新しいアドレスに送金された。.
この取引には、 Bitcoin 取引に埋め込まれた短いメッセージであるOP_RETURNノートが添付されていました。そのメッセージは「claim:cryptorecoverytrust dot com」でした。
Thornは、この資金が trac対象の不正資金の2.8%に相当すると推定した。同じ取引で、過去に trac履歴のない3.0134BTCが同じ復旧アドレスに送金された。.
ソーン氏は、これはおそらくホワイトハットによって回収されたコールドカードの資金だろうと述べた。彼はこの関連性を未確認としている。.
Galaxy Researchは、ブロックチェーン監視の一環として、9月21日に約331万ドル相当の40.71BTCの関連送金も検出した。.
そのトランザクションには11個のアドレス、20個の入力、480個の出力があり、同じリカバリ・トラスト・メッセージも含まれていました。.
2021年3月に発生したファームウェアの欠陥により、損失は1億3000万ドル近くに達した。
ホワイトハットとは、攻撃者の手法を用いて、犯罪者よりも先に流出したコインを回収するセキュリティ研究者のことです。被害者のウォレットから流出したコインの中には、所有者が現れるまで保管された救出コインもありました。.
被害者はcryptorecoverytrust.comでウォレットアドレスを検索し、資金が安全な場所に引き出されたかどうかを確認できます。盗まれた bitcoin ほとんどは、攻撃者のウォレットに眠ったままになっています。.
Coldcardの脆弱性を悪用した攻撃は7月30日に始まり、その後数日間にわたって複数 回 。被害額は1億ドル以上から最大で約1億3000万ドルと推定されている。
Cryptopolitanの以前のレポートでは、5,200以上のアドレスから約1,816BTCが流出し、当時の価値で1億1,400万ドルから1億1,600万ドル相当だったとされている。.
Coldcardのファームウェアによって生成されたシードの中には、デバイスのハードウェア乱数発生器ではなくソフトウェア乱数発生器を使用しているものがあり、攻撃者はそれらのシードをオフラインで再構築してウォレットから資金を抜き取った。.
Cryptopolitan 以前、 tracた。Coldcardの開発元であるCoinkiteはその後ファームウェアを修正したが、古いシードで既に公開されているコインは依然としてリスクにさらされている。
この記事を読んでいるあなたは、既に一歩先を行っています。 ニュースレターを購読して、その優位性を維持しましょう。









コメント (0)
$ボタンをクリックし、シンボルを入力して、株式、ETF、またはその他のティッカーシンボルをリンクします。