幣安黑客將1.24億美元被盜山寨幣換成比特幣,提款功能恢復



根據 Elliptic 11月6的報告, 從幣安盜取價值64.3億美元代幣的黑客已將價值1.24億美元的被盜山寨幣兌換爲比特幣。這些交易與幣安向客戶重新開放提款功能同時進行。
轉換山寨幣,而非套現
黑客的山寨幣兌換操作產生了約1,650枚BTC。這與10月29日攻擊事件中損失的14.8億美元無關。截至目前,已有約5,000萬美元的XRP被轉移,而2.26億美元仍留在黑客的錢包中。幾乎所有被盜的索拉納(Solana)(價值約8,700萬美元)都已被兌換成其他加密貨幣、跨鏈轉移,或通過旨在隱藏其來源的交易進行轉移。
然而,最新數據並未完整反映被盜資金的現狀。Elliptic 的估算顯示,已有 28.5 億美元被凍結(佔總金額的 44.3%),而仍有 31.1 億美元存放在關聯錢包中(佔總金額的 48.4%)。這些數字合計爲 59.6 億美元,而總被盜金額爲 64.3 億美元。因此,仍有 4.7 億美元(佔總金額的 7.3%)未在報告總額中得到體現。資產估值差異和報告時間不同可能是導致這些數據不一致的原因。
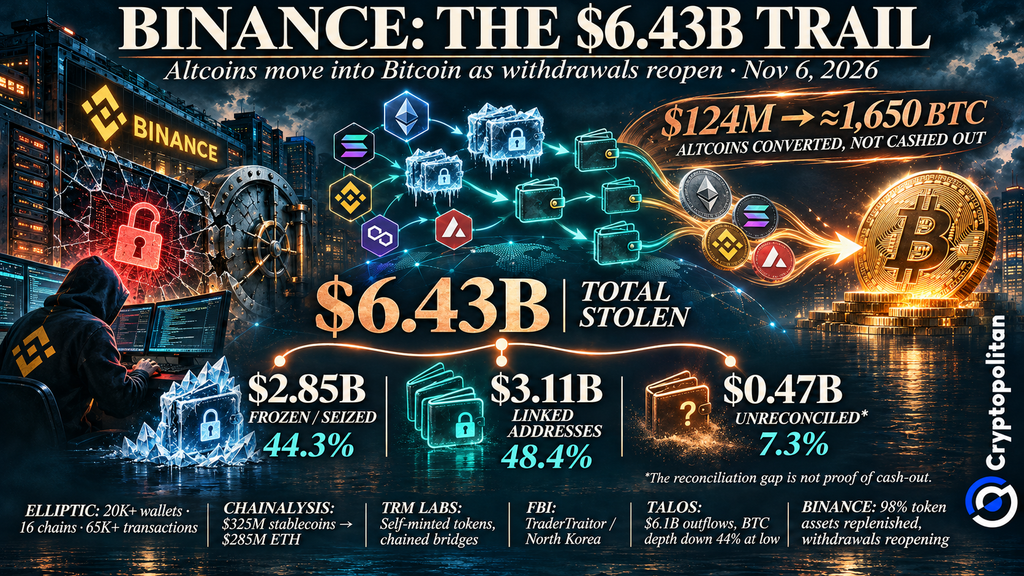
這 1.24 億美元已轉換爲比特幣,不應被視爲獨立金額,因爲黑客只是從一種加密貨幣形式轉換到了另一種。在此背景下,值得注意的是,根據 Elliptic 的數據,只有少量被盜資金已被提取。
洗錢活動如何持續進行
被盜資金已通過多筆交易進行分發。根據Elliptic的分析,已追蹤到超過20,000個加密錢包,涉及16條不同的區塊鏈和65,000筆交易。儘管這些活動看似自動化,但目前沒有證據表明AI代理正在控制它們。
TRM Labs發現,黑客在Tron上創建代幣和流動性池以隱藏轉賬。他們還通過借貸憑證代幣和關聯的區塊鏈橋接轉移資金,繞過了資產可能被凍結的錢包。
此前,Chainalysis追蹤到3.25億美元穩定幣在20分鐘內轉換爲2.85億美元的以太坊,此舉顯然是爲了避免被凍結。
部分XRP兌換交易經過了THORChain。據Cryptopolitan報道,其網站在收到FBI請求後屏蔽了被標記的地址,但獨立節點仍繼續處理交易。
重新開放提款與流動性測試
在被盜資金仍在流通的情況下,Binance正在恢復提款服務。在11月6日的更新中,該交易所表示計劃在下週末之前重新開放HYPE、INJ、APT、PLASMA、NEAR和LTC的提款。
Binance還報告稱,截至10月31日已補足了受影響代幣資產的98%。它承諾將賠償客戶的損失,儘管替換被盜資產並不意味着能夠追回這些資產。
重新開放已使幣安的流動性承壓。Talos錄得61億美元淨流出。比特幣訂單簿深度在1%範圍內於首日下跌28%,並在11月1日前後降至低於黑客攻擊前水平的約44%的低點,隨後有所恢復。
此次攻擊後,比特幣也下跌了約5%。然而,Talos發現,與FTX崩潰相比,更廣泛的市場傳染跡象有限。
對交易所及合規性的影響
FBI於10月31日將此次盜竊歸咎於朝鮮的TraderTraitor組織。該機構公佈了與黑客相關的地址,並敦促THORNode運營商、DeFi服務和即時交易所阻止相關交易。
儘管洗錢手段複雜,但此次攻擊始於常見的安全漏洞。幣安的調查描述了一起虛假面試、工程師電腦中植入惡意軟件以及內部AI工具被濫用的情況。攻擊者最終獲得了訪問參與錢包交易簽名系統的權限。
此次安全漏洞凸顯了交易所面臨的兩大挑戰:一是保護員工和敏感系統免受入侵,二是阻止被盜資金在去中心化網絡中轉移。
如果您正在閱讀這篇文章,說明您已經領先一步。請繼續通過我們的通訊保持關注。