


Pesquisador explora servidor PHP sem correção e leva prêmio de 2.000 dólares em Bitcoin em 19 horas



Um pesquisador de segurança conseguiu explorar um servidor PHP intencionalmente sem correção e reivindicar sua recompensa em Bitcoin em pouco mais de 19 horas.
O teste público foi uma verificação para saber se as recentes falhas PHP2Shell são tão perigosas quanto afirmado.
Stealmybitcoin.com registrou a vitória às 15:47 UTC no dia 25
Stealmybitcoin.com, o site onde o jogo foi hospedado, verificou que a recompensa havia sido reivindicada. Sua página de resultados mostra que o Bitcoin foi retirado após 19,28 horas, com a vitória registrada às 15:47 UTC do domingo, 25 de outubro.
O prêmio era de 0,02511679 BTC, equivalente a US$ 2.021,22 na época. A página afirma: “Por enquanto, não há bitcoins neste servidor”, acrescentando que podem haver mais desafios.
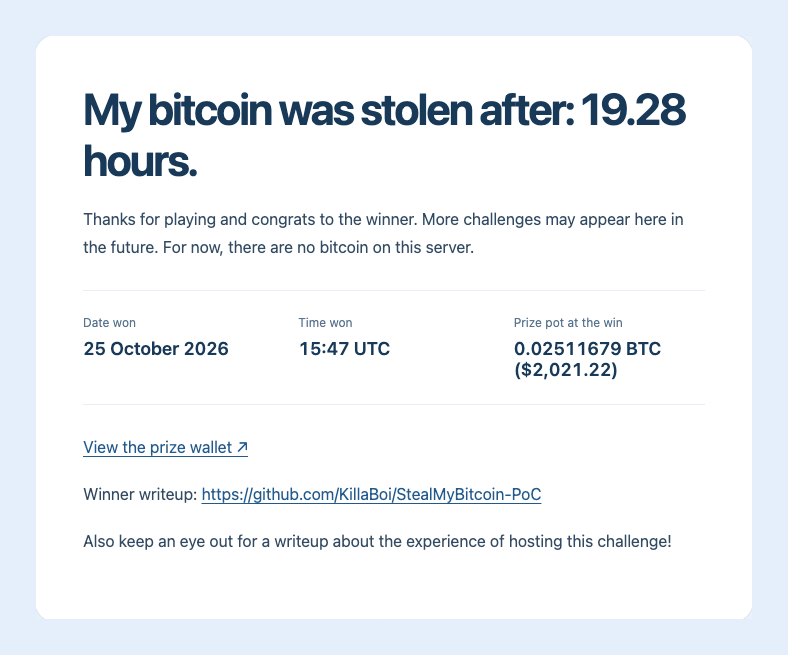
O vencedor, conhecido pelo nome KillaBoi, publicou um write-up de prova de conceito no GitHub. O alvo estava executando PHP 8.4.26.
O relatório indica que uma das chaves privadas recuperadas não derivou o endereço do prêmio exibido na página inicial. Isso foi chamado de erro do criador, reconhecido por e-mail, e o site ainda lista o desafio como vencido.
O concurso também foi visto por mais pessoas através da conta @hackerfantastic, que está vinculada à empresa hacker.house. Em uma publicação de 25 de outubro, a conta explicou como funcionava o desafio.
A vitória segue as correções de emergência do PHP2Shell em 20 de outubro 21
O experimento ocorreu dias depois de uma corrida contra o tempo devido a dois bugs críticos no PHP. Detalhes das vulnerabilidades vazaram online, levando os mantenedores do PHP a lançar correções de emergência em 21 de outubro, um dia antes do previsto, conforme relatado pelo Cryptopolitan.
As vulnerabilidades, rastreadas como CVE-2026-109618 e CVE-2026-109619 e apelidadas PHP2Shell, receberam ambas uma pontuação de severidade de 9,2 em 10 e permitem execução remota de código em servidores sem correção.
O PHP é utilizado por cerca de 70% dos sites que possuem uma linguagem conhecida do lado do servidor, e muitos sites foram desligados como medida preventiva. Finlândia, Holanda e França retiraram temporariamente seus sites governamentais do ar.
A Cloudflare informou ter observado milhões do que chamou de tentativas de exploração nas horas seguintes à divulgação dos bugs.
Dois meses foram concedidos a uma coalizão que incluía a OpenAI para implementar as correções. A OpenAI afirmou que as mesmas ferramentas de IA que encontraram as falhas também podem ajudar os atacantes a criar exploits rapidamente.
O operador do site prometeu um artigo separado detalhando a experiência de hospedá-lo.
Não apenas leia notícias sobre criptomoedas. Entenda-as. Inscreva-se em nossa newsletter. É grátis.
Artigos recomendados







Comentários (0)
Clique no botão $, digite o código do ativo e selecione para vincular uma ação, ETF ou outro ticker.