


Fabricante de passaportes Foundation diz que chaves de API da Cloudflare comprometidas enviaram phishing de seus domínios



Houve e-mails fraudulentos enviados a partir dos domínios da Fundação. A empresa que fabrica a carteira de hardware Bitcoin Passport rastreou esses e-mails até pelo menos uma chave de API do Cloudflare vazada.
Ela revogou todas as chaves de API no final do dia 25 de outubro e afirmou que os dispositivos Passport e o Bitcoin que eles armazenam estão seguros.
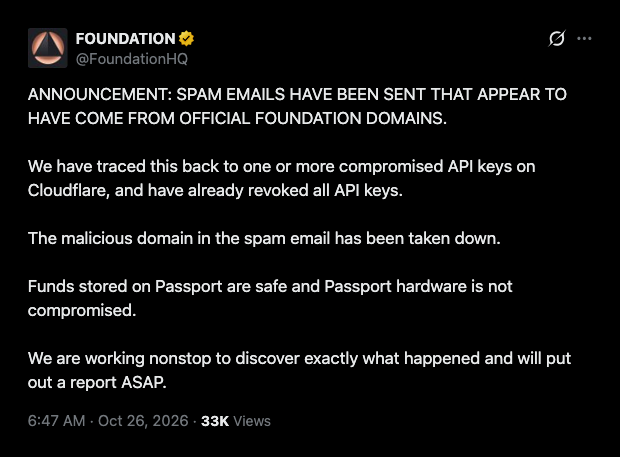
Os fundos do Passport estão seguros, disse a empresa às 11:47 p.m. ET
Às 23h47 (ET), a Foundation publicizou o alerta no X. Spams que pareciam vir de domínios oficiais da Foundation já estavam circulando, e o domínio malicioso contido neles foi derrubado.
O software pode usar uma chave de API para acessar uma conta sem senha. Com apenas um vazamento, quem a possuir poderá fazer login.
“Os fundos armazenados no Passport estão seguros e o hardware do Passport não foi comprometido”, afirmou a empresa. A empresa disse que estava trabalhando incansavelmente para descobrir exatamente o que aconteceu e publicaria um relatório.
O guia de configuração da Foundation afirma que o Passport Core é um dispositivo offline usado para armazenar chaves e assinar transações. Cada transação é criada por uma carteira de software pareada, e o dispositivo a aprova.
Compradores do Passport afirmam que as mensagens continham seus nomes e endereços
O usuário do X @crisisdot disse às 23h29 (ET) que recebeu uma mensagem de hello@foundation.xyz “dizendo que meus fundos do Passport estão em risco e pedindo que eu os mova para uma nova frase de recuperação.”
O mesmo usuário disse que o site incident.foundation.xyz também estava ativo e que "o e-mail e o DNS da Foundation foram comprometidos". Três posts de destinatários chegaram entre 23h29 e 23h44 (ET).
Todos eles ocorreram antes da Fundação se pronunciar.
Um cliente disse que a mensagem era sobre uma compra no meio de 2025 e passou pelos filtros de spam.
O mesmo comprador disse que parecia que os golpistas tinham um endereço de envio, nome, endereço de e-mail e informações da compra. Outro destinatário disse que seu nome, endereço e e-mail estavam no e-mail.
A Foundation não informou se as informações dos pedidos dos clientes foram acessadas ou de onde os remetentes obtiveram as informações. Sua política de privacidade estabelece que a Foundation não pode recuperar frases semente ou chaves privadas perdidas e “nunca pedirá que você as revele.”
A Trezor sofreu um ataque semelhante em setembro. O fabricante de carteiras alertou os usuários sobre um falso "Alerta Crítico de Segurança" enviado por meio de seu provedor de e-mail terceirizado em 9 de setembro, conforme reportado pela Cryptopolitan.
Um destinatário relatou que a mensagem passou pelas verificações DKIM, SPF e DMARC. A Trezor derrubou o domínio usado para enviá-la.
O CEO da Casa, Nick Neuman, disse que os usuários do BitBox pareciam estar recebendo e-mails semelhantes e que um provedor de e-mail de marketing compartilhado pode ter sido comprometido.
Uma lista de compradores da Trezor havia sido vazada semanas antes. Devido à violação no parceiro de envio ShipMonk, os nomes, endereços, números de telefone, e-mails e dados de pedido de cerca de 80.700 usuários foram expostos.
A Trezor afirmou que nenhum dispositivo, chaves privadas ou backups de carteira foram comprometidos.
As mentes mais inteligentes do setor de criptomoedas já leem nosso boletim informativo. Quer entrar? Junte-se a eles.
Artigos recomendados







Comentários (0)
Clique no botão $, digite o código do ativo e selecione para vincular uma ação, ETF ou outro ticker.