


Keystone confirma que violação de loja Shopify expôs endereços de compradores de carteiras de hardware



O fabricante de hardware wallets, Keystone, informou que um intruso acessou sua loja online baseada em Shopify e obteve nomes de clientes, detalhes de contato, endereços de envio e registros de pedidos, embora não tenha conseguido dados de pagamento, frases de recuperação ou chaves privadas.
Violação detectada em 20, confirmada em 23
A empresa sediada em Hong Kong se desculpou no X no sábado, 24 de outubro, afirmando que detectou acesso não autorizado ao seu site oficial em 20 de outubro e, após verificar a atividade da API com a Shopify, confirmou em 23 de outubro que uma terceira parte havia obtido dados de envio dos clientes.
“Você confiou em nós com esses detalhes, e lamentamos não tê-los mantidos seguros”, escreveu a Keystone.
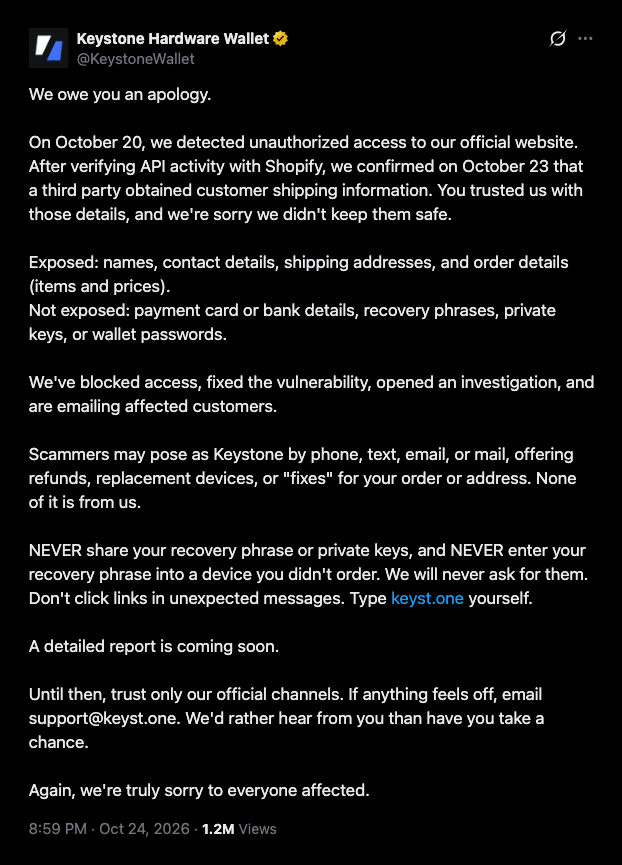
Os registros roubados abrangem nomes, detalhes de contato, endereços e informações de pedidos, como itens comprados e seus preços. No entanto, as frases de recuperação, chaves privadas, senhas das carteiras e dados de cartões e contas bancárias permaneceram fora do alcance, segundo a Keystone.
A empresa afirmou que desativou o acesso, corrigiu a vulnerabilidade, iniciou uma investigação e começou a enviar e-mails aos clientes afetados. Não divulgou o número de vítimas, a origem do ataque nem informações sobre o atacante, embora tenha anunciado que um relatório detalhado será publicado em breve.
A Keystone alertou os compradores de que impostores poderiam ligar, enviar mensagens de texto, e-mails ou correspondências oferecendo reembolsos, novos dispositivos ou "correções" para pedidos ou endereços. Também orientou os compradores a não inserir uma frase de recuperação em um dispositivo que não tenham encomendado e a digitar o endereço keyst.one manualmente.
Antes da divulgação pública pelo Keystone, o usuário do X @PEPE_Whale69 relatou na noite de sexta-feira uma possível vazamento. Ele disse ter recebido uma ligação de alguém que se passava por um número da polícia de Montreal, perguntando se Amazon, eBay ou Keystone significavam algo para ele.
A postagem indicou que os detalhes da ligação coincidiam com o pedido do usuário à Keystone em 2024. A Keystone respondeu às 1h08 (ET) de sábado, afirmando que havia "iniciado uma investigação urgente sobre este assunto".
Clientes afirmam que pedidos com mais de 180 dias foram vazados
A Keystone tem promovido a exclusão de dados como um diferencial. Em 5 de janeiro, no dia em que os clientes da Ledger foram notificados sobre um vazamento na parceira de comércio eletrônico Global-e, a Keystone publicou que “180 dias após o seu pedido, seus dados de envio são excluídos permanentemente.”
“Outras carteiras de hardware mantêm seus dados para sempre. Nós excluímos suas informações de envio em no máximo 180 dias”, escreveu a Keystone em março.
No sábado, @trintaetres_33 afirmou que o e-mail sobre a violação chegou até eles, mesmo tendo comprado um dispositivo há mais de dois anos. @BlockchainBarmy disse que se passaram 214 dias entre seu último pedido e a violação.
O pedido de 2024 vinculado à chamada falsa também tem mais de 180 dias, mas a Keystone não informou publicamente se seguiu sua própria política, e nenhuma das alegações dos clientes foi verificada.
Em sua página de Promessa de Privacidade , a Keystone afirma que todas as informações de envio são excluídas automaticamente 180 dias após um pedido. No entanto, em sua política de privacidade, que foi alterada pela última vez em maio de 2021, ela afirma que os dados do pedido são excluídos apenas para clientes que não realizaram nenhum pedido nos últimos 180 dias.
Um artigo do centro de ajuda afirma que os registros da cidade e do país são mantidos mesmo quando os compradores solicitam a exclusão, e que a Shopify realiza a exclusão final.
Em agosto, a Trezor anunciou que uma violação na parceira de envio ShipMonk expôs quase 14 mil clientes, e posteriormente adicionou cerca de 67 mil clientes dos EUA ao total.
Poucos dias após o primeiro anúncio da Trezor, a SafePal informou que um bug em seu sistema de rastreamento de pedidos expôs quase 40 mil clientes.
Cryptopolitan relatou no início deste mês que a Ledger confirmou que chips ocultos dentro das carteiras vendidas pela CryptoBilis estavam lendo as frases de recuperação de 24 palavras durante a configuração e as enviando via LTE. Pesquisadores on-chain estimaram as perdas em mais de US$ 86 milhões.
Devido a isso, a Trezor deixará de vender para alguns revendedores a partir de 1º de janeiro de 2027.
As carteiras Keystone usam códigos QR para assinar transações, portanto, não precisam de conexão USB, Bluetooth ou Wi-Fi. O ataque afetou a loja Shopify da empresa.
Não apenas leia notícias sobre criptomoedas. Entenda-as. Inscreva-se em nossa newsletter. É grátis.
Artigos recomendados







Comentários (0)
Clique no botão $, digite o código do ativo e selecione para vincular uma ação, ETF ou outro ticker.