


Aumentos de taxas não lastreadas atingem swETH e rswETH da Swell após vazamento-chave da Railway



Spreek, uma pesquisadora de segurança, disse em 22 de outubro que alguém com as chaves quentes operacionais da Swell DAO aumentou as taxas de câmbio de seus tokens de staking líquido swETH e rswETH no limite máximo de 1% por hora, sem nenhum novo ETH por trás disso.
Os relatórios surgiram horas após a plataforma de nuvem Railway revelar que um intruso pode ter acessado segredos armazenados de clientes.
Odysseus contabilizou cinco aumentos de aproximadamente 1% em ambos os tokens
Spreek compartilhou as descobertas no X às 01:28 UTC, afirmando que as chaves de administração de ambos os tokens “parecem estar comprometidas (relacionadas à Railway?)”. Os atacantes estavam “elevando o NAV em no máximo 1% (sem lastro) a cada hora”, conforme indicado no post.
O fundador da Phylax Systems, Odysseus, classificou o incidente como “abuso de chave BOT”, observando três aumentos de taxa do swETH e dois do rswETH, de aproximadamente 1% cada. O código de oráculo publicado pela Swell restringe a submissão de instantâneos de reproicing exclusivamente ao papel BOT.
Esse bot opera com chaves quentes. Chaves quentes estão online e assinam sem intervenção humana.
Os registros da Ethereum mostram que um endereço enviou snapshots de swETH às 23:02 UTC em 21 de outubro e novamente às 00:04 e 01:08 UTC em 22 de outubro. Os números relatados até 22 de outubro indicam que o swETH estava cerca de 3,0% acima de 1,133254 ETH.
O rswETH estava alta aproximadamente 2.0% a partir de 1.082464 ETH.
A Railway informou em 21 de outubro que detectou atividade anômala em sistemas que armazenam variáveis de ambiente dos clientes, e que um terceiro poderia ter tido acesso aos conteúdos descriptografados de alguns deles. Entre os segredos armazenados estão chaves de API e credenciais de registro.
A plataforma congelou todos os deployments e pediu a todos os usuários que removessem os segredos armazenados.
No mesmo dia, o investigador de criptomoedas Tay afirmou que um atacante drenou cerca de US$ 371.000 de carteiras em pelo menos 19 cadeias EVM, cujas chaves estavam armazenadas na Railway. Não houve confirmação de uma ligação entre a violação da Railway e a Swell.
Quatro contratos maliciosos de upgrade poderiam levar cerca de 2,500 ETH
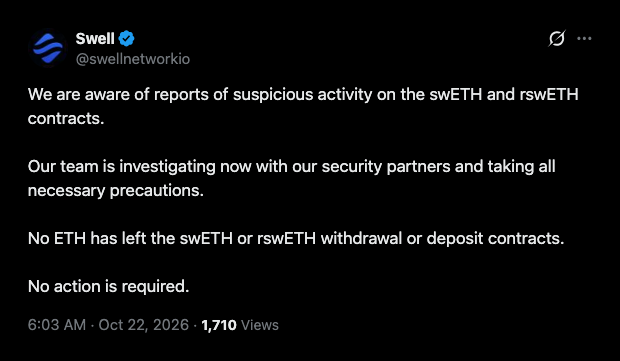
A Swell afirmou no X às 03:03 UTC de 22 de outubro que estava ciente dos relatórios de "atividade suspeita nos contratos swETH e rswETH" e estava investigando com seus parceiros de segurança. "Nenhum ETH saiu dos contratos de saque ou depósito do swETH ou rswETH", escreveu a equipe, acrescentando que nenhuma ação era necessária.
A Swell pausou depósitos e saques para swETH e rswETH em 23 de outubro e disse que os retomaria assim que o NAV retornasse ao valor correto.
A Spreek também reportou quatro contratos maliciosos de upgrade implantados que poderiam levar cerca de 2.500 ETH se executados. A Odysseus calculou que a Swell detinha 2.513 ETH, acrescentando que o montante "não é uma perda confirmada."
No momento dos relatórios, nenhum dos upgrades havia sido executado.
Alguns dos detalhes na pesquisa foram compilados com assistência de IA e não foram verificados.
Apenas uma fração das taxas mais altas está supostamente precificada nos preços das DEX. Os produtos de staking líquido e restaking líquido da Swell detinham cerca de US$ 29 milhões em valor total bloqueado (TVL) em 23 de outubro, enquanto as fontes de dados apontam para uma capitalização de mercado do rswETH entre US$ 27 milhões e US$ 58 milhões.
Num mercado de empréstimo que precifica swETH ou rswETH com base na taxa on-chain, esse número inflacionado seria considerado como garantia. Cryptopolitan acompanhou o mesmo caminho de contágio, com a exploração do rsETH da KelpDAO se espalhando para os mercados de empréstimo em Layer 2.
Chaves vazadas também estiveram por trás da extensão Fearless Wallet, que enviou as chaves privadas dos usuários do Polkadot para o servidor de um atacante.
As mentes mais inteligentes do setor de criptomoedas já leem nosso boletim informativo. Quer entrar? Junte-se a eles.
Artigos recomendados










Comentários (0)
Clique no botão $, digite o código do ativo e selecione para vincular uma ação, ETF ou outro ticker.