


Arista corrige terceira falha do VeloCloud ativamente explorada em três meses



Em 22 de outubro de 2026, a Arista Networks corrigiu uma vulnerabilidade zero-day no VeloCloud Orchestrator que os atacantes já haviam explorado. A vulnerabilidade coloca as empresas em risco, pois afeta o sistema utilizado para gerenciar conexões de rede em múltiplos locais.
Como uma conta somente leitura se torna um superusuário
O Advisory 0199 da Arista identifica a vulnerabilidade como CVE-2026-114625, uma vulnerabilidade de injeção de SQL classificada com nota 9.9 sob o CVSS v3.1. O perigo reside no nível de controle que um atacante pode obter, mesmo com o menor nível de acesso.
Para explorar a vulnerabilidade, um atacante precisa ter acesso à interface web e credenciais de login válidas. Após o login, o atacante pode usar a vulnerabilidade de injeção SQL para elevar uma conta Enterprise Read Only (somente leitura), que é a função com menor privilégio da plataforma, para privilégios de operador e se passar por um superusuário. Portanto, a vulnerabilidade permite que alguém com acesso somente leitura obtenha controle sobre a plataforma. A Arista confirmou que os atacantes já exploraram a vulnerabilidade.
Os patches e a lista de verificação forense
Os operadores on-premises devem verificar as versões do seu software. As versões afetadas 5.2.x, 6.1.x e 6.4.x exigem as compilações corrigidas 5.2.3.18, 6.1.3.10 e 6.4.2.12, respectivamente, ou versões posteriores dentro dessas mesmas linhas. As implantações Hosted e Dedicated já estão patcheadas.
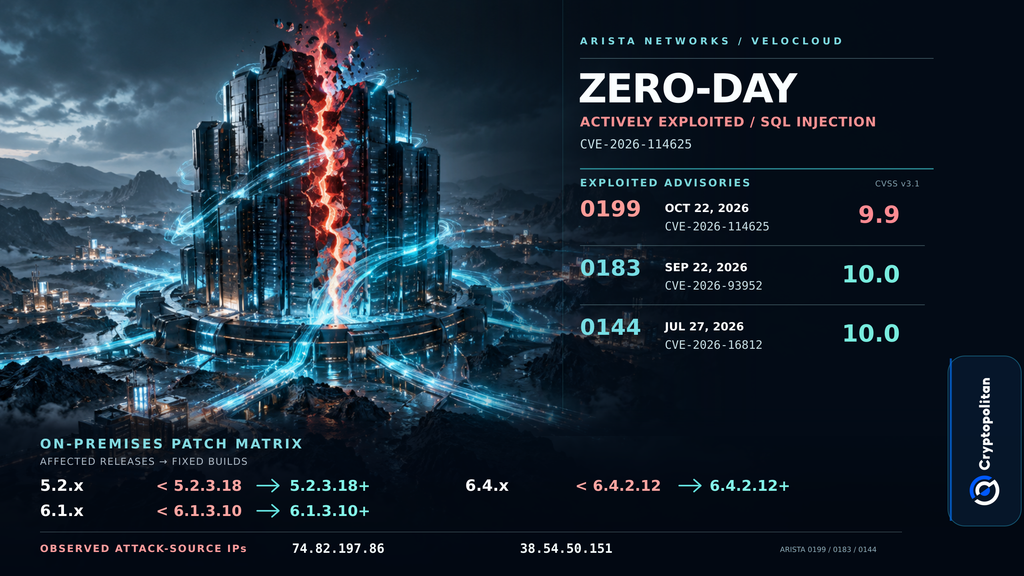
De acordo com a Arista, ambos os ataques originaram-se dos seguintes endereços IP de origem: 74.82.197.86 e 38.54.50.151. A empresa recomenda que administradores de sistema investiguem solicitações web suspeitas, conexões de saída inesperadas e atividades incomuns por parte de administradores. Também é recomendado limitar o acesso à gestão a redes confiáveis e preservar os logs relevantes em caso de violação suspeita.
O terceiro defeito do VeloCloud desde o verão
A vulnerabilidade de injeção SQL é o terceiro defeito explorado ativamente relatado no VeloCloud Orchestrator em três meses.
O advisory 0144 da Arista, emitido pela primeira vez em 27 de julho de 2026, abordou uma vulnerabilidade de injeção de comandos do sistema operacional. Outra falha foi divulgada em 22 de setembro por meio do advisory 0183. Ambas envolviam métodos de ataque diferentes da vulnerabilidade mais recente.
Apesar das diferenças entre as três vulnerabilidades, elas afetaram a mesma plataforma de gerenciamento central. Como o VeloCloud Orchestrator gerencia conexões em vários sites, uma violação na plataforma pode comprometer várias redes.
Os patches agora chegam após os exploits
O Relatório de Investigações sobre Violações de Dados de 2026 da Verizon revelou que a exploração de vulnerabilidades foi responsável por 31% das violações de dados. Ela superou as credenciais roubadas como o principal método usado pelos atacantes para obter acesso às redes. Os resultados enfatizam a necessidade de as empresas corrigirem as vulnerabilidades antes que os atacantes se aproveitem delas.
No entanto, as empresas geralmente não conseguem corrigir as vulnerabilidades antes que os atacantes se aproveitem delas. De acordo com o relatório Google M-Trends 2026, os atacantes exploram vulnerabilidades do sistema por uma média de sete dias antes que uma correção esteja disponível. O relatório mencionou ainda algumas ameaças contra dispositivos de rede, como VPNs e roteadores, que não possuem monitoramento padrão de endpoints.
A IA pode tornar a situação mais perigosa. Em uma investigação separada, pesquisadores do Google documentaram o uso de IA por atacantes para planejar e executar uma campanha em larga escala de coleta de credenciais em menos de seis horas. A operação comprometeu milhares de credenciais de terceiros.
Embora não haja evidências confirmadas de que a IA tenha tido papel nos ataques ao VeloCloud, as descobertas do Google mostram como operações assistidas por IA podem ajudar os atacantes a agir mais rápido e potencialmente causar danos maiores antes que as equipes de segurança consigam responder.
Por que correções sucessivas são importantes para um mercado em crescimento
Os ciberataques podem ter consequências financeiras graves. O estudo da IBM de 2026 estimou o custo médio global de uma violação de dados em US$ 4,99 milhões. As preocupações com ameaças emergentes também estão crescendo. O Fórum Econômico Mundial constatou que 87% dos entrevistados consideraram as vulnerabilidades relacionadas à IA como o risco cibernético de mais rápido crescimento durante 2025.
O impacto potencial pode aumentar à medida que mais empresas adotam SD-WANs (redes de área ampla definidas por software), que conectam múltiplos escritórios e permitem que as empresas gerenciem o tráfego de rede centralmente. O Grupo Dell'Oro prevê um crescimento anual de receita do SD-WAN de 14% até 2030. À medida que essas redes se expandem, um controlador central comprometido pode interromper as operações comerciais em várias localizações, afetando potencialmente empresas em diferentes países.
Os mercados financeiros enfrentam preocupações semelhantes quanto a interrupções operacionais. O Cryptopolitan relatou anteriormente tentativas de ciberataques contra grandes fundos de hedge, levantando questões sobre possíveis efeitos colaterais nos mercados de criptomoedas. Embora esses incidentes tenham sido separados dos ataques à VeloCloud, eles destacam a importância de proteger sistemas críticos. Para empresas que utilizam a VeloCloud, isso significa aplicar patches, verificar sinais anteriores de comprometimento e garantir a segurança dos sistemas que conectam suas filiais.
As mentes mais inteligentes do setor de criptomoedas já leem nosso boletim informativo. Quer entrar? Junte-se a eles.
Artigos recomendados










Comentários (0)
Clique no botão $, digite o código do ativo e selecione para vincular uma ação, ETF ou outro ticker.