


Falhas PHP2Shell atraem milhões de tentativas de ataque com IA acelerando exploits



Em 22 de outubro de 2026, milhões de hackers tentaram explorar duas vulnerabilidades graves no PHP. Governos e empresas tiveram que derrubar alguns sistemas online enquanto equipes de especialistas se apressavam em aplicar correções de emergência. Isso mostra o pouco tempo que agora resta aos especialistas em cibersegurança para combater vulnerabilidades sérias.
Dois bugs classificados como 9.2 que podem entregar um servidor
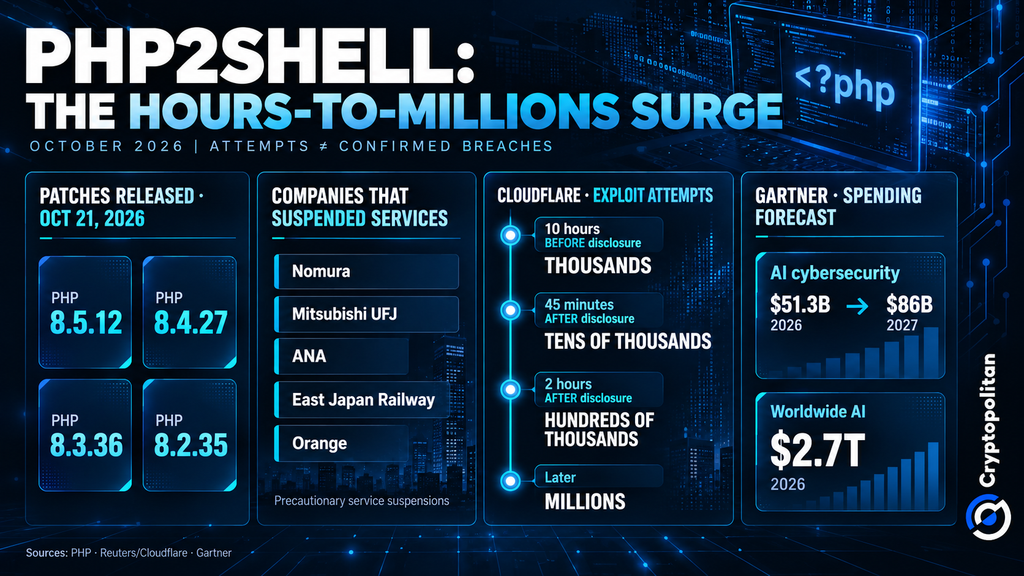
As vulnerabilidades, conhecidas coletivamente como PHP2Shell, são rastreadas como CVE-2026-109618 e CVE-2026-109619. Ambas possuem uma pontuação de severidade crítica de 9,2 em 10. Em 21 de outubro de 2026, o PHP lançou quatro correções para as versões 8.5.12, 8.4.27, 8.3.36 e 8.2.35.
O NCSC do Reino Unido afirma que os bugs podem corromper a memória interna do PHP. Sob certas condições, um atacante poderia executar código sem fazer login. O Wiz também demonstrou como dados sensíveis, incluindo senhas e chaves de API, poderiam vazar da memória.
O PHP é utilizado por 69,3% dos sites com uma linguagem de lado do servidor identificável, segundo o W3Techs. Isso mostra o quão difundido está o PHP, e não quantos sites foram comprometidos.
A janela entre a correção e a exploração está se fechando
A Frontier AI ajudou pesquisadores a reconstruir exploits para vulnerabilidades ocultas no PHP há anos. O Cryptopolitan relatou que os patches chegaram um dia antes do previsto após detalhes técnicos vazarem.
Os sinais do ataque eram visíveis antes que qualquer incidente fosse reportado. Em 17 de outubro de 2026, quatro dias antes da divulgação, a AWS identificou a tentativa em seus logs do honeypot MadPot. Não se sabe se o ataque foi bem-sucedido. O chefe de segurança da AWS, CJ Moses, alertou que ameaças poderiam ser criadas em horas ou até minutos após a divulgação por atacantes usando IA.
Milhares de sondas viraram milhões em um dia
Matthew Prince, CEO da Cloudflare, revelou que milhares de tentativas foram feitas nas 10 horas que antecederam a divulgação em 21 de outubro. Não passaram mais de 45 minutos para que as tentativas escalassem para dezenas de milhares. Em apenas duas horas depois disso, as tentativas ultrapassaram a marca de centenas de milhares. E logo em seguida, houve milhões de tentativas realizadas. Tratava-se de tentativas, não de violações confirmadas.
A Cloudflare já havia implantado proteção de firewall, mas isso não substitui a aplicação de patches.
Em 22 de outubro, a Reuters reportou suspensões preventivas de serviços na Nomura, Mitsubishi UFJ, ANA, East Japan Railway e Orange. Sites governamentais também ficaram temporariamente fora do ar na Finlândia, nos Países Baixos e na França.
Encontrar todas as cópias do PHP é a parte difícil
O PHP pode se esconder em equipamentos que os administradores raramente pensam em verificar. O inventário da NCSC Holandesa inclui produtos de terceiros sob análise, entre eles as ofertas da Fortinet. A Searchlight Cyber lançou um scanner para identificar hosts vulneráveis. Ele testa deliberadamente o esgotamento de memória, portanto, seu uso requer cuidado.
A diretora executiva da PHP Foundation, Elizabeth Barron, disse à WIRED:
Até onde sabemos, não houve nenhuma tentativa bem-sucedida de execução remota de código.
Para onde os gastos com segurança já estão indo
A previsão de 16 de setembro da Gartner estima os gastos globais com cibersegurança baseada em IA em US$ 51,3 bilhões em 2026 e quase US$ 86 bilhões em 2027. Ela projeta US$ 2,7 trilhões para os gastos mundiais com IA em 2026.
O PHP2Shell não foi responsável por essas despesas previstas. Na verdade, este caso é uma ótima ilustração de quão importante é para as empresas conhecerem o software que utilizam, aplicar correções rapidamente e detectar ameaças muito antes de seus efeitos danosos serem sentidos.
As mentes mais inteligentes do setor de criptomoedas já leem nosso boletim informativo. Quer entrar? Junte-se a eles.
Artigos recomendados










Comentários (0)
Clique no botão $, digite o código do ativo e selecione para vincular uma ação, ETF ou outro ticker.