


Sakura Internet corrigiu falhas no PHP horas antes do primeiro-ministro japonês



A Sakura Internet paralisou parte de seu serviço na quarta-feira devido a duas falhas críticas no PHP.
Mais tarde naquele dia, a primeira-ministra Sanae Takaichi pediu aos operadores de sites que fizessem a correção naquela noite ou encerrassem temporariamente seus sites.
Database Appliance perde phpMyAdmin sem data definida para reinício
O aviso da Sakura, publicado às 13h22 (horário do Japão) em 21 de outubro, está retirando as ferramentas de interface web do seu serviço Database Appliance. Essas ferramentas são phpMyAdmin, phpPgAdmin e pgAdmin.
O serviço Database Cluster ainda está ativo. A Sakura não forneceu uma data para o reinício e, durante o período interim, direcionou os clientes para clientes SQL compatíveis com MariaDB e PostgreSQL.
A empresa se desculpou com os clientes pela interrupção.
Cygames e pixiv também declararam manutenção emergencial devido às falhas no PHP. O PHP é amplamente utilizado em comércio eletrônico e outros aplicativos web.
A primeira-ministra do Japão indicou aos operadores a correção às 11 p.m.
O apelo de Takaichi foi publicado no X às 21h55 (horário do Japão). Ela afirmou que era um pedido muito urgente de ação naquela noite e solicitou que os operadores verificassem se seus sites públicos estavam usando PHP.
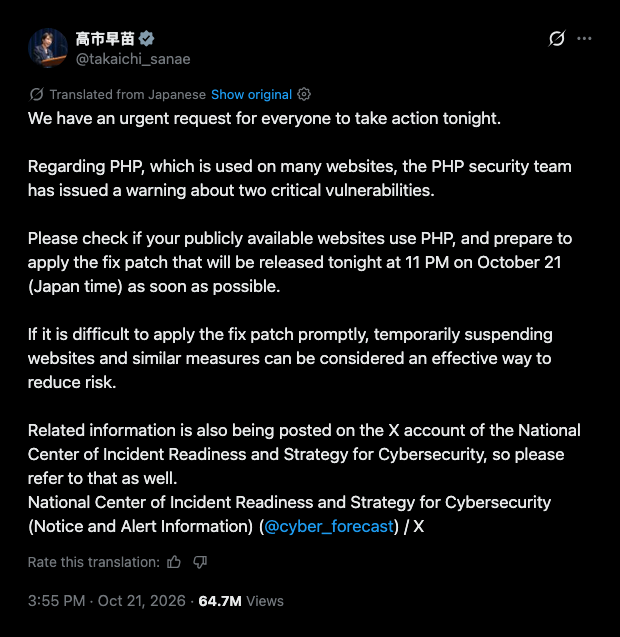
Ela orientou a equipe a se preparar para a implantação do patch, prevista para as 23h (horário do Japão). Desligar temporariamente um site era uma maneira de reduzir riscos caso o correção rápida fosse complicada, escreveu ela.
Ela também direcionou seus seguidores à conta do Escritório Nacional de Cibersegurança no X.
O escritório informou às 22h57 que as atualizações estavam disponíveis e instou os usuários a instalá-las o mais rápido possível. O escritório alertou que sites sem correção poderiam ser violados.
Até Thursday, o post de Takaichi já havia recebido mais de 308.000 curtidas e cerca de 78.000 republicações.
Versões corrigidas: PHP 8.2.35, PHP 8.3.36, PHP 8.4.27, PHP 8.5.12.
De acordo com o Cryptopolitan, detalhes vazaram, então os mantenedores do PHP enviaram as correções um dia antes. As duas falhas, apelidadas de “PHP2Shell” e identificadas como CVE-2026-109618 e CVE-2026-109619, receberam cada uma uma pontuação de 9,2 de 10 e poderiam permitir que hackers executassem código em servidores sem correção.
A primeira vulnerabilidade explora como o PHP lida com condições de falta de memória. A segunda explora o estado da solicitação que persiste após a liberação da memória.
O avisost do PHP coloca todas as instalações que atendem solicitações web em risco. Isso cobre PHP-FPM, Apache com mod_php, php-cgi, FrankenPHP e LiteSpeed.
O projeto classifica o mod_php como a configuração mais arriscada, e há uma exploração demonstrada que é acionada antes que qualquer código de aplicação seja executado. Distribuidores Linux e fornecedores de suporte de longo prazo receberam os patches antecipadamente.
Não há mais atualizações para PHP 8.1 e versões anteriores por parte do projeto. A equipe de segurança ainda forneceu backports mínimos de código-fonte para PHP 7.4, 8.0 e 8.1.
Cerca de 70% de todos os sites cuja linguagem do lado do servidor é conhecida utilizam PHP. Japão, União Europeia, EUA, Alemanha, Austrália e Reino Unido também emitiram alertas.
Finlândia, Países Baixos e França tiraram sites governamentais do ar como medida preventiva. A Nintendo desativou serviços para aplicar o patch.
As mentes mais inteligentes do setor de criptomoedas já leem nosso boletim informativo. Quer entrar? Junte-se a eles.
Artigos recomendados










Comentários (0)
Clique no botão $, digite o código do ativo e selecione para vincular uma ação, ETF ou outro ticker.