


Railway congela builds e pede a todos os usuários que rotacionem chaves após possível violação



A Railway interrompeu todos os deployments na Wednesday após descobrir que um partido não aprovado pode ter acessado as variáveis de ambiente dos clientes.
A plataforma em nuvem instruiu todos os usuários a rotacionar imediatamente os segredos armazenados.
Divulgação de 21 de outubro indica que um intruso pode ter acesso a segredos descriptografados
A Railway informou, em uma divulgação de segurança publicada em 21 de outubro, que detectou “atividade anômala” na manhã de Wednesday em sistemas que armazenam variáveis de ambiente dos clientes.
Essas variáveis contêm as configurações e segredos necessários para o funcionamento de um aplicativo. Geralmente, são chaves de API, credenciais de banco de dados e de registros.
A própria conta da Railway foi cautelosa quanto ao escopo. A divulgação afirma que o intruso “pode ter acessado variáveis de ambiente criptografadas e, para algumas delas, obteve os conteúdos descriptografados.”
A empresa informou que a análise inicial indicou que um subconjunto limitado de usuários pode estar afetado. A revisão está em andamento e todos devem agir como se tivessem sido expostos.
Em janeiro, a Railway anunciou que 2 milhões de desenvolvedores e dezenas de milhares de empresas utilizam a plataforma, desde pequenas lojas até empresas da Fortune 500.
Os deployments estão suspensos, inclusive para clientes Enterprise. A empresa pediu desculpas pela interrupção, informando que os clientes não poderão implantar novas versões de seus aplicativos até que as builds sejam restabelecidas.
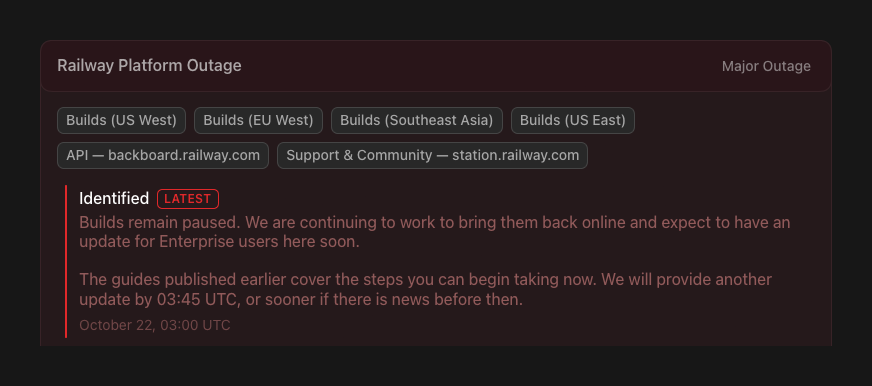
Anteriormente, a Railway havia esboçado uma reinicialização em etapas, com os workspaces Enterprise liderando o processo, seguidos pelos planos Pro, Hobby, Free e Trial.
Os guias orientam os usuários a verificar o uso dos serviços OpenAI, Anthropic e Stripe
A Railway recomenda que os usuários alterem imediatamente cada variável de ambiente na plataforma, como chaves de API e credenciais de registros privados. Em seguida, é necessário analisar os logs dos serviços em busca de qualquer atividade incomum.
As contas afetadas receberão um e-mail direto assim que a Railway confirmar. A Railway também está rotacionando todas as credenciais dos buckets de armazenamento da Railway, e as novas estão aparecendo automaticamente nos painéis.
Como parte de suas medidas de mitigação, a Railway também desconectou alguns usuários invalidando sessões OAuth. A interrupção também afetou sua API, o painel e o site de suporte em station.railway.com.
Em 22 de outubro, a Railway publicou guias incentivando os usuários a monitorarem seus sistemas em busca de tentativas de acesso não autorizadas ao Google Cloud e à Amazon Web Services. Há também guias sobre o uso anormal do OpenAI, Anthropic, Grok, OpenRouter e Stripe, já que as chaves vazadas podem estar além do ambiente da Railway.
No guia do Google Cloud, recomenda-se aos usuários invalidar a chave da conta de serviço exposta e revisar os Logs de Auditoria do Cloud para detectar quaisquer ações não autorizadas.
A notificação indica que a Railway considera esta violação como “parte de uma série de ataques recentes direcionados a empresas de plataforma, com o objetivo de comprometer provedores de inferência de IA.”
De acordo com a Railway, a empresa solicitou que todos os seus provedores upstream invalidassem todas as chaves. Os provedores de inferência de IA são responsáveis por executar modelos de IA em nome de outras organizações.
A Cryptopolitan relatou que 8 pessoas divulgaram que 17.286 DOT foram transferidos por meio de acesso não autorizado, e que a extensão do navegador Fearless Wallet enviou as chaves privadas dos usuários do Polkadot para o servidor do atacante.
Especialistas em segurança relataram que o uso de ferramentas de IA baratas permite invasões que antes só poderiam ser realizadas com recursos de nível estatal. Um intruso gastou aproximadamente US$ 50 por ataque.
Se você está lendo isso, já está à frente. Mantenha-se assim com nosso boletim informativo.
Artigos recomendados










Comentários (0)
Clique no botão $, digite o código do ativo e selecione para vincular uma ação, ETF ou outro ticker.