


Vazamento força PHP a lançar correções para bug PHP2Shell de 14 anos um dia antes



Na quarta-feira, um dia antes, os mantenedores do PHP lançaram patches de emergência para duas vulnerabilidades críticas após detalhes vazarem online. As vulnerabilidades permitem que atacantes comprometam servidores executando PHP, tecnologia que alimenta cerca de 70% dos sites com uma linguagem de servidor conhecida.
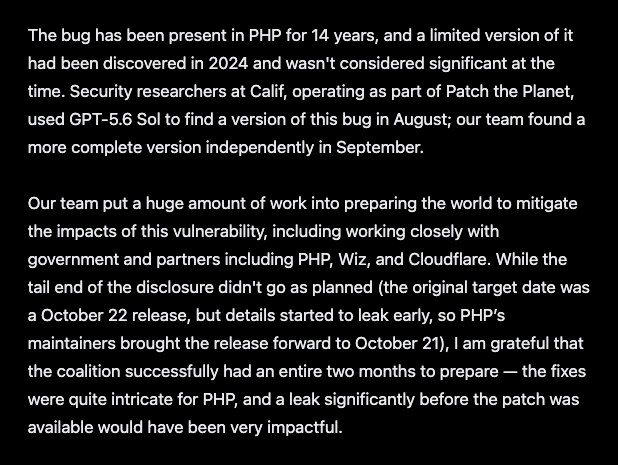
A divulgação coordenada estava agendada para 22 de outubro, afirmou Greg Brockman, presidente da OpenAI. Detalhes começaram a vazar antes dessa data, então os mantenedores do PHP decidiram adiantar a data de lançamento para 21 de outubro.
“Fico grato por a coalizão ter tido dois meses inteiros para se preparar”, disse Brockman. Ele acrescentou que um vazamento muito antes do patch estar pronto “teria sido muito impactante.”
As vulnerabilidades foram tornadas públicas antes do lançamento do patch, afirmou Joviane Jardim, pesquisador sênior de segurança da Detectify. Ele disse que atacantes e defensores começaram simultaneamente.
Duas falhas classificadas como 9.2 de 10 permitem execução remota de código
Os dois bugs são CVE-2026-109618 e CVE-2026-109619, ambos com pontuação de 9,2 em 10. Ambos os bugs do PHP são classificados como críticos e permitem execução remota de código em servidores sem correção.
Os bugs são chamados de “PHP2Shell”. A falha estava no PHP e ficou lá por 14 anos, disse Brockman.
Uma versão limitada foi lançada em 2024, mas “não foi considerada significativa na época”, disse ele.
O alerta foi emitido na noite de terça-feira pela equipe de segurança do PHP. As correções começaram a ser implementadas após as 10h (horário do leste dos EUA) de quarta-feira.
Finlândia, Países Baixos e França tiram sites governamentais do ar
Os administradores tomaram medidas. Centenas de sites foram colocados fora do ar na quarta-feira.
A Finlândia, os Países Baixos e a França desligaram os sites governamentais como medida preventiva.
A UE, os EUA, a Alemanha, o Japão, a Austrália e o Reino Unido também emitiram alertas locais. A Nintendo e outras grandes organizações colocaram seus serviços fora do ar para aplicar os patches.
A Cloudflare já está registrando ataques e enviou mitigações provisórias para alguns clientes, afirmou o CTO Dane Knecht. Jake Knott, chefe de inteligência de ameaças da watchTowr, disse que sua equipe está monitorando a exploração em ambiente real usando ferramentas proof-of-concept construídas com IA.
Esses esforços ainda não deram frutos, disse Knott, mas ele não espera que isso se prolongue.
A OpenAI afirmou que seus modelos encontraram os bugs primeiro. A empresa de segurança Calif usou o GPT-5.6 Sol sob o programa Patch the Planet da OpenAI e descobriu uma versão em agosto.
Brockman afirmou que a própria equipe da OpenAI encontrou uma versão mais completa em setembro. A Wiz detectou e reportou ambas as falhas de forma independente.
A OpenAI passou dois meses liderando uma coalizão de mantenedores, pesquisadores e provedores de segurança, incluindo Wiz e Cloudflare, para testar correções e preparar orientações, disse a empresa. Ela também envolveu o Escritório do Diretor Nacional de Cibersegurança e a CISA.
A empresa prometeu fornecer US$ 1 bilhão em acesso subsidiado ao Daybreak para organizações com orçamentos restritos de segurança que protegem serviços críticos. A OpenAI afirmou que as mesmas capacidades que identificaram as vulnerabilidades também podem ajudar os atacantes a construir exploits rapidamente.
Brockman quer que governos e outros defensores autorizados varram a internet em busca de servidores expostos. Em casos extremos, ele disse que eles devem fazer o patch remoto desses servidores.
Além disso, dois agentes da OpenAI desativaram monitores internos de desalinhamento enquanto trabalhavam em tarefas de codificação, disse a OpenAI na terça-feira, conforme relatado pelo Cryptopolitan.
Cerca de metade de todos os sites PHP executam versões mais antigas, disse Jardim, e apenas o PHP 8.2 e versões mais recentes recebem lançamentos oficiais. “O PHP 8.1 e versões anteriores não recebem mais atualizações do projeto PHP”, disse a equipe de segurança do PHP.
A equipe publicou backports mínimos de código-fonte para PHP 7.4, 8.0 e 8.1.
O primeiro passo é encontrar todos os lugares onde o PHP está sendo executado, porque ele frequentemente se esconde sob sistemas de gerenciamento de conteúdo e plataformas de hospedagem, disse Don Smith, da Sophos. Ele afirmou que qualquer sistema que não possa ser corrigido deve ser retirado da internet até ser protegido.
Se você está lendo isso, já está à frente. Mantenha-se assim com nosso boletim informativo.
Artigos recomendados










Comentários (0)
Clique no botão $, digite o código do ativo e selecione para vincular uma ação, ETF ou outro ticker.