


Danfoss: controladores hackeados em frigoríficos de supermercado francês a 50°C usavam firmware antigo



Os controladores de refrigeração sequestrados durante a noite em centenas de supermercados franceses estavam a executar firmware desatualizado, segundo a Danfoss. Os atacantes elevaram a temperatura dos frigoríficos para 50 graus Celsius, obrigando as lojas a descartar produtos frescos e congelados.
Uma fonte próxima do primeiro-ministro Sebastien Lecornu afirmou que a agência francesa de cibersegurança, ANSSI, descobriu uma vulnerabilidade no software da Danfoss. A pessoa indicou que a agência já contactara o fornecedor.
A Danfoss denomina os controladores legados AK-SM800 e AK-SC355
O fabricante dinamarquês Danfoss afirmou estar "ciente dos incidentes na França que afetam um número limitado de sistemas de gestão de refrigeração." Identificou duas linhas de produtos: a AK-SM800 e a AK-SC355.
A maioria do hardware afetado é equipamento legado que “já não recebe atualizações de software ou de segurança”, afirmou a empresa . As unidades afetadas executavam, segundo relatos, software regulatório anterior à versão 4.
Os sistemas afetados “estavam a executar firmware desatualizado”, afirmou a Danfoss . A empresa também referiu que “há muito aconselha os clientes a manter os sistemas suportados atualizados com o firmware mais recente e a migrar os sistemas legados para soluções da geração atual.”
As câmaras frias e os armários refrigerados de um supermercado são controlados por um painel interligado. O painel gerencia a temperatura e os ciclos de descongelação, períodos curtos em que o equipamento aquece para derreter o gelo.
Parece que os atacantes assumiram o controlo da função de descongelação e a executaram continuamente a 50 graus.
Em agosto de 2026, a equipe da Team82, da Claroty, publicou uma pesquisa sobre o Danfoss AK-SM 800A, o gerenciador de sistema que orquestra os controladores de refrigeração de uma instalação. A equipe divulgou três vulnerabilidades: CVE-2025-41450, violação de autenticação usando uma senha oculta baseada na data atual; CVE-2025-41451, injeção de comando na configuração de alerta por e-mail, levando à execução remota de código após o login; e CVE-2025-41452, injeção de configuração do Nginx capaz de causar negação de serviço.
A Danfoss corrigiu as falhas no firmware R4.3.1. Os pesquisadores também descobriram milhares dessas interfaces de gerenciamento expostas à internet pública.
Não há conexão confirmada entre essa pesquisa e o ataque desta semana.
Proprietário do Intermarché conta 150 lojas atingidas por seis horas
Os Mousquetaires, proprietário do Intermarché, informou que freezers em cerca de 150 de suas lojas estavam a 50 graus durante seis horas na noite anterior. Todo o alimento afetado foi descartado para evitar qualquer risco à saúde, afirmou o grupo.
Em um Intermarché no centro de Paris, funcionários despejaram carradas de alimentos descongelados em contêineres de lixo. Sorvete derretido escorreu pela calçada.
A Carrefour afirmou que 80 de seus supermercados foram atingidos e que a grande maioria de suas 6.000 lojas permaneceu intacta. A Monoprix, que possui cerca de 490 lojas na França, informou que 5% foram afetadas.
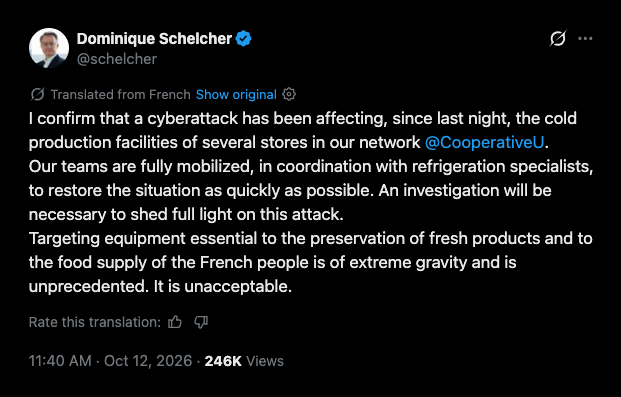
Atacar equipamentos indispensáveis para a preservação de produtos frescos e para o abastecimento dos consumidores franceses “tem extrema gravidade e é sem precedentes”, escreveu Dominique Schelcher, CEO da Coopérative U, no X.
Os ataques também atingiram Espanha, Portugal, Polônia, Alemanha e Bélgica, disse Felix Aime, analista de ameaças da Sekoia.
No início deste ano, Cryptopolitan noticiou que a autoridade fiscal francesa sofrera uma violação que resultou na perda de dados de cerca de 700.000 contribuintes. De seguida, o governo anunciou que contrataria empresas de IA soberanas como a Mistral, e não a OpenAI, para investigar vulnerabilidades nos sistemas públicos.
As mentes mais inteligentes do setor de criptomoedas já leem nosso boletim informativo. Quer entrar? Junte-se a eles.
Artigos recomendados









Comentários (0)
Clique no botão $, digite o código do ativo e selecione para vincular uma ação, ETF ou outro ticker.