


Ledger confirma implante do CryptoBilis; outros compradores de carteiras buscam respostas



O fundador e CEO da OneKey, Yishi Wang, anunciou que a “rede de revendedores da fabricante de carteiras de hardware diminuirá significativamente”, após uma revisão completa dos revendedores anteriormente certificados, enquanto aqueles com “entidades operacionais não verificáveis ou beneficiários finais pouco claros terão sua autorização revogada e serão removidos do site oficial.”
Yishi também disse que a OneKey revogou a autorização da CryptoBilis como revendedora de seus dispositivos.
Esse alerta ocorre depois que uma das carteiras Ledger vendidas pelo revendedor do Sudeste Asiático CryptoBilis foi relatada como contendo um implante de hardware não autorizado, enquanto o inquérito continua sobre um roubo de criptomoedas com perdas agora estimadas entre US$ 86 milhões e US$ 93 milhões.
O que a Ledger afirmou sobre o hackeamento da carteira CryptoBilis?
Uma atualização de 10 de outubro, compartilhada na página de suporte da Ledger, confirmou que, até o final de sua investigação, a CryptoBilis não venderá nada do fabricante de carteiras de hardware. Essa declaração veio após a Ledger afirmar que pelo menos "um dos dispositivos de usuários afetados continha um implante de hardware não autorizado."
A Ledger enfatizou que seus próprios sistemas e canais de venda direta permaneceram intactos, destacando que os dispositivos expostos estavam todos vinculados à CryptoBilis.
A Ledger está aconselhando qualquer pessoa que comprou carteiras do revendedor do Sudeste Asiático a não inicializar quaisquer dispositivos que ainda não foram configurados. E para quem já os configurou, recomenda-se transferir os fundos para carteiras emitidas diretamente pela Ledger, e não compradas de revendedores.
Até o momento, analistas de segurança estimaram que cerca de 300 carteiras Ledger foram esvaziadas, totalizando uma perda estimada entre US$ 86 milhões e US$ 93 milhões.
Por que compradores da OneKey e SafePal estão nervosos
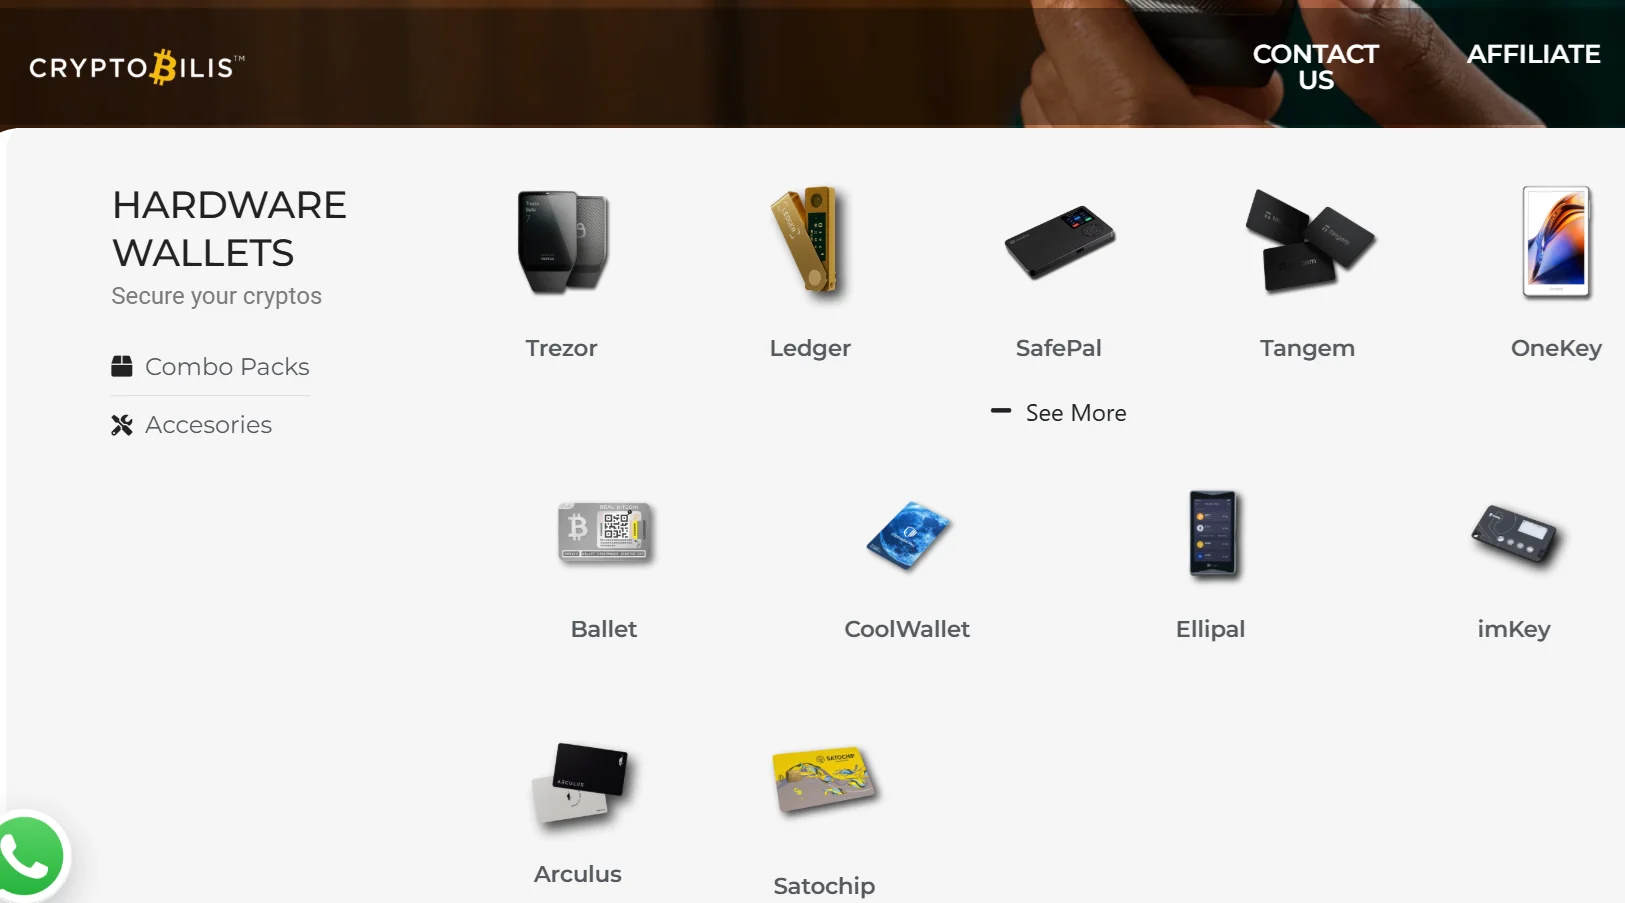
Embora as carteiras Ledger tenham sido as únicas a reportar roubos até agora, o susto com a segurança se espalhou para clientes de outros fabricantes de carteiras. A CryptoBilis se autodescreve como revendedor autorizado da Ledger, Trezor, OneKey, Tangem, SafePal, imKey e outras carteiras na Malásia, também operando na Indonésia e nas Filipinas.
Fundador da OneKey e CEO Yishi Wang buscou acalmar o pânico no X, escrevendo que “Encerramos a autorização da CryptoBilis; ela não é mais uma revendedora autorizada da OneKey.”
Yishi também detalhou a resposta em três etapas da OneKey para mitigar a exposição agora e evitar uma escalada adicional.
- Etapa um: A OneKey parou de adicionar novos revendedores, com efeito a partir do comunicado de 12 de outubro.
- Etapa dois: Todos os revendedores existentes, incluindo os anteriormente certificados, passarão por um novo processo de revisão. Revendedores com “entidades operacionais verificáveis ou beneficiários finais pouco claros” perderão sua autorização. A OneKey publicará a lista completa de revendedores autorizados no site oficial.
- Etapa três: Os usuários que compraram dispositivos OneKey na CryptoBilis entre 1º de março de 2026 e 12 de outubro têm direito a uma substituição gratuita. Mesmo os usuários que ativaram ou usaram seus dispositivos ainda podem obter uma substituição gratuita.
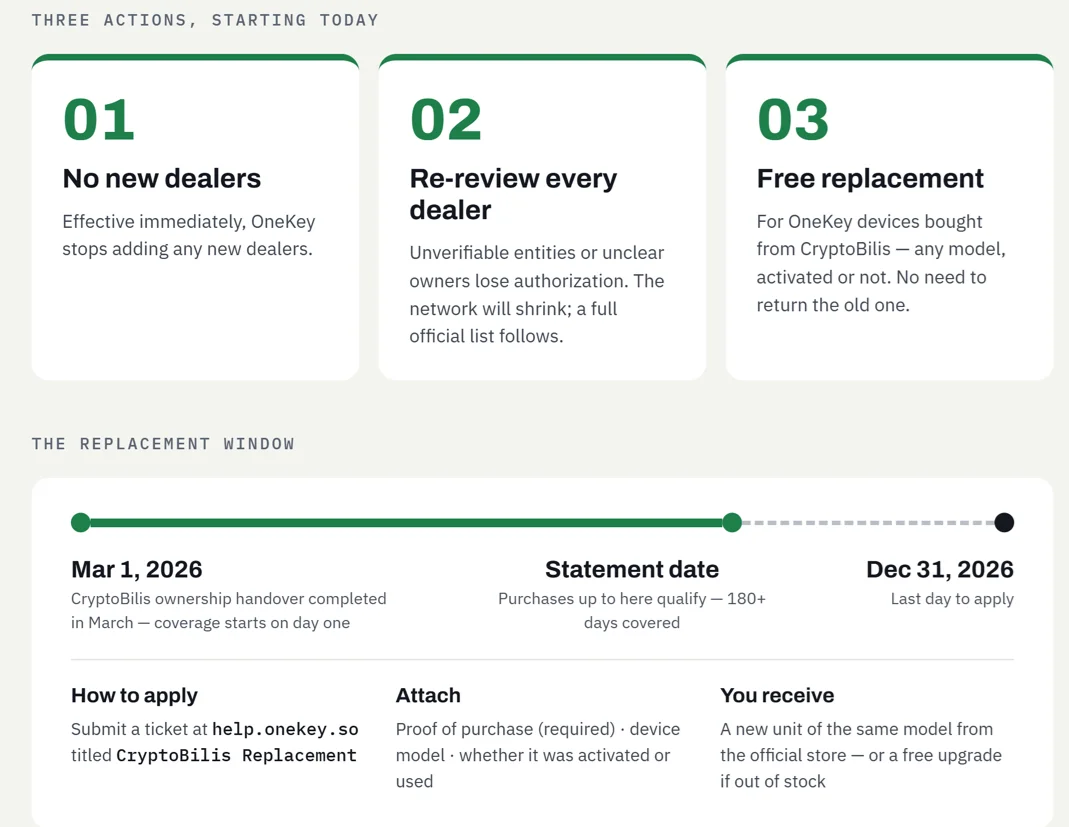
Per Yishi, a OneKey optou pela data limite de março porque o co-fundador original da CryptoBilis afirmou publicamente que a empresa concluiu a transferência da gestão operacional em março, após ser adquirida no início deste ano.
A única falha de hardware relatada publicamente pela OneKey ocorreu em 2023, quando a empresa de segurança Unciphered extraiu a seed de um dispositivo em um ataque laboratorial. A OneKey corrigiu a vulnerabilidade, pagou uma recompensa e informou que nenhum usuário foi afetado.
Quem é o atual proprietário da CryptoBilis?
Registros corporativos recentes indicam uma mudança de controle na revenda malaia antes do suposto ataque à cadeia de suprimentos. Os ex-co-fundadores da CryptoBilis afirmaram no LinkedIn que entregaram a empresa a novos proprietários em março, com relatos indicando que a propriedade passou para um indivíduo identificado como Jiaming, nacional chinês.
Não há relatórios confirmados que liguem a nova propriedade a este incidente de segurança.
Até agora em 2026, seis marcas de carteiras de hardware divulgaram problemas de segurança. A Galaxy Research estimou as perdas acima de $115 milhões no caso do Coldcard. Esta divulgação da Ledger no início de outubro é o segundo caso em que houve perda de fundos.
reportou o Cryptopolitan a violação da BasedApp que expôs os registros KYC dos clientes na semana passada.
Se você está lendo isso, já está à frente. Mantenha-se assim com nosso boletim informativo.
Artigos recomendados









Comentários (0)
Clique no botão $, digite o código do ativo e selecione para vincular uma ação, ETF ou outro ticker.