


Kelp DAO는 Gnosis 지갑에서 780만 달러 규모의 해킹 공격이 발생하자 입출금을 중단했습니다



단일dentGnosis Safe 지갑이 해킹당해 약 780만 달러 상당의 rsETH가 탈취되었습니다. 이 공격으로 DeFi 유동성이 고갈되어 토큰과 볼트에 저장된 토큰은 가치를 잃게 되었습니다.
9월 15일, 아직dent확인되지 않은 Gnosis Safe 지갑 사용자를 대상으로 한 공격이 발생했습니다. Blockaid 데이터에 따르면 해당 지갑은 773만 달러 상당의 rsETH를 탈취당했습니다.
해당하는 금액이 단일 거래로 인출되었으며, 2,153 ETH에이후 여러 지갑으로 분산 이체되었습니다. 최초 거래 내역을 보면 자금이 최종적으로 rsETH, 추가적인 자금 세탁을 위해 메인 체인에서 ETH로 교환되지 않았습니다.
이어 발생한 또 다른 대형 해킹 사건입니다 Bitcoin 페이 해커가 4,000 BTC를 . 9월 현재까지 발생한 탈중앙화 시스템 해킹 및 공격 건수는 이미 8월 한 달간을 넘어섰습니다.
지난 3개월 동안 공격이 최저치에서 급격히 증가했으며, AI를 이용한 해킹 과 DeFi 프로토콜 및 특정 저장소의 유동성 축적을 노리는 공격이 더욱 빈번해지고 있습니다.
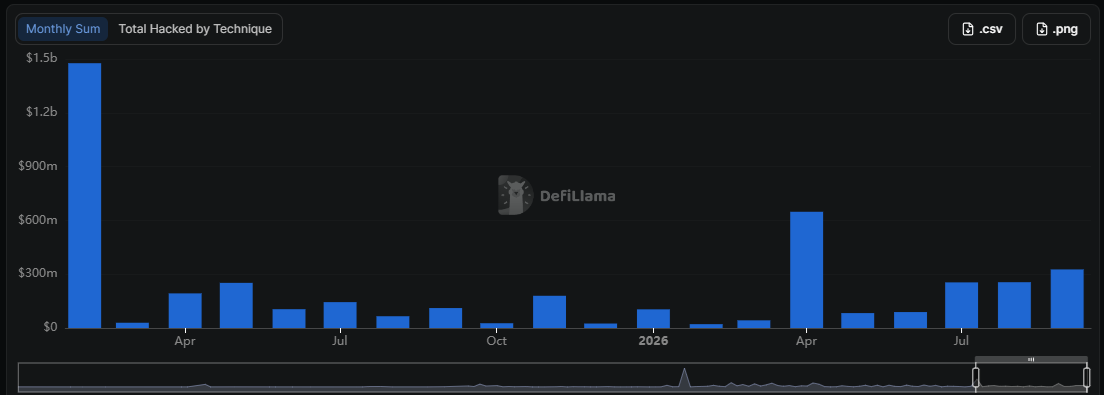
에 따르면 9월 한 달 동안 총 3억 2,600만 달러 상당의 자금이 해킹당했습니다 DeFi Llama 데이터 공격 및 악용 사례 100만 달러 미만이었지만, 최근 발생한 지갑 해킹은 9월 현재까지 가장 큰 규모의 Web3 해킹 사건입니다.
그노시스 지갑은 어떻게 해킹당했나요?
최근 발생한 공격은 래핑된 형태의 rsETH를 이용한 후, 이를 ETH로 변환하여 온체인에 전송하는 방식으로 이루어졌습니다. 일련의 거래 내역을 분석한 결과, 최초 공격자와 MEV 봇이 단일 블록 내에서 전송을 완료한 것으로 나타났습니다.
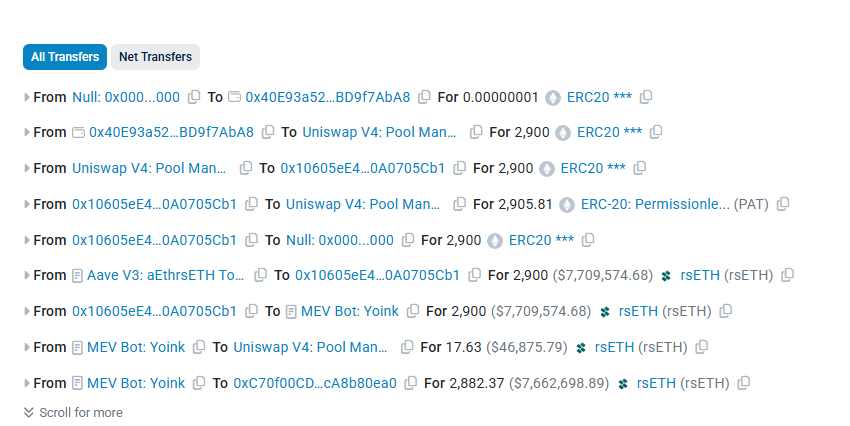
초기 지갑에는 Gnosis Safe에 레버리지 rsETH가 보관되어 있었고, 해당 지갑은 화이트리스트에 등록된 Safe 모듈을 전략 실행기로 승인하여 DeFi 수익 자동화를 실행했습니다. 이 신뢰받는 모듈이 공격의 진입점이 된 것으로 밝혀졌습니다. 공격자는 이미 화이트리스트에 등록된 Safe 모듈을 추가 승인 없이 악용할 수 있었습니다.
이 공격을 더욱 복잡하게 만드는 것은 MEV 봇인 Yoink가 앞질러 같은 블록에서 ETH를 탈취했다는 점입니다. 이 봇은 rsETH에서 ETH를 인출하는 것을 앞질렀고, 자금은 여전히 rsETH. 현재 봇의 목적지 주소에는 44 ETH만 남아 있습니다.
다른 프로토콜도 이 취약점의 영향을 받습니까?
봇의 목적지 주소가 Kelp DAO되어 예치된 모든 rsETH가 동결되었습니다. KelpDAO는 추가 손실을 방지하기 위한 예방 조치로 해당 주소를 동결한다고 발표했습니다.
만일의 사태에 대비하여 해당 주소에 대한 거래를 24시간 동안 일시적으로 중단했습니다. 이 기간 동안 rsETH는 해당 주소로 입출금할 수 없습니다.
저희는 보안 전문가들과 긴밀히 협력하여 이 문제를 최대한 신속하게 조사하고 해결하기 위해 노력하고 있습니다. 이는 예방 차원에서 지갑 수준에서만 취해지는 조치라고 Kelp DAO는 발표했습니다.
최근 발생한 해킹 공격에도 불구하고 Kelp DAO는 현재까지 손실을 입지 않았으며, 모든 볼트가 안전하다고 밝혔습니다. 앞서 Kelp DAO는 rsETH 2 Aave 볼트도 영향을 받았습니다. 이번 공격은 자금이 ETH로 전환되어 믹서를 통해 자금 세탁되기 전에 차단된 드문 사례입니다. 억 9200만 달러어치를 잃었으며, 이 공격으로
이 시점에서 Yoink 봇은 의도치 않게 화이트 해커 역할을 하여 자금을 회수하고 Kelp DAO가 목적지 주소를 동결할 수 있도록 했습니다. 그러나 Yoink 봇의 활동이 rsETH의 반환을 보장하는 것은 아닙니다.
9월 15일 현재 rsETH는 2,663.68달러. 하지만 Kelp DAO는 공격자나 봇이 자금을 생태계 밖으로 빼돌리는 것을 막기 위해 입출금을 일시 중단했습니다.
DAO는 이전 해킹 사건에서 투표를 통해 도난당한 자금의 일부를 되돌릴 수 있는dent 이미 가지고 있습니다. 현재로서는 자금 회수 여부에 대한 결정이 내려질 때까지 해당 송금 주소는 24시간 동안 차단됩니다.
최근 Kelp DAO는 최근 발생한 해킹 공격 이후 수개월간의 어려움 끝에 예치 자산 가치를 10억 6천만 달러 . 전반적인 DeFi 을 대상으로 하는 Web3 공격이 더욱 빈번해질 수 있습니다trac.
이 글을 읽고 계시다면 이미 앞서 나가고 계신 겁니다. 뉴스레터를 구독하시면 더욱 유익한 정보를 받아보실 수 있습니다.
추천 기사










코멘트 (0)
$ 버튼을 클릭하고, 종목 코드를 입력한 후 주식, ETF 또는 기타 티커를 연결합니다.