


北朝鮮のBlueNoroffがZoom通話を乗っ取り、仮想通貨ウォレットから資金を抜き取る


北朝鮮のハッカー集団は、攻撃前に仮想通貨ウォレットを精査している。このグループは、被害者を騙して偽のZoomやMicrosoft Teamsの通話に誘導する。.
英国のセキュリティ企業JUMPSECは今週、ソースコードの解析結果を公開した。BlueNoroffの作戦は、秘密鍵を保有する人々を標的としている。たった一人が間違ったプロンプトをクリックするだけで、攻撃が成功するのだ。.
BlueNoroffは感染させる相手を選ぶ前に暗号通貨ウォレットをスクリーニングする。
JUMPSECは、攻撃者が稼働中のインフラ上にJavaScriptのソースマップを公開したままにしていたため、そのキットの真のソースコードを取得することに成功した。.
これらのファイルには、ターゲットが偽の会議ページにアクセスした直後にブラウザをスキャンするワークフローが記載されている。JUMPSECの調査によると、このツールキットはEIP-6963規格と従来のブラウザ技術を用いてEthereum接続を検出する。
また、 Solana ツールなどのEVM以外のウォレットも検出します。結果はオペレーターのダッシュボードに直接プッシュされます。通話相手にはプロンプトや警告は一切表示されません。.
Windowsコンピューターに感染したマルウェアには、Chrome、Edge、Brave、Opera、Vivaldi、Firefoxのブラウザ拡張機能IDのリストが含まれています。ハッカーはこれらのIDを使用して、MetaMaskなどの既知のウォレット拡張機能と照合します。.
攻撃者は各ウォレットをチェックし、完全侵入する価値のあるウォレットを判断した後、それらのターゲットにペイロードを送信する。この攻撃の誘い文句は、被害者が既に他者に対して抱いている信頼に基づいている。.
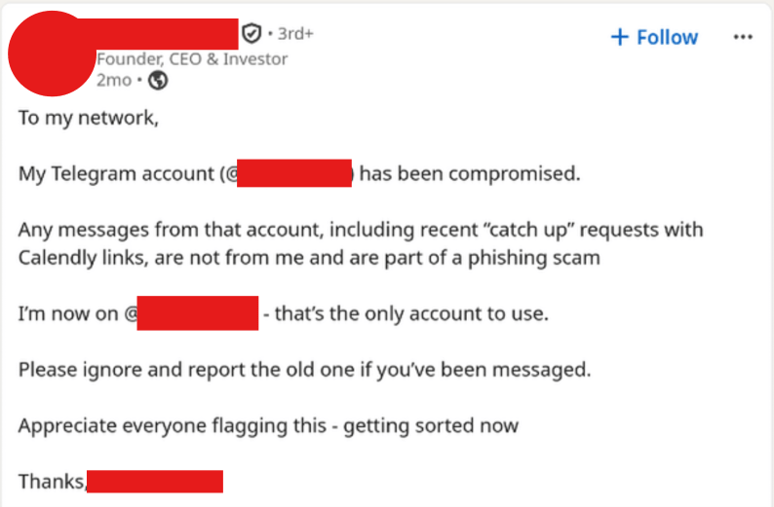
攻撃者は、暗号資産関連の連絡先のTelegramアカウントを乗っ取り、偽の会議ドメインへのCalendly招待状を巧妙に送信します。乗っ取られた各アカウントは、その連絡先のさらに別の暗号資産関連の連絡先につながり、それらの連絡先が次の標的となります。.
ビデオ通話が開始されるとすぐに、ページは名前とウェブカメラへのアクセス許可を求めます。その後、カメラ映像をバックグラウンドで攻撃者のパネルに送信します。.
被害者は「他の参加者を待っています」という画面を目にします。その後、オペレーターは事前に録画されたビデオを再生し、被害者に「マイクが動作していません」と告げます。そして、偽の「Zoom SDK アップデート」メッセージが表示されます。.
JUMPSECによると、通話画面に映っている顔は本物ではない。攻撃者は、以前の会議で撮影された身体の動きに、AIが生成した顔の画像を合成している。.
偽のTeams会議ページには、絵文字リアクション、デバイス設定、背景エフェクト、ウォレットスキャン機能などが含まれている。JUMPSECは、流出したコードの中に不完全なGoogle Meetクローンも発見した。.
すべてのオペレーティングシステムには、専用のマルウェアペイロードが存在する。
Windowsでは、コピーされたClickFixコマンドが小さなPowerShellローダーを起動し、VBScriptをダウンロードします。その後、Microsoft Defenderの除外設定を追加し、Defenderを再起動して変更を永続化します。.
このペイロードはシステム情報を収集し、ブラウザ内のウォレット拡張機能を検索します。また、TelegramのWebファイルも検索します。さらに、研究者たちが完全には復元できなかった後続のペイロードを受信する可能性もあります。.
ハッカーはmacOSに偽のZoomまたはTeamsインストーラーをインストールし、その間にマルウェアを密かに実行します。このマルウェアはAppleのキーチェーンからシステムデータとChromeマスターキーを盗み出し、Telegram経由で送信します。.
セキュリティ研究者らは、4月22日から7月15日の間に4つのmacOSバージョンを発見した。Arctic WolfとJUMPSECは、 5月31日から7月14日の間に5つのフィッシングキットバージョンが出荷され、5分以内に完全な侵害が可能だったことを発見した。
Arctic Wolfの調査によると、20か国以上で100人以上の被害者がdentされており、そのうち41%は米国在住者だった。4月時点で、Arctic Wolfは2025年末以降に登録された、タイポスクワッティングされた会議ドメインを80件以上集計した。.
標的となった人々の約80%は仮想通貨またはブロックチェーン金融業界で働いており、45%は創業者またはCEOである。攻撃のタイミングは北朝鮮の営業時間と一致していた。.
BlueNoroffはLazarusグループのサブグループです。Cryptopolitan Cryptopolitan 報じまし た。
この記事を読んでいるあなたは、既に一歩先を行っています。 ニュースレターを購読して、その優位性を維持しましょう。








コメント (0)
$ボタンをクリックし、シンボルを入力して、株式、ETF、またはその他のティッカーシンボルをリンクします。