


Volt Typhoon利用Silent Train網絡發動四次已確認的零日攻擊



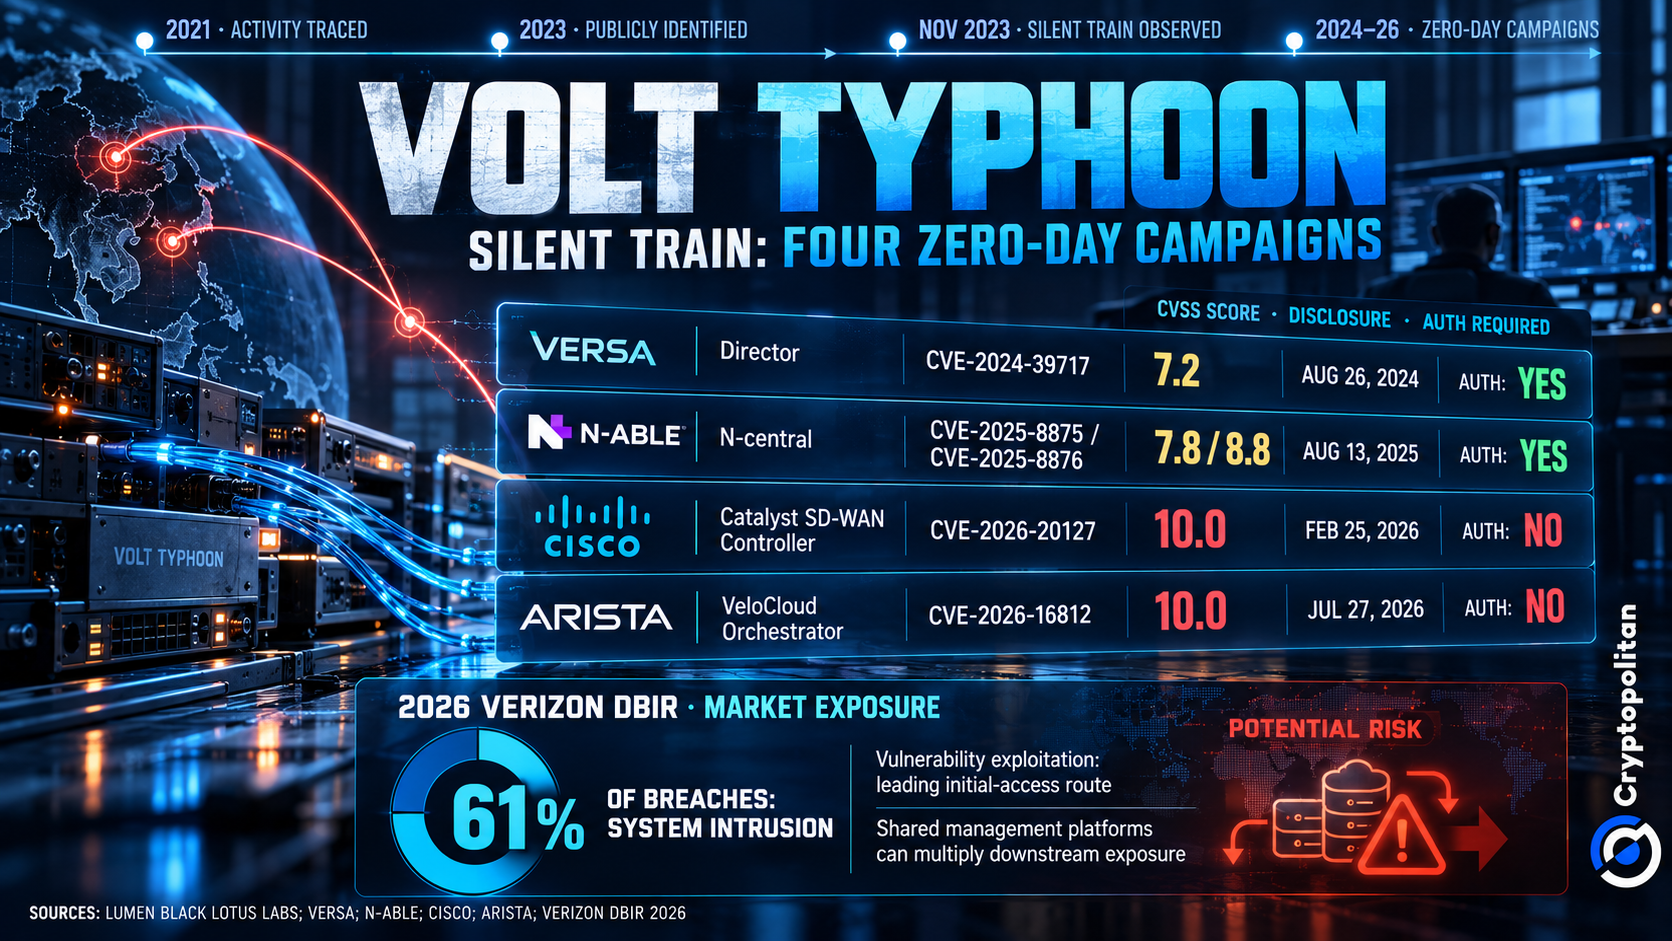
Lumen旗下Black Lotus Labs的研究人員披露,與中國有關聯的黑客組織Volt Typhoon使用了一個名爲 Silent Train 的隱蔽網絡,參與了四起已確認的零日攻擊活動。
黑客瞄準的是管理整個網絡的平臺,而不僅僅是單個計算機。入侵這些系統之一可能會使他們獲得對電信、國防和其他關鍵基礎設施網絡的訪問權限。
研究人員警告稱:
“具有廣泛管理權限的系統可能成爲通往整個組織及其客戶的高價值網關。”
一個旨在消失的臨時網絡
Silent Train 被設計爲幾乎不留痕跡。其操作者將受感染的家庭辦公路由器、連接設備和企業系統鏈接起來以實施攻擊。一旦行動結束,他們就會切斷這些連接並抹去活動證據。會話平均持續約四小時。
Silent Train 於2023年下半年首次被發現。在當局於2024年初瓦解伏特颱風(Volt Typhoon)早期的KV殭屍網絡後,其活動有所增加。
Black Lotus Labs 在三年期間向數千名受害者發送了通知。受該黑客組織影響的行業包括電信、國防、衛星通信、能源、交通和水資源部門。他們對位於夏威夷、德克薩斯州和加利福尼亞州的目標表現出特別興趣。
四次活動,五個 CVE
Silent Train 的四次已確認活動針對的是用於管理整個網絡的軟件。
其中一起涉及Versa Director,CVE-2024-39717允許擁有特權訪問權限的攻擊者上傳惡意文件。Versa於2024年8月披露了該漏洞。
2025年,攻擊者利用兩個漏洞針對N-able N-central,即CVE-2025-8875和CVE-2025-8876。兩者均需身份驗證。
2026年的行動涉及兩個SD-WAN管理平臺。思科(Cisco)於2月25日披露了CVE-2026-20127。該漏洞評分爲10.0,允許攻擊者在無需身份驗證的情況下獲取管理員權限。Arista於7月27日披露了另一項評分爲10.0的漏洞CVE-2026-16812,影響VeloCloud Orchestrator。
所有四家供應商均發佈了修復方案。然而,Lumen 觀察到在 Cisco 漏洞披露後,該漏洞仍遭到持續利用。
爲何訪問權限成爲關鍵
伏特颱風(Volt Typhoon)的活動至少可追溯至2021年年中。微軟(Microsoft)於2023年5月公開確認該組織,報告稱其入侵了關島和美國本土的關鍵基礎設施網絡。
擔憂遠不止於信息被盜。
在2026年1月的一份分析報告中,IISS研究員John Bruce指出:
Volt Typhoon 所針對的網絡中,絕大多數對中國政府而言幾乎沒有情報價值。
Bruce 指出,該組織收集網絡拓撲圖和操作手冊,是爲其可能實施的破壞行動做準備。關島尤爲敏感,因爲其軍事設施在潛在的臺灣衝突中將發揮重要作用。
這些仍是對該組織意圖的評估,而非已下令發動攻擊的證據。
集中化即暴露面擴大
更廣泛的網絡安全態勢有助於闡明這一危險。
Verizon 2026年報告涵蓋超過31,000起事件,發現漏洞利用已成爲組織面臨的主要入侵途徑。系統入侵佔已確認安全事件的61%。
當攻擊者入侵管理多個網絡的軟件時,潛在損害將超出單一組織的範圍。
財務影響仍不確定。國際貨幣基金組織(IMF)警告稱,相互關聯的金融系統正面臨日益增長的網絡安全風險。然而,目前尚無市場損失被直接歸因於Silent Train。
此外,Cryptopolitan報道了另一項針對VeloCloud漏洞CVE-2026-114625的利用事件,該漏洞評分爲9.9,並於10月22日修復。它與Lumen所關聯的Silent Train所使用的漏洞不同。
不要只是閱讀加密貨幣新聞,要真正理解它。訂閱我們的通訊。 免費。








