以太坊研究員警告潛在ECDSA破解,加密貨幣面臨新的安全風險


- 以太坊研究員 Justin Drake 呼籲大型加密貨幣持有者將資金轉移到公鑰仍處於隱藏狀態的新地址。
- 他警告稱,ECDSA 可能會在量子計算里程碑到來之前失效,使得可利用現有硬體快速解密私鑰。
- 以太坊共同創辦人 Vitalik Buterin 警告稱,存在因"操作失誤"的轉帳而損失資金的風險。
以太坊(ETH)研究員 Justin Drake 呼籲加密貨幣行業開始為可能削弱保障數位資產安全的加密系統的突破做準備。
Drake 呼籲有序遷移至新地址
在週三發布的一則 X 貼文中,Drake 呼籲業界冷靜進入他所稱的"bunker mode"。他建議大型加密貨幣持有者考慮將資產轉移到公鑰尚未暴露的新地址。
"我個人的建議是,啟動一場受控的大規模資產遷移,轉移到新地址,"Drake 寫道。
他建議大型持有者將大部分資金轉移到從未簽署過交易的地址。他還表示,一旦某個地址用於簽署交易,任何剩餘資金都應轉移到另一個新地址。
這位以太坊開發者強調,這一過程不應倉促進行,也不應由恐慌驅動。他將擬議中的遷移描述為一種預防性措施,無需新的錢包或新的加密技術。
Drake 指出,他現在認為,為 ECDSA 可能在未來量子計算里程碑到來之前被破解的可能性做準備是合理的。
"在我看來,現在為 ECDSA 可能在 qday 之前失效做好準備是合理的,"Drake 寫道。
他將自己的擔憂與人工智慧(AI)和數學研究的最新進展聯繫起來,並指出近期若干數學成果挑戰了長期以來的假設。
"最近幾天讓人類的數學直覺受到了打擊。長期以來被視為理所當然的假設已經倒下,"他補充道。
在更廣泛的討論中,人們正在探討日益強大的計算系統是否會挑戰現有的加密保護,這些擔憂也隨之而來。
量子計算長期以來一直被視為比特幣(BTC)和其他區塊鏈網路所使用的加密系統的潛在威脅,因為足夠強大的量子電腦可以利用諸如 Shor 演算法之類的算法來攻擊加密方案。
這一威脅促使研究人員和區塊鏈開發者探索後量子替代方案,包括旨在抵禦量子攻擊的加密系統。
Drake 認為,基於雜湊的加密可能為區塊鏈系統提供一條更強的路徑,以應對他所描述的後 AI 環境。他表示,自己會傾向於採用基於成熟雜湊函數的加密方法,包括 SHA 和 BLAKE 系列中的算法。
他還呼籲主要加密公司和基礎設施提供商加強防禦。Drake 特別提到了 Binance、Bitbank、Robinhood、Bitfinex 和 Tether,並敦促它們考慮加固其冷存儲系統。
對於以太坊基礎設施,Drake 指出,預言機和 Layer-2 安全委員會等實體可以考慮更頻繁地輪換 ECDSA 公鑰,或使用涉及基於雜湊方案的多重簽名,例如 SPHINCS+。
Drake 還指出,鑑於 AI 的進步以及更廣泛的量子威脅,有必要重新評估並加快以太坊的加密路線圖。
"要安全地走出堡壘模式,將需要後 AI 加密。我傾向於全力押注基於雜湊的加密,並完全避免結構化數學假設,"他寫道。
對此,以太坊共同創辦人 Vitalik Buterin 在週三的一則 X 貼文中指出,該網路一直在轉向更簡單的基於雜湊的簽名,以降低 AI 加速推進對加密系統變更所帶來的風險。他強調,許多人認為安全的基於格的加密也面臨風險。
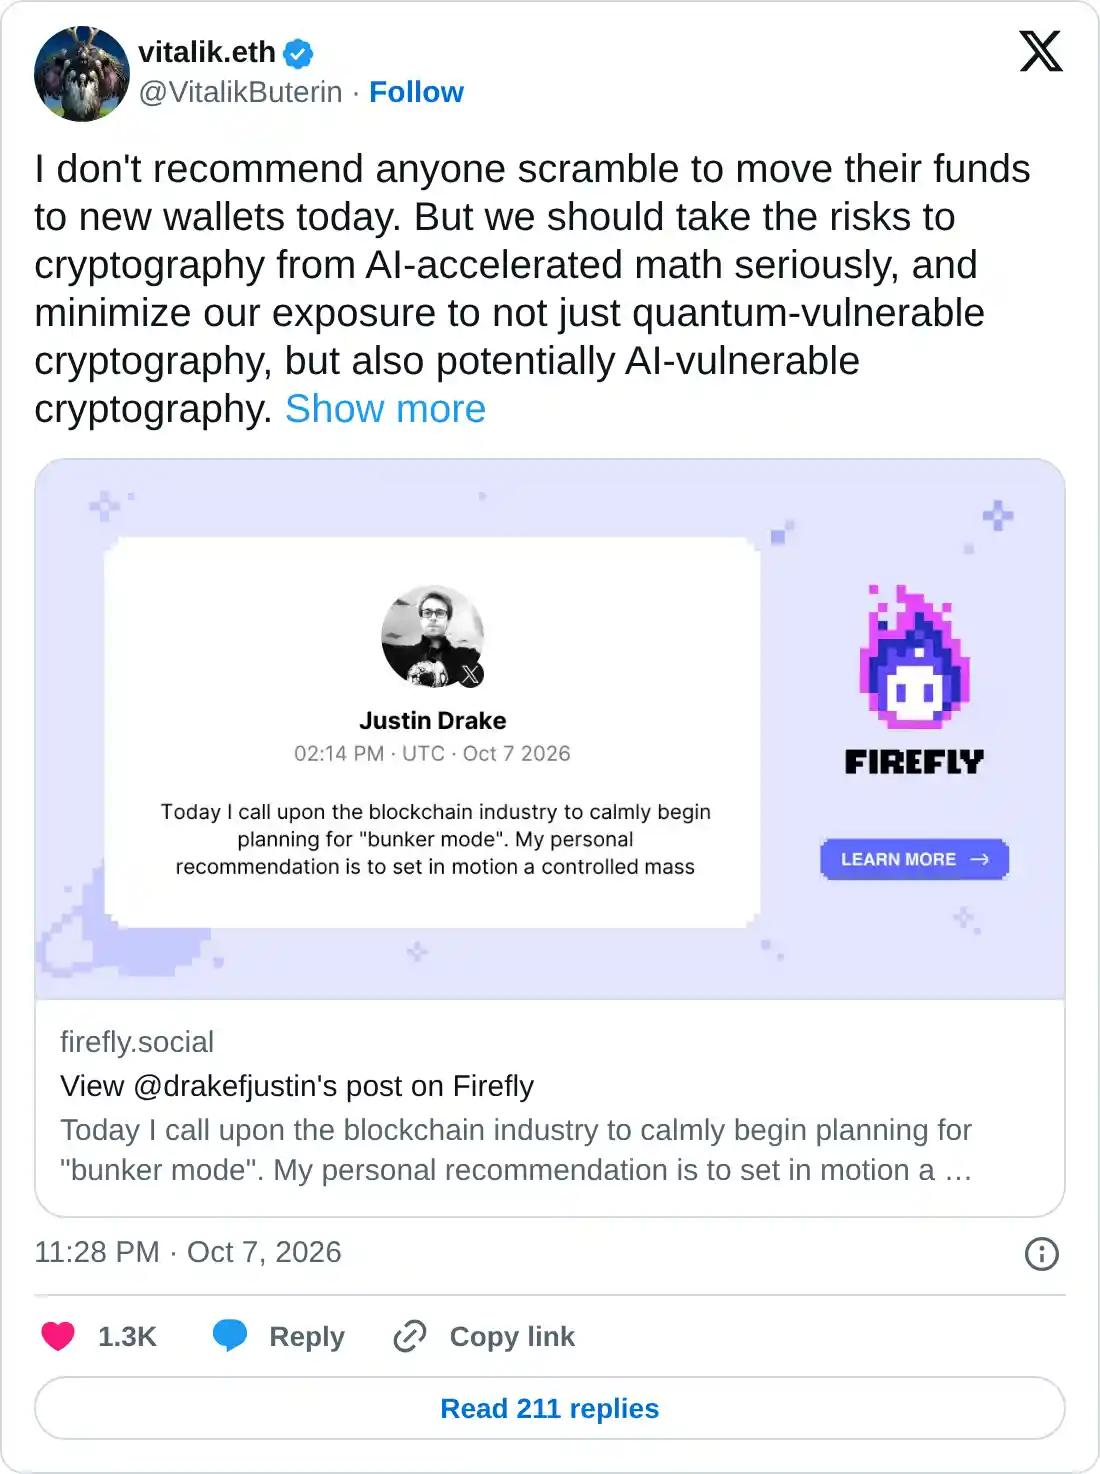
雖然 Buterin 支持將資金轉移到新的地址,但他強調了資產損失的風險。
"但遷移時要小心;我個人在糟糕的遷移中損失的錢,比我在所有駭客攻擊中損失的錢加起來還要多,"Buterin 寫道。