


Bitget正式要求THORChain拒絕向攻擊者地址提供服務



Bitget 首席執行官 Gracy Chen 公開表示,該交易所已要求 THORChain 停止與漏洞相關的交易,該漏洞導致 Bitget 錢包中約 3.875 億美元被盜。.
據 Cryptopolitan 報道,Circle 和 Tether 已經介入,在 9 月 25 日星期五阻止了與黑客攻擊相關的近 31.8 萬美元的穩定幣轉移。然而,向無需 KYC 的 THORChain DEX 提出的請求預計不會那麼順利。.
THORChain 爲合法用戶提供快速、無需許可的原生跨鏈兌換,且無需進行任何身份驗證。然而,正是這一特性也使其受到 不法分子的青睞, 企圖將資金轉移到難以追回的地區。
值得注意的是,THORChain 在 今年早些時候遭遇1070 萬美元金庫漏洞攻擊後,並沒有凍結交易 。
Bitget 的 CEO 希望 THORChain 阻止剝削者的資金轉移。
Chen 在X上寫道 :“我們正式要求@THORChain拒絕向這些地址提供服務。”
Bitget 的一位高管警告該交易所,“業界正在密切關注”,並挑戰該交易所不要利用協議中立性或去中心化等“設計原則”來免除自身責任,因爲“已知的被盜資金”正在通過其平臺流動。.
THORChain 如何介入並不像 Cryptopolitan 之前的報道所指出的那樣簡單,THORChain 更像是代碼的代名詞,而不是一家實際的公司。.
根據該協議自身的描述,DEX 運行在全球 95 個分佈式節點上,沒有管理員密鑰,也沒有控制多重簽名。.
Bitget 發生了什麼事?
根據 9 月 25 日支持中心的更新, Bitget 在 9 月 24 日遭遇數據泄露,導致 3.875 億美元被盜,高於最初估計的 3.516 億美元 。
此次交易的資產包括 AVAX、 BNB、ETH、TRX、USDT、USDC、 XRP和 ZEC,主要存放在接收錢包中,其中 。XRP Ethereum資產 XRP、 Zcash和 TRON 資產則存放在單獨的地址中。 存放在0x770b…63ee
Bitegt 建立了一個 實時 trac儀表板 和一個攻擊者地址 API,以實時監控攻擊者。
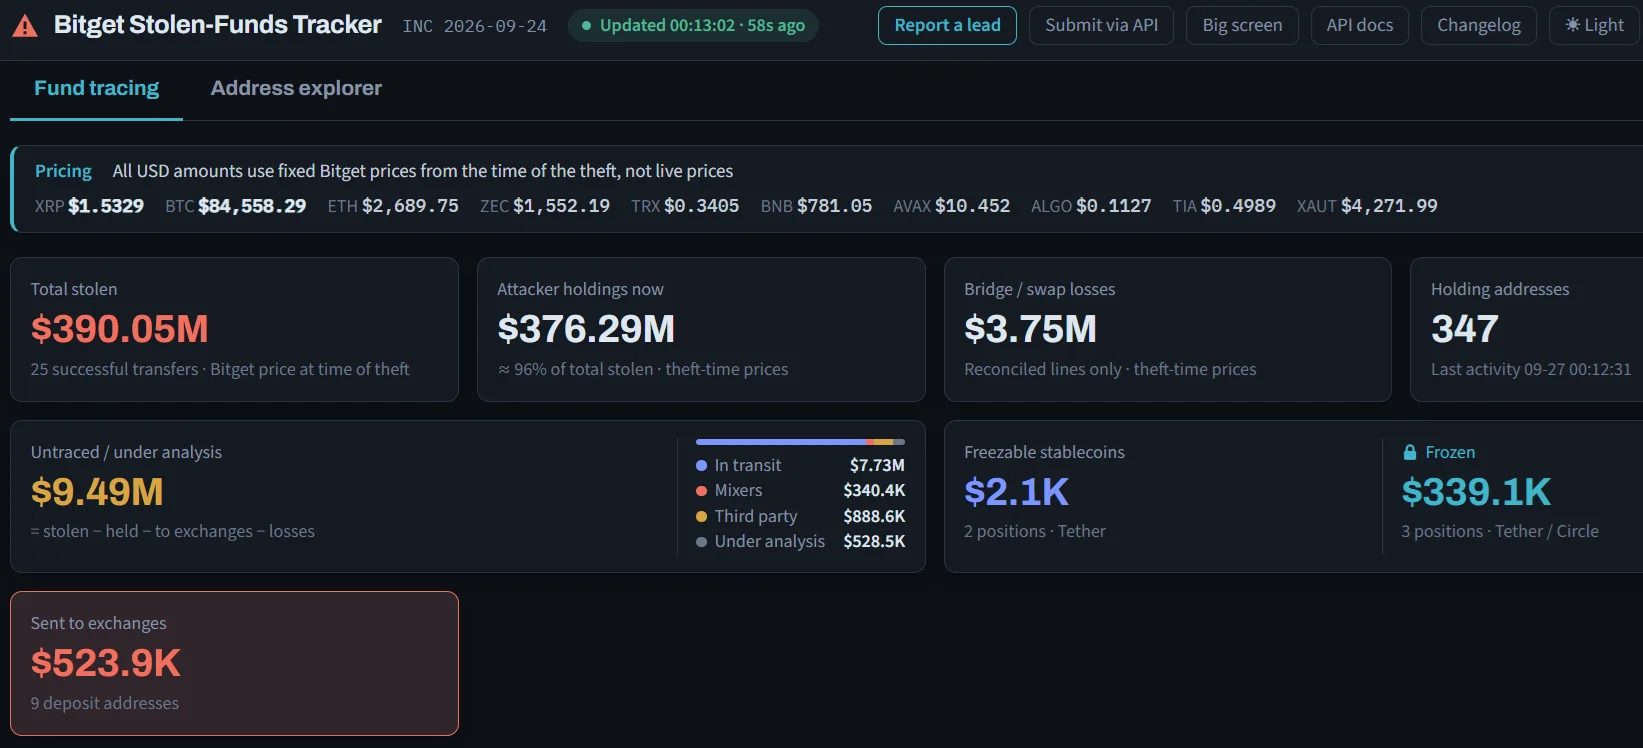
據Bitget稱,網絡安全公司Mandiant和SlowMist正在協助調查這起dent ,並表示事件已得到控制。該交易所還排除了進一步發生未經授權轉賬的可能性。.
爲什麼 THORChain 是壓力點
陳之所以將矛頭指向THORChain,是因爲其 trac記錄。TRM Labs 將該協議描述 爲朝鮮洗錢的“首選橋樑”,並列舉了2025年2月Bybit被盜約15億美元以及 KelpDAO被盜近3億美元等。TRM還指出,THORChain“一直拒絕阻止非法活動”,並將此視爲一種反審查立場。
MistTrac也 指出了這一模式 ,並列舉了 Bybit 近 12 億美元的贓款是如何通過 THORChain 轉移的。
Bitget正在採取哪些措施來追回資金
除了公開呼籲外,Bitget 還推出了追回賞金計劃,該計劃將支付被凍結資金的 5% 和追回資金的 5%,部分資金將通過 Bybit 的 LazarusBounty 渠道發放。.
該交易所表示,在行業合作伙伴的幫助下,一些資產已被凍結,但根據法院命令或執法部門要求採取的行動不包含在賞金範圍內。.
陳還表示, Bitget 將分階段恢復提現 因此提現過程會比平時慢dent 涉及多個區塊鏈和多個代幣,
不要只是閱讀加密貨幣新聞,要理解它。訂閱我們的新聞簡報, 完全免費。







