


如何從 Magic Eden 舊版授權漏洞中找回你已獲救的 NFT



據發起救援行動的白帽黑客稱,NFT 所有者可以找回他們的 NFT 的網站已經上線。該白帽黑客在安全dent 中拯救了處於危險中的 NFT,該事件導致 2024 年 Magic Eden 用戶因 Limit Break 的支付處理器漏洞而遭受損失。.
據負責dent 此次救援行動的 Yuga Labs 區塊鏈研究副總裁 0xQuit 稱,所有者要取回自己的 NFT,部分條件是他們首先撤銷舊的、matic 。 問題的
回收過程也完全免費,僅收取標準燃氣費。.
值得注意的是,根據 Cryptopolitan 這份報告,只有被解救的 NFT 才能從該網站取回,而那些被攻擊者持有的 NFT 則無法追回。.
如何找回被救出的NFT
0xQuit 於週六晚些時候宣佈恢復網站開放,他在 X 上寫道:“認領網站已上線。如果我能夠幫你保住 NFT,你現在可以認領它們了。”.
爲了避免再次發生類似事件,Yuga Labs 的一位高管警告說,NFT 所有者只有在撤銷導致整個dent 發生的支付處理商的授權後,才能取回他們的 NFT。.
撤銷。cashcash 說,這種攻擊僅僅依賴於批准,因此取消上市並不能有效阻止這種攻擊。
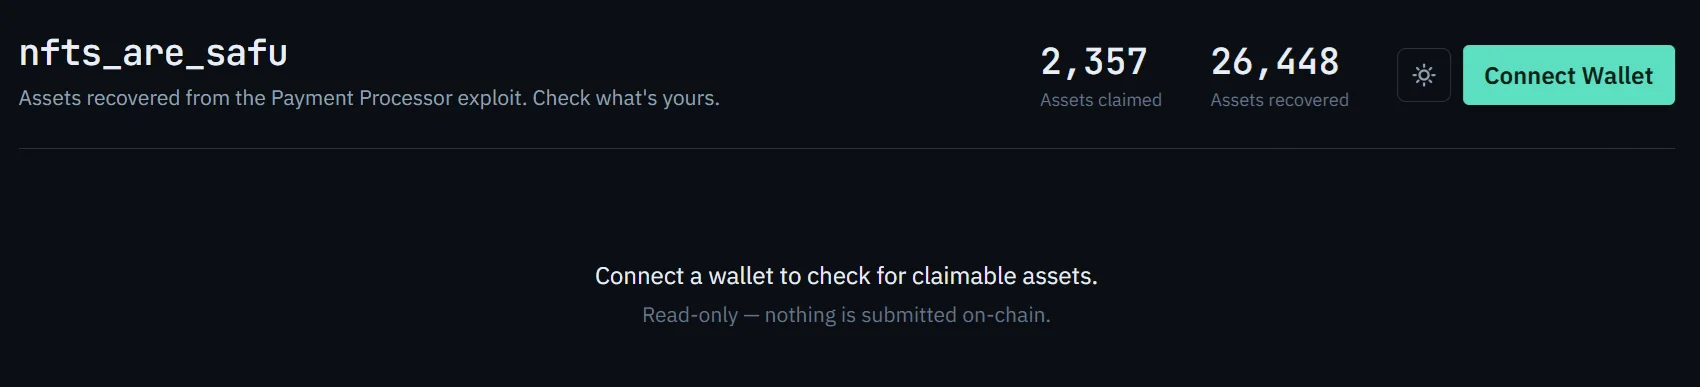
nftsaresafu.xyz 是唯一的官方網站,截至發稿時,在追回的 26,448 件資產中,已有 2,357 件被認領。
0xQuit 還警告說,該聲明會與委託錢包設置交互,這可能會干擾某些錢包中的交易模擬。.
2024年的審批差點釀成NFT災難
2026 年 9 月的漏洞可以追溯到 Magic Eden 在 2024 年採用的 NFT 交易協議 Payment Processor V2,該協議用於結算 EVM 交易。然而,根據 Revoke.cash 的cash,當 Magic Eden 在 2024 年 10 月棄用 Limit Break 開發的處理器時,用戶在此期間授予的代幣和 NFT 授權從未在鏈上關閉。
攻擊者正是利用了這種主動授權,直接劫持了 NFT,並用存儲在錢包中的代幣購買了毫無價值的 NFT。.
自 9 月 24 日漏洞開始以來,至少有 280 萬美元被盜,受影響的錢包包括 Ethereum、Polygon、Base、Arbitrum 和 ApeChain。.
由於V2版本無法暫停或修復,因此它將一直存在defi。Limit Break暫停了除ApeChain之外的所有新版本V3的更新,ApeChain上的V3版本將持續可用至2026年11月30日。.
白帽黑客們挽救了什麼,以及他們沒能挽救什麼。
0xQuit 表示,有人利用該漏洞竊取了 10 個 Meebits、50 個 Otherdeeds、10 個 World of Women NFT 和 235 個 Desperate ApeWives,之後攻擊才浮出水面。他還表示,超過 12 個小時後纔有人向他報告此事。.
一旦他掌握了漏洞的嚴重性,安全研究人員便利用同樣的漏洞進行防禦,將面臨風險的資產轉移到他們控制的錢包中。據報道,此次行動挽救了23155個NFT,價值超過570萬美元。.
並非所有損失都能及時挽回。“有 660 個 WETH 面臨風險,很遺憾我們沒能及時恢復,”0xQuit 告訴 The Block,並解釋說該漏洞可以反向運行以竊取 WETH。.
針對特定NFT收藏品的特殊說明
部分幣種可能無法順利釋放。0xQuit 警告稱,由於轉賬驗證器規則的限制,ERC721C 或 ERC1155C 幣種的持有者可能無法領取,並要求受影響的幣種持有者調整設置或將該網站加入白名單。他表示將在未來幾天內處理這些情況。.
Magic Eden 表示,其平臺上的商品均未受到影響,並已於2026年第一季度關閉了EVM交易平臺。該平臺建議用戶撤銷在 Ethereum、Polygon和Base上的V2版本授權。與此同時,OpenSea聯合創始人Chris Maddern表示,他的團隊已將3000多件商品標記爲失竊物品,以阻止其轉售。
Cryptopolitan 事件容易招來詐騙分子。Cryptopolitan 此前曾報道,虛假的“找回”和“認領”網站往往會在高調的黑客攻擊事件發生後出現,因此用戶應該僅通過 0xQuit 官方認證的帖子訪問認領工具,並通過可信的驗證工具撤銷授權,而不是點擊陌生人在私信或回覆中發送的鏈接。.
不要只是閱讀加密貨幣新聞,要理解它。訂閱我們的新聞簡報, 完全免費。







