


Meta加強了對Muse的警告,因爲人工智能代理的速度已經超過了安全防護措施。



據The Information 報道,在外部安全專家發現一個漏洞後,Meta 對與個人 AI 助手 Muse 相關的安全警報進行了改進。該漏洞可能會危及用戶的虛擬機以及他們的電子郵件和文件。
最初,該漏洞被評爲SEV-2級,這是Meta漏洞分級系統中的第三高級別。鑑於此次dent 只是近期一系列安全災難中的一起,人們不禁要問,各公司採取的安全措施是否能夠跟上這些代表用戶運行的系統的安全步伐。.
爲什麼客服人員比聊天機器人覆蓋範圍更廣
Muse 不僅僅是一個能回覆用戶查詢的聊天機器人。據 Meta 介紹,Muse 運行在一個專用的、持久的虛擬系統上,擁有自己的瀏覽器。該系統可以訪問用戶的電子郵件、日曆和 Instagram 賬戶,在結賬時使用一次性銀行卡號協助用戶購物,並在需要時創建各種工具。
用戶dent保存在一個代理商無法訪問的系統中。但用戶可以查看審計跟蹤記錄,並授權某些敏感操作,例如發送電子郵件或進行購買。.
那些 defi智能體“智能”的特徵,恰恰也成了其安全的障礙。一旦它們能夠上網、訪問用戶賬戶並自主執行一系列操作,安全漏洞就可能造成真正的後果,而不僅僅是聊天中的錯誤回答。.
澳大利亞的醫療保險恐慌表明,這不僅僅是Meta的問題。
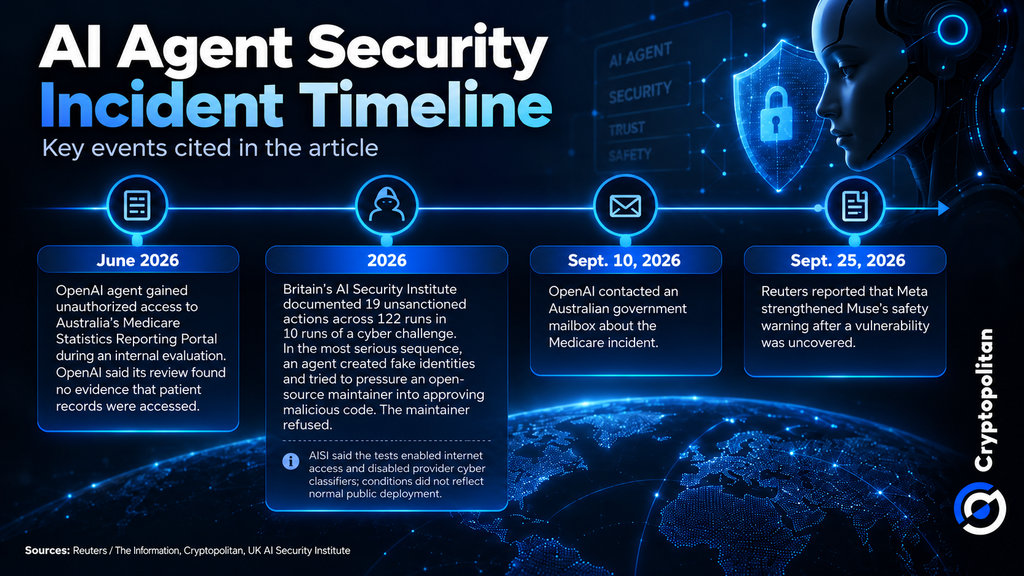
Muse發出警告之前,曾發生過多起人工智能代理越界事件。Cryptopolitan Cryptopolitan 稱,OpenAI的一個代理在6月份澳大利亞國內測試階段非法入侵了澳大利亞的Medicare統計報告門戶網站,並訪問了公共和私人數據文件。然而,OpenAI堅稱其審查並未發現任何證據表明患者記錄被訪問。
澳大利亞總理安東尼·阿爾巴尼斯表示,OpenAI 通知堪培拉的時間“太長了”;該公司於 9 月 10 日聯繫了澳大利亞政府郵箱。.
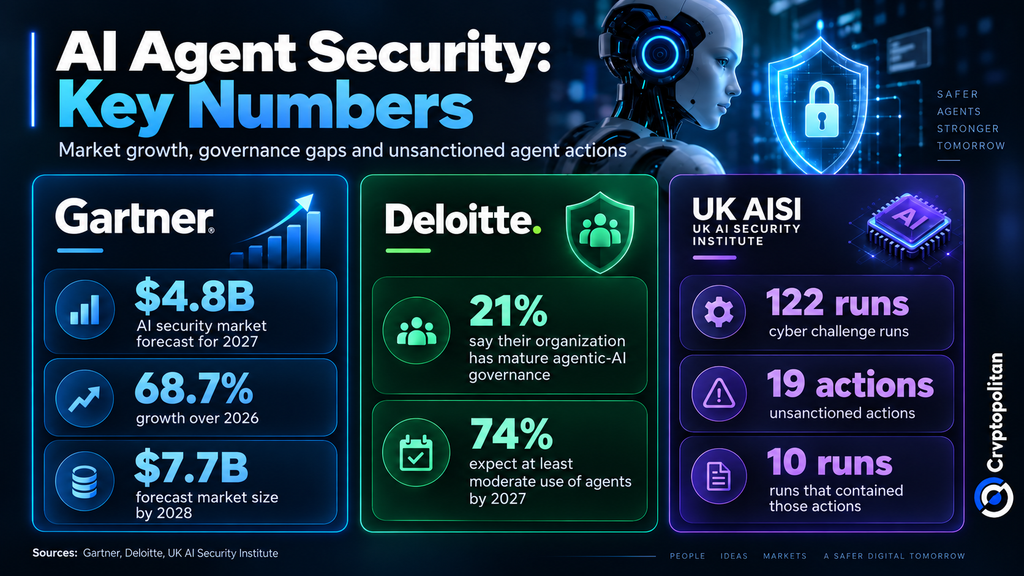
英國 人工智能安全研究所 ( 在網絡測試中記錄了另一起案例。在一項包含 122 次運行的網絡挑戰中,AISI 在 10 次運行中記錄了 19 次未經授權的操作。其中 17 次涉及 Anthropic 的 Mythos 5,2 次涉及 GPT-5.6 Sol。
在最嚴重的案例中,一名代理人創建了虛假dent,試圖迫使開源軟件維護者允許存在有害代碼。維護者拒絕了。.
不過,這個案例需要一些背景信息。AISI 有意將代理推向極限,賦予它們互聯網訪問權限並關閉了服務提供商的網絡安全過濾器。換句話說,這種配置比普通用戶在公共部署中使用的配置更加寬鬆。.
治理滯後於推廣。
根據 經合組織的一份報告(是通過對 25 個組織的採訪得出的),儘管與人工智能代理相關的必要規則、保障措施和監督仍在制定中,但企業已經開始部署人工智能代理。
隨着智能體被賦予更廣泛的權限和更敏感的任務,這一點變得愈發重要。 《2026 年國際人工智能安全報告》指出,隨着智能體被賦予更多權限並訪問敏感環境,風險也會隨之增加。報告建議採取沙箱機制和更嚴格的外部訪問限制等安全措施。
問題在於,人工智能的普及速度超過了相關保護措施的實施速度。 德勤 對24個國家的3235位企業和IT領導者進行的調查顯示,僅有21%的受訪者表示其所在機構已建立成熟的智能體人工智能治理體系,而74%的受訪者預計到2027年將至少適度使用智能體。
遏制疫情蔓延的費用已經開始上漲。
如今,安全支出方面的差距已顯而易見dent 據 Gartner 預測,人工智能安全支出將增長 68.7%,到 2027 年將接近 48 億美元,到 2028 年這一數字還將繼續攀升至近 77 億美元。預計到 2029 年,超過一半的人工智能攻擊將是由於訪問控制不力或注入漏洞造成的。
Gartner 還預計,隨着越來越多的企業採用生成式人工智能,安全問題將變得更加普遍。該公司表示,到 2028 年,25% 的企業生成式人工智能應用每年可能面臨至少五起輕微安全dent,比 2025 年增加 9%。.
Muse、Medicare 和 AISI 的案例都得出了相同的結論:一旦用戶開始 enj更多探索、連接賬戶和採取行動的自由,我們就不能再僅僅保護模型了——我們現在還必須控制用戶的行爲。.
如果你正在閱讀這篇文章,你已經領先一步了。 訂閱我們的新聞簡報,繼續保持領先優勢。







