


 Desconto


Fluidkey associa esvaziamento de carteira a dados de sessão roubados via ferramenta de registro


A Fluidkey atribuiu falhas em uma ferramenta de registro de terceiros à drenagem de 19 de novembro, que retirou pelo menos US$ 1,58 milhão das contas de seus usuários.
A carteira de privacidade afirmou que as chaves privadas que controlam os fundos dos usuários nunca saíram dos dispositivos dos usuários.
A versão 1.79.22 bloqueia todos os aplicativos mais antigos de enviar fundos
Em 20 de novembro, a Fluidkey afirmou em um comunicado no X que o atacante explorou vulnerabilidades em uma ferramenta de registro de terceiros para acessar dados de sessão e configurar transferências não autorizadas em seus servidores, fazendo com que fossem assinadas quando um usuário abria o aplicativo. Na versão 1.79.22, as transferências não podem mais ser preparadas dessa maneira, adicionando mais salvaguardas, disse a empresa.
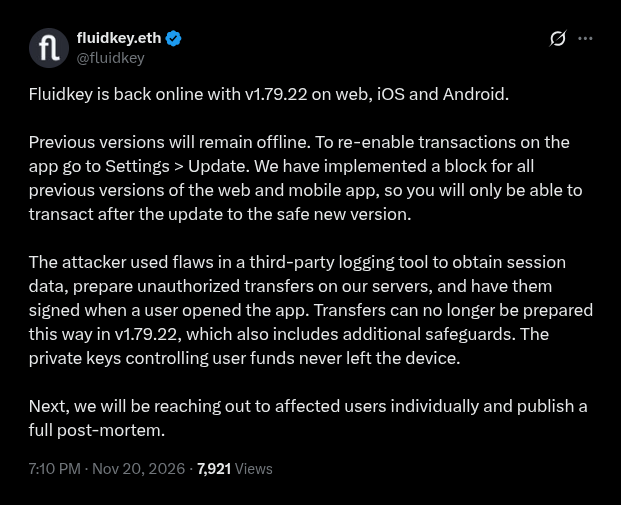
A Fluidkey lançou essa versão para restaurar o funcionamento dos aplicativos web, iOS e Android, bloqueando todas as versões anteriores. Os usuários precisarão atualizar nas Configurações antes de poderem enviar fundos novamente.
Cada usuário da Fluidkey recebe um nome, e cada pagamento enviado a ele é direcionado a um novo endereço stealth, para que nenhum estranho possa somar o saldo de um determinado usuário. Todos os endereços são carteiras inteligentes Safe, com uma chave de gasto gerada pelo usuário no navegador.
Os novos endereços não possuem ETH para gás. A Fluidkey envia todas as transações e paga a taxa por meio de um relayer, uma carteira por cadeia.
Em 19 de novembro, esse relayer distribuiu dinheiro das contas de usuários em seis cadeias.
A Fluidkey afirma que entrará em contato individualmente com os usuários afetados e publicará um relatório completo pós-incidente.
O Bitquery rastreia $1.58 milhões até carteiras do atacante em seis cadeias
A Bitquery, uma empresa de dados blockchain, rastreou pelo menos US$ 1,58 milhão para carteiras conectadas ao atacante na Ethereum, Base, BNB Chain, Optimism, Arbitrum e Polygon. Metade do valor obtido pelo atacante saiu em cinco minutos após o início da drenagem de 36 minutos, que ocorreu das 17:28 às 18:04 UTC.
Com cerca de US$ 837.000, os usuários da Base sofreram as maiores perdas. A Ethereum ficou em segundo lugar com US$ 660.000, enquanto a maior transferência única foi de US$ 415.783 em USDT provenientes de duas contas na Ethereum.
A Fluidkey orientou os usuários a evitar seu site e aplicativo às 18:20 UTC. Mais tarde, naquela noite, informou que a SEAL 911 estava auxiliando no rastreamento dos fundos e que todos os serviços foram colocados fora do ar às 18:05 UTC, sem transações não autorizadas desde então.
Seis carteiras depositaram então 881,6 ETH, ou cerca de US$ 1,57 milhão na época, no mixer Tornado Cash entre 20:05 e 21:29 UTC. Horas antes do roubo, as carteiras do atacante haviam feito sua primeira retirada de ETH do Tornado Cash.
Durante o saque, um usuário transferiu US$ 277.000 para uma carteira que vinha utilizando desde 2024.
Uma perda próxima de US$ 1,63 milhão foi registrada independentemente em um rastreador do GitHub. A própria faixa estimada pela Bitquery está entre US$ 1,58 milhão e US$ 1,64 milhão.
De acordo com a Cryptopolitan, a Predict.fun prometeu reembolsos em outubro devido a uma drenagem que atribuiu a um site de terceiros.
Além disso, os atacantes do Protocolo Drift usaram a Tornado Cash para lavar o dinheiro roubado.
Se você está lendo isso, já está à frente. Mantenha-se assim com nosso boletim informativo.
Artigos recomendados








Comentários (0)
Clique no botão $, digite o código do ativo e selecione para vincular uma ação, ETF ou outro ticker.