


 Desconto


Amazon orienta defensores a automatizar após agentes de IA ligados à China invadirem campus


Após uma falha anteriormente desconhecida ter permitido que agentes de IA invadissem um servidor universitário, a Amazon aconselhou equipes de segurança a automatizarem sua resposta aos ataques.
Um operador vinculado à China permitiu que os agentes escolhessem cada etapa rumo ao seu único objetivo.
De acordo com um relatório da Amazon publicado por CJ Moses, diretor de segurança da informação da Amazon Integrated Security, as organizações devem priorizar detecções de alta confiança que acionam ações automáticas, com humanos monitorando os resultados, em vez de aprovar cada etapa.
Um agente que encontra e explora uma vulnerabilidade zero-day em minutos “conclui sua atividade mais rápido do que muitos centros de operações de segurança podem triar manualmente um alerta”, escreveu Moses. Os fabricantes ainda não estão cientes das falhas zero-day, portanto, nenhuma correção existe.
Cairn descobriu uma falha desconhecida no MONAI Label em aproximadamente 11 minutos
Em 10 de setembro de 2026, a Amazon Threat Intelligence detectou a campanha. O operador deixou um servidor Cairn ativo sem login, permitindo que qualquer pessoa visualizasse seus prompts, configurações e saídas da IA.
Uma plataforma de código aberto, o Cairn, orienta vários agentes de IA durante testes de penetração e invasões autorizadas que empresas ordenam contra seus próprios sistemas. Os usuários informam em palavras simples onde começar e para onde ir, e ele navegará até lá.
Os logs mostraram que endereços IP associados a universidades do Leste Asiático fora da China continental foram atacados por cerca de 48 horas a partir de 8 de setembro. O operador inseriu uma lista de alvos e variações de uma única ordem: “obter acesso shell”, o que significa controle remoto de uma máquina.
“Com base nesses dados, os agentes de IA planejaram, executaram e ajustaram sua abordagem conforme aprendiam, sem que o operador escolhesse cada próximo passo”, escreveu Moses.
Um servidor que executava uma IA de imagem médica de código-fonte aberto foi hackeado. Os agentes mapearam sua API, encontraram um ponto de upload com um parâmetro de nome de arquivo e testaram vulnerabilidades de travessia de caminho, que permitem aos invasores gravar arquivos fora da pasta aceita pelo aplicativo.
Os agentes podiam gravar arquivos em qualquer lugar do servidor cerca de 11 minutos após o mapeamento da API. Em outra sessão, eles inseriram um shell reverso Python no sitecustomize.py, um arquivo carregado pelo Python na inicialização, e obtiveram acesso root, a conta mais privilegiada da máquina.
A Amazon determinou com “alta confiança” que a falha era uma vulnerabilidade zero-day, já que não havia correção, aviso ou menção anterior sobre ela. O operador então enviou aos agentes um proxy para a rede de uma segunda universidade, onde um servidor executava o mesmo software vulnerável.
A Amazon acredita que o operador explorou a vulnerabilidade zero-day para comprometer essa máquina e abrir o túnel. A Amazon informou os mantenedores, que corrigiram o código.
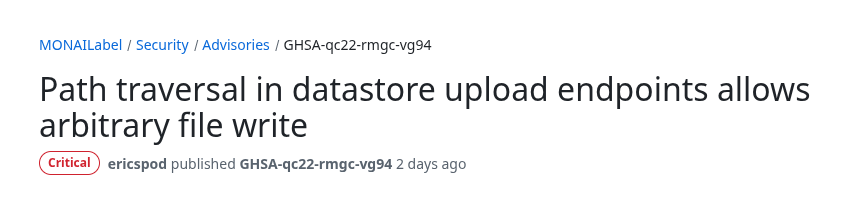
O software é chamado MONAI Label, diz um aviso do GitHub publicado em 18 de novembro. Ele classifica a vulnerabilidade de travessia de caminho como crítica e cita o relatório original da AWS.
As tentativas no Redis executaram 148 ações ao longo de 16 horas sem interrupção
Ao longo de aproximadamente 16 horas, os agentes realizaram 148 atividades consecutivas contra o servidor Redis de uma universidade, um banco de dados em memória que estava aberto sem senha.
Eles buscavam explorar a replicação do Redis para injetar código malicioso, escapar do sandbox de scripts, reescrever arquivos de configuração e corromper a memória. Eles também executaram uma exploração Log4Shell em outro serviço na mesma máquina.
Os agentes então mapearam a rede interna do Docker aproveitando uma vulnerabilidade de falsificação de solicitação do lado do servidor (SSRF) em um banco de dados Qdrant nesse host. Senhas foram então aplicadas contra SSH, PostgreSQL e outros serviços, mas nenhuma funcionou.
Um servidor GPU de uma universidade foi impactado por um ataque diferente durante mais de 6 horas. Os agentes tentaram mais de 30.000 combinações de credenciais sem sucesso e compilaram uma lista de cerca de 80 nomes de usuários reais provenientes de diretórios de professores, sites de laboratórios, páginas arquivadas e artigos.
Os agentes “funcionaram continuamente por 16 horas sem pausas, sono ou restrições de horário comercial”, escreveu Moses.
Com base em prompts em chinês simplificado, scripts definidos para o Fuso Horário Padrão da China e direcionados a alvos de provável importância estratégica para a China, a Amazon avalia o link com a China com confiança moderada. A AWS notificou as vítimas por meio de um parceiro governamental, pois não eram clientes da AWS.
Uma organização motivada financeiramente que usava o Cairn para atacar varejistas online também foi documentada separadamente pela Gambit Security. Em 17 de novembro, pesquisadores do Google disseram ter descoberto o Cairn em intrusões em empresas aeroespaciais americanas.
O Cryptopolitan relatou em maio que a Google descobriu a primeira exploração zero-day conhecida criada com a ajuda da inteligência artificial. O primeiro dos modelos da OpenAI a receber uma classificação crítica de risco cibernético foi o modelo Astra em setembro.
Se você está lendo isso, já está à frente. Mantenha-se assim com nosso boletim informativo.
Artigos recomendados








Comentários (0)
Clique no botão $, digite o código do ativo e selecione para vincular uma ação, ETF ou outro ticker.