


 Desconto


BTCPay Server lança atualização de emergência para cinco falhas de execução de código no NGINX


Em 18 de novembro, o BTCPay Server lançou uma atualização de emergência para corrigir cinco vulnerabilidades de segurança no NGINX. Dependendo da configuração do servidor, as falhas poderiam permitir que invasores executassem comandos sem necessidade de login. Os comerciantes que operam seus próprios servidores BTCPay são responsáveis por atualizar o sistema afetado.
As vulnerabilidades estão no NGINX, uma solução que permite o gerenciamento do tráfego online de entrada, e não têm relação com o software de carteira do Bitcoin ou do BTCPay. As vulnerabilidades descobertas recentemente não têm nada a ver com os roubos de carteiras quentes relatados no início deste mês.
Cinco falhas no NGINX, incluindo uma rota não autenticada para execução remota de código
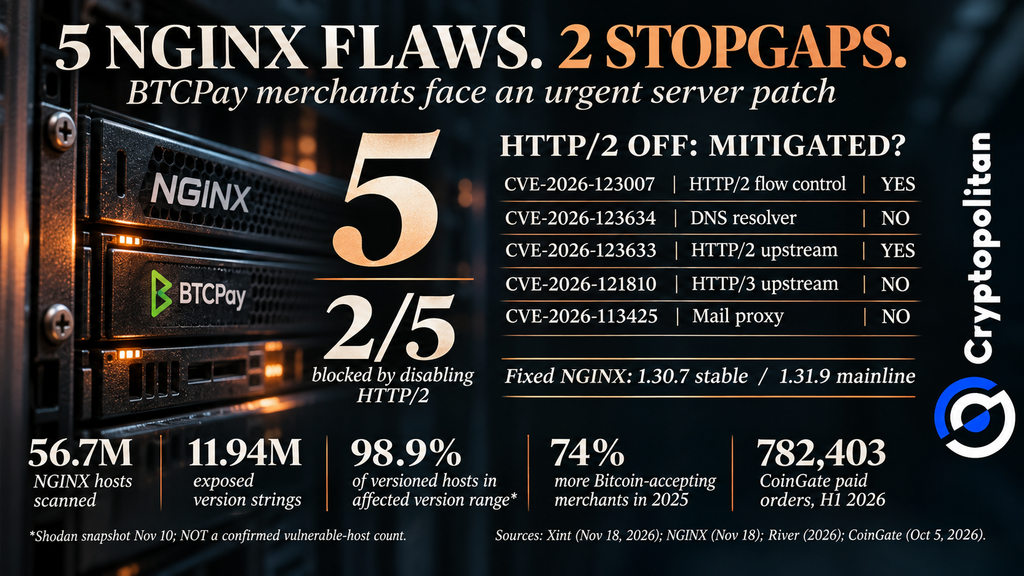
O BTCPay listou cinco CVEs: CVE-2026-123007, CVE-2026-123634, CVE-2026-123633, CVE-2026-121810 e CVE-2026-113425. A empresa de segurança Xint explicou suas diferentes condições de ataque em seu estudo sobre o nginx2root, realizado em 18 de novembro.
De todas as cinco vulnerabilidades, a CVE-2026-123007 tem o potencial de impactar o maior número de servidores. A vulnerabilidade é explorada quando o HTTP/2 está ativo em instalações do NGINX. Com essa falha, os atacantes conseguem executar instruções sem necessidade de login, utilizando os privilégios do processo worker do NGINX. O defeito existe no sistema desde 2015, quando o NGINX lançou o HTTP/2 na versão 1.9.5.
Em 18 de novembro, o NGINX publicou as versões 1.30.7 (estável) e 1.31.9 (linha principal) , ambas corrigindo todas as cinco vulnerabilidades. A BTCPay recomendou que os administradores de sistemas executassem as atualizações através das Configurações do Servidor ou executassem o script de atualização do Docker usando o SSH.
Por que desativar o HTTP/2 apenas fecha parcialmente a porta
Os comerciantes que não puderem aplicar as atualizações imediatamente podem desativar o HTTP/2 usando um workaround fornecido por um dos colaboradores do BTCPay. No entanto, a solução alternativa deixará de funcionar assim que o contêiner for substituído.
As descobertas da Xint indicam que a desativação do HTTP/2 bloqueará a CVE-2026-123007 e a CVE-2026-123633, mas não as outras três falhas. As três vulnerabilidades dizem respeito à resolução de DNS, backends HTTP/3 e proxy de correio. As atualizações ainda precisam ser aplicadas.
De acordo com uma pesquisa relevante do Shodan publicada em 10 de novembro e referenciada no Xint, 56,7 milhões de hosts usavam NGINX. Desse total, apenas 11,94 milhões forneceram informações sobre suas versões, e quase todos (98,9%) estavam afetados. Os números acima não podem confirmar a vulnerabilidade, devido à importância das configurações do HTTP/2 e das atualizações de segurança backportadas.
Uma nova onda de roubos atingiu servidores BTCPay mais antigos em 1
O aviso de novembro do BTCPay identificou um ataque separado contra servidores que executam a versão 2.4.1 ou anterior. Os ladrões usaram um método diferente para explorar uma falha corrigida em agosto.
Bitquery rastreou 682 Bitcoin e Litecoin retirados de carteiras quentes no valor de cerca de US$ 1,63 milhão entre 30 de outubro e 2 de novembro. ComoCryptopolitan relatou, os atacantes entraram como administradores, embora não tenha ficado claro como obtiveram acesso.
A BTCPay aconselhou os usuários afetados a migrar para servidores e carteiras novos. Apenas atualizar não desfaz uma violação de segurança.
Quanto podem custar a inatividade e a aplicação de patches no checkout Bitcoin transfronteiriço
Mesmo sem roubo, um checkout desativado pode significar vendas perdidas. Os riscos aumentam à medida que mais empresas aceitam pagamentos em criptomoedas.
O relatório do River's 2026 encontrou um crescimento de 74% nos comerciantes que aceitam Bitcoin durante 2025. O volume mensal da Rede de Fogo também superou US$ 1 bilhão.
O relatório H1 2026 da CoinGate, atualizado em 5 de outubro, registrou 782.403 pedidos pagos, um aumento de 21,4% em relação ao ano anterior – aproximadamente um pedido a cada 20 segundos. Os comerciantes liquidaram 75,4% dos pedidos em moeda fiat. Os pagamentos estavam concentrados em software, serviços digitais e negócios transfronteiriços.
Nem a fonte mede as transações do BTCPay. Interrupções ainda podem custar pedidos e a confiança dos clientes aos comerciantes, sem um efeito demonstrado no preço do Bitcoin.
Não apenas leia notícias sobre criptomoedas. Entenda-as. Inscreva-se em nossa newsletter. É grátis.
Artigos recomendados








Comentários (0)
Clique no botão $, digite o código do ativo e selecione para vincular uma ação, ETF ou outro ticker.