


 Desconto


Equinor enfrenta ciberataque contínuo enquanto a Noruega permanece em estado de alerta elevado


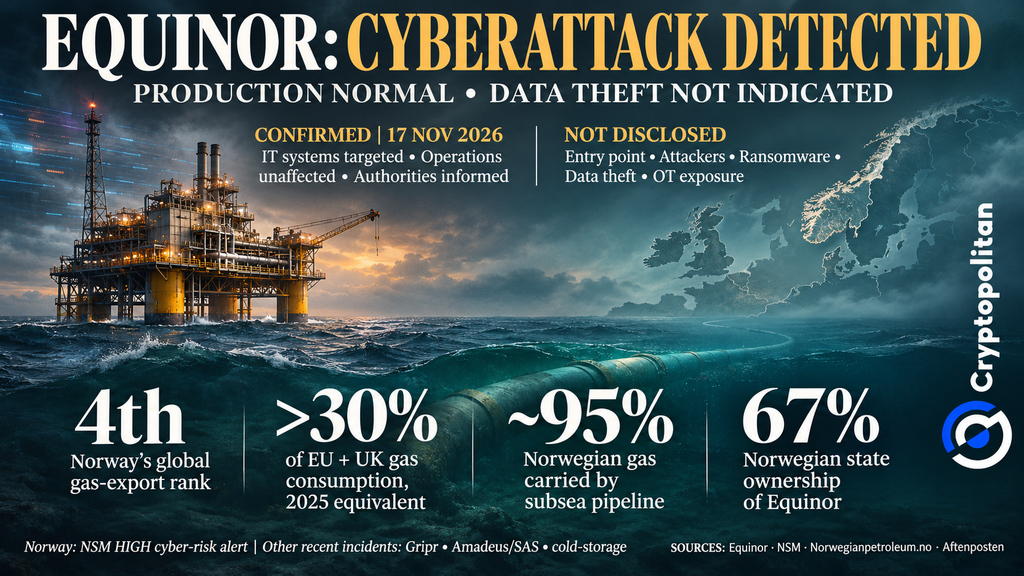
A Equinor, uma empresa internacional de energia sediada na Noruega, anunciou em 17 de novembro de 2026 que alguns de seus sistemas de TI estavam sob ataque cibernético. A produção de petróleo e gás segue normal e a empresa não observou sinais de roubo de dados. O incidente recebeu grande atenção porque a Noruega é um importante fornecedor de gás para a Europa.
O que a Equinor confirmou e o que não confirmou
Na sua declaração de 17 de novembro, a Equinor descreveu o ciberataque como em curso. A empresa afirmou que mobilizou recursos para deter o ataque e estava a notificar as autoridades competentes. A Equinor declarou ainda:
Não há indícios de que dados tenham sido roubados. O ataque não afetou as operações e a produção da Equinor.
A declaração não mencionou quem eram os atacantes, como entraram ou se houve envolvimento de malware. A Equinor também não informou se seus sistemas de controle industrial foram afetados de alguma forma. Embora a empresa tenha afirmado que nada indicava roubo de dados, a avaliação inicial não excluía a possibilidade de isso ter ocorrido.
Onde uma violação de TI ainda pode alcançar as máquinas
A Equinor confirmou um ataque aos seus sistemas de tecnologia da informação (TI), que gerenciam e-mail, software empresarial e dados da empresa. No entanto, não informou se os atacantes conseguiram acessar os sistemas que controlam suas máquinas. Esses sistemas fazem parte da tecnologia operacional (OT), que inclui sensores, controladores e sistemas de engenharia. Um ataque aos sistemas de TI não confere automaticamente aos invasores o controle dos sistemas de OT.
Os sistemas de TI e OT têm propósitos diferentes, mas isso não significa que suas redes estejam completamente separadas. Credenciais de login compartilhadas, conexões de contratados e segurança de rede fraca podem dar aos atacantes uma maneira de se mover entre elas. A avaliação 2026 da Dragos indica que 29% das empresas do setor de petróleo e gás estavam gravemente carentes de separação de TI/OT. Um estudo mais amplo sobre ataques cibernéticos realizado pela Verizon em 2026 mostra que vulnerabilidades em softwares foram usadas para obter acesso inicial em 31% dos ataques.
Nenhum dos relatórios detalhou o que ocorreu na Equinor. Um ataque aos sistemas de TI, por si só, não indica que as operações foram interrompidas ou que os atacantes conseguiram assumir o controle de qualquer máquina. Tais cenários exigiriam evidências diferentes.
Noruega em seu mais alto nível de alerta cibernético publicamente declarado
A Noruega já se encontrava em estado de alerta cibernético elevado quando a Equinor divulgou o ataque. Em 27 de outubro, a Autoridade Nacional de Segurança (NSM) elevou o nível de risco cibernético do país a ALTO, o segundo mais elevado de cinco níveis. A agência tornou a sua avaliação pública pela primeira vez. Informou também que as operações cibernéticas bem-sucedidas contra organizações norueguesas triplicaram ao longo de seis meses.
Aftenposten relatou outros incidentes envolvendo dados roubados da Gripr, registros de passageiros da SAS vazados através da Amadeus e temperaturas de refrigeração manipuladas em um armazém de Enebakk. Nenhuma evidência pública relaciona esses incidentes à Equinor ou entre si.
Por que uma interrupção na Noruega seria um problema para a Europa
As consequências poderiam se estender além da Noruega se um ciberataque interrompesse a produção de gás. A Noruega é o quarto maior exportador de gás do mundo. Suas exportações de 2025 equivaleram a mais de 30% do consumo de gás da UE e do Reino Unido. Cerca de 95% do gás norueguês é transportado por dutos submarinos. O Estado norueguês também detém 67% da Equinor.
Nenhuma interrupção no fornecimento foi relatada. No entanto, a AIE alertou que a Europa entrou no inverno de 2026–27 com estoques de gás incomumente baixos. Uma interrupção prolongada poderia apertar as ofertas e elevar os preços. Isso permanece um risco potencial, não uma consequência observada do ciberataque à Equinor.
Ecos do Colonial Pipeline
O incidente do Colonial Pipeline ilustra como um ataque ao sistema de TI de uma empresa pode afetar a entrega de petróleo e gás sem interferência dos controles industriais. Após um ataque de ransomware em 2021, o operador da tubulação interrompeu temporariamente suas operações como medida preventiva. Conforme relatado pela Cryptopolitan, a Colonial pagou US$ 4,4 milhões em Bitcoin. Autoridades dos EUA recuperaram posteriormente US$ 2,3 milhões desse valor.
Relatórios de segurança cibernética sugerem que as empresas industriais continuam enfrentando pressão considerável. A Dragos registrou 1.266 incidentes de ransomware industrial no terceiro trimestre de 2026, aumento de 11% em relação ao trimestre anterior. No entanto, não foram encontrados casos em que operadores de ransomware manipulassem diretamente os controles industriais.
O relatório da Zscaler indicou um aumento superior a 275% no roubo de dados devido ao ransomware entre abril de 2025 e março de 2026. Nenhum dos relatórios fornece informações sobre o ocorrido no caso envolvendo a Equinor. Ainda precisa ser determinado o alcance do ataque.
Se você está lendo isso, já está à frente. Mantenha-se assim com nosso boletim informativo.
Artigos recomendados








Comentários (0)
Clique no botão $, digite o código do ativo e selecione para vincular uma ação, ETF ou outro ticker.