


 Desconto


Um script da Optimizely comprometido colocou 178 empresas ao alcance de hackers


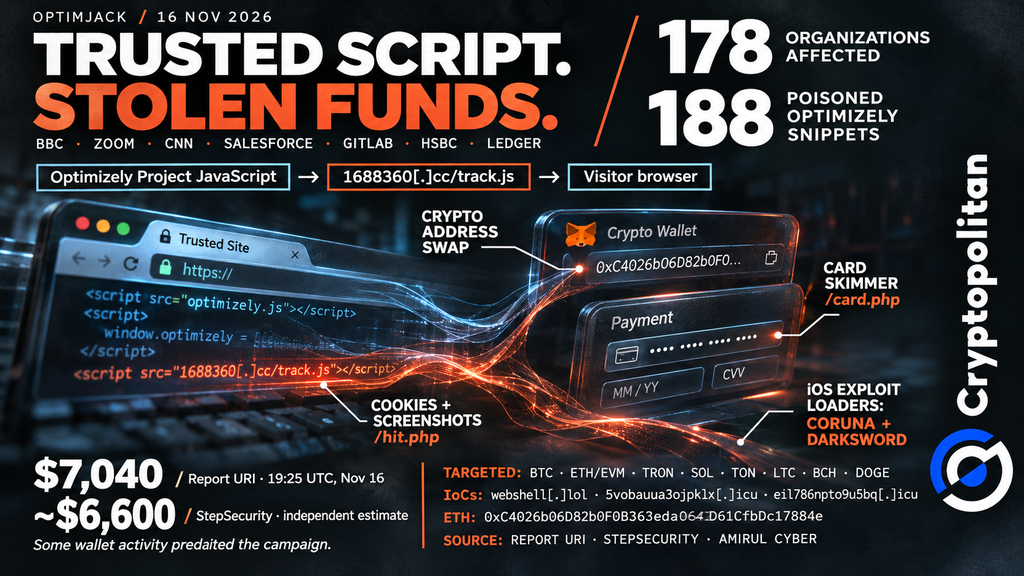
Em 16 de novembro, hackers usaram o Optimizely Web para enviar código JavaScript malicioso aos visitantes dos sites de 178 empresas. Empresas conhecidas, como Zoom, BBC, CNN, Salesforce, GitLab, HSBC e Ledger, estavam entre as vítimas.
A Report URI analisou 1.611 scripts do Optimizely e encontrou código infectado em 188 deles. Os atacantes não precisaram invadir os sites de cada empresa, pois o código malicioso vinha da rede de entrega de conteúdo (CDN) confiável do Optimizely e conseguia ser executado nos navegadores dos visitantes. O pesquisador Amirul Cyber denominou esse ataque de OPTIMJACK.
Código confiável que deixou de ser digno de confiança
Ao explorar o campo Project JavaScript do Optimizely, o hacker conseguiu executar o script 1688360[.]cc/track.js. Em seguida, o código passou a funcionar com os mesmos privilégios da própria hospedagem do site.
De acordo com a documentação de permissões do Optimizely, apenas administradores e proprietários de projetos podem alterar snippets. Ainda não está claro como as proteções básicas de segurança do Optimizely foram contornadas. Até mesmo as páginas de marketing e login da empresa estavam carregando o código.
O pesquisador Scott Helme, da Report URI, alertou:
A lição importante aqui é que o JavaScript confiável nem sempre permanece digno de confiança.
Um script, quatro funções
O software malicioso procurava carteiras de criptomoedas e as substituía por carteiras pertencentes ao hacker. Sabe-se que o malware se concentra em Bitcoin, Ether e várias outras cadeias EVM, TRON, Solana, TON, Litecoin, Bitcoin Cash e Dogecoin. As substituições podem ser visíveis no conteúdo do site, formulários online, endereços copiados e colados, bem como nas solicitações de rede de saída.
O ataque foi além do roubo de criptomoedas. O mesmo script capturava dados de cartões de pagamento e os enviava para /card.php. Ele também coletava cookies legíveis e capturas de tela das páginas, que eram enviados para /hit.php, conforme informado pela Report URI. Em iPhones e iPads, domínios .icu separados entregavam código vinculado aos kits de exploração Coruna e DarkSword.
Aproximadamente $7,040, e muito ainda desconhecido
Até às 19:25 UTC de 16 de novembro, a Report URI rastreou cerca de US$ 7.040 em recebimentos para carteiras vinculadas aos scripts maliciosos do Optimizely. StepSecurity estimou um total inferior, de aproximadamente US$ 6.600. Sua análise revelou que quatro das oito carteiras não receberam nada. Algumas transações também ocorreram antes do ataque de 16 de novembro.
Nenhuma das estimativas estabeleceu quanto foi realmente roubado durante o ataque. Os pesquisadores ainda estão identificando quem estava por trás disso. Eles também não conseguem fornecer os números sobre quantos cartões de pagamento, navegadores e dispositivos iOS foram afetados pelo ataque. Até o final de 16 de novembro, a maioria dos scripts infectados da Optimizely já havia sido excluída.
Infecções anteriores compartilham a mesma infraestrutura
O ataque ao Optimizely não foi o único caso envolvendo scripts de terceiros infectados naquela semana. Hudson Rock rastreou infecções semelhantes entre 13 e 16 de novembro. Elas envolveram scripts da Kissmetrics, StorifyMe e Minute Media. Sites como Security Bank e Fox Sports carregaram um script malicioso chamado webshell[.]lol/get.js.
A infraestrutura compartilhada sugere uma conexão entre os incidentes. No entanto, os pesquisadores não estabeleceram como cada provedor foi comprometido ou quem é o responsável.
Onde as defesas do navegador falharam
Nem todo site infectado permite que o malware funcione corretamente. A Amirul Cyber identificou duas amostras de páginas em que a Política de Segurança de Conteúdo (CSP) bloqueou o script do atacante.
A CSP limita as fontes das quais um navegador pode carregar código. As diretrizes da Optimizely incluem configurações como strict-dynamic e unsafe-eval opcional, entre outras, mas elas precisam ser configuradas com extrema cautela.
O PCI Security Standards Council exige que os scripts aprovados sejam carregados e verificados quanto à integridade e adulteração, conforme os requisitos 6.4.3 e 11.6.1, no que diz respeito aos pagamentos online.
Um problema de terceiros maior do que um único fornecedor
O World Economic Forum constatou que 65% das grandes empresas consideram as vulnerabilidades na cadeia de suprimentos seu maior desafio de resiliência, ante 54% em 2025.
A Verizon vinculou terceiros a 48% dos incidentes de violação de dados. A TRM Labs descobriu que compromissos de infraestrutura causaram cerca de 76% das perdas por hacks cripto no primeiro semestre de 2026, apesar de representar apenas 15% dos incidentes.
O OPTIMJACK mostra como os visitantes podem sofrer roubo de dados mesmo quando os próprios servidores do site permanecem seguros.
As mentes mais inteligentes do setor de criptomoedas já leem nosso boletim informativo. Quer entrar? Junte-se a eles.
Artigos recomendados








Comentários (0)
Clique no botão $, digite o código do ativo e selecione para vincular uma ação, ETF ou outro ticker.