


 Desconto


Uber diz que violação em fornecedor de IA expôs dados de CNH de motoristas nos EUA


A Uber começou a entrar em contato com milhares de motoristas em todo os EUA sobre o recente incidente de segurança envolvendo um de seus provedores de IA de terceiros. O vazamento resultou na possível exposição dos dados pessoais dos motoristas, incluindo detalhes de sua licença. A empresa detalhou o incidente em avisos enviados aos motoristas em 22 de novembro 10.
Como a Uber descobriu que seu fornecedor havia sido violado
O provedor entrou em contato com a Uber em 9 de outubro de 2026, após hackers obterem credenciais internas e explorá-las para acessar a conta da Uber. A empresa afirmou que cortou imediatamente a conexão de dados e iniciou uma investigação. Até 13 de outubro, a companhia havia confirmado o acesso não autorizado aos dados pessoais dos motoristas.
A Uber disponibilizou monitoramento gratuito e assistência contra fraudes por meio da Cyberscout para seus usuários. Até o momento, não foram relatados casos de uso indevido.
O aviso aos motoristas sobre o incidente foi datado de 10 de novembro, o que significa que se passaram 28 dias desde a verificação. No entanto, a lacuna entre a verificação e a notificação dos motoristas afetados não indica necessariamente uma violação das normas de reporte.
O provedor é a Fireworks AI, conforme reportado pelo TechCrunch
O provedor afetado era a Fireworks AI, uma empresa que fornece aos desenvolvedores acesso a modelos de IA, de acordo com o TechCrunch. A Uber também confirmou à publicação que a Fireworks possuía alguns dos seus dados.
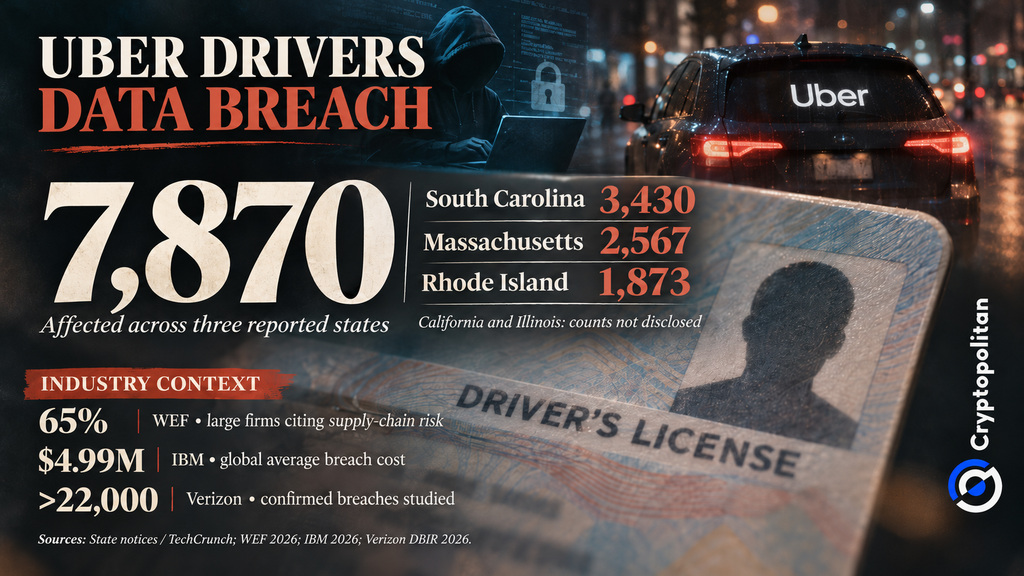
Até agora, os números divulgados mostram 7.870 pessoas afetadas em três estados: 3.430 na Carolina do Sul, 2.567 em Massachusetts e 1.873 em Rhode Island. O Departamento de Assuntos do Consumidor da Carolina do Sul confirma independentemente o número de seu estado.
No entanto, a extensão completa do vazamento ainda não está clara. Califórnia e Illinois não divulgaram seus números, o que significa que o total de 7.870 abrange apenas os três estados com contagens reportadas. O número nacional de motoristas afetados permanece desconhecido.
Um roubo de credenciais vinculado ao “LLMJacking”
Em seu boletim de 9 de novembro, a Fireworks anunciou que a violação foi mais grave do que apenas credenciais roubadas. Informações de conta e faturamento foram acessadas. Certos clientes tiveram seus segredos, conjuntos de dados e modelos de IA inacabados acessados. A Fireworks especificou que os números dos cartões de pagamento não foram afetados.
A empresa também revelou outro vazamento. Em 23 de outubro, um provedor de serviços em nuvem que hospedava os sistemas da Fireworks foi vítima de ataque. Os hackers usaram o acesso a esse serviço em nuvem no dia seguinte para obter mais informações sobre clientes. A Fireworks não relatou nenhum outro vazamento bem-sucedido após 25 de outubro.
O Fireworks conectou os ataques ao LLMJacking, um esquema baseado no acesso roubado a modelos de IA. Em um caso separado, a Google e a Mandiant revelaram que o uso não autorizado de IA gerou custos superiores a US$ 100.000 em apenas um dia. No entanto, esses gastos não estão associados à Uber.
Por que este vazamento não é a 2016 cobertura
A Uber já enfrentou uma grande violação de dados antes, mas sua resposta foi diferente. Em 2018, o procurador-geral da Califórnia anunciou um acordo de US$ 148 milhões por causa de uma violação oculta em 2016 que afetou 57 milhões de pessoas. Os investigadores afirmaram que a Uber pagou aos hackers US$ 100.000 para manterem o silêncio e não notificou mais de 174.000 motoristas na Califórnia.
Desta vez, a Uber afirma que desconectou imediatamente o provedor afetado, notificou os motoristas e ofereceu monitoramento de crédito. Até o momento, as divulgações públicas não mostram evidências de uma cobertura semelhante.
O risco de terceiros agora é a maior exposição
A mais recente violação de dados da Uber destaca uma preocupação crescente: as empresas podem perder informações confidenciais por meio de fornecedores dos quais dependem. O Fórum Econômico Mundial constatou que 65% das grandes empresas consideram as vulnerabilidades de terceiros e da cadeia de suprimentos seu maior desafio de resiliência cibernética, aumento em relação aos 54% registrados em 2025.
Enquanto isso, a IBM estimou o custo médio global de violações de dados em US$ 4,99 milhões. A Verizon analisou mais de 22.000 violações confirmadas em 145 países. Esses números refletem riscos mais amplos de segurança cibernética, e não as perdas reais da Uber.
O Cryptopolitan havia anteriormente reportado um comprometimento semelhante de uma ferramenta de IA de terceiros envolvendo a Vercel. Para a Uber, permanecem três perguntas: Quantos motoristas foram afetados em todo o país? Quais informações específicas foram expostas? Quais salvaguardas controlavam o acesso da Fireworks aos dados da Uber? O comunicado público da empresa deixa essas perguntas sem resposta.
Não apenas leia notícias sobre criptomoedas. Entenda-as. Inscreva-se em nossa newsletter. É grátis.
Artigos recomendados








Comentários (0)
Clique no botão $, digite o código do ativo e selecione para vincular uma ação, ETF ou outro ticker.