


 Desconto


FBI diz que hackers do FaceStealer fingiram contatos confiáveis em videochamadas de cripto


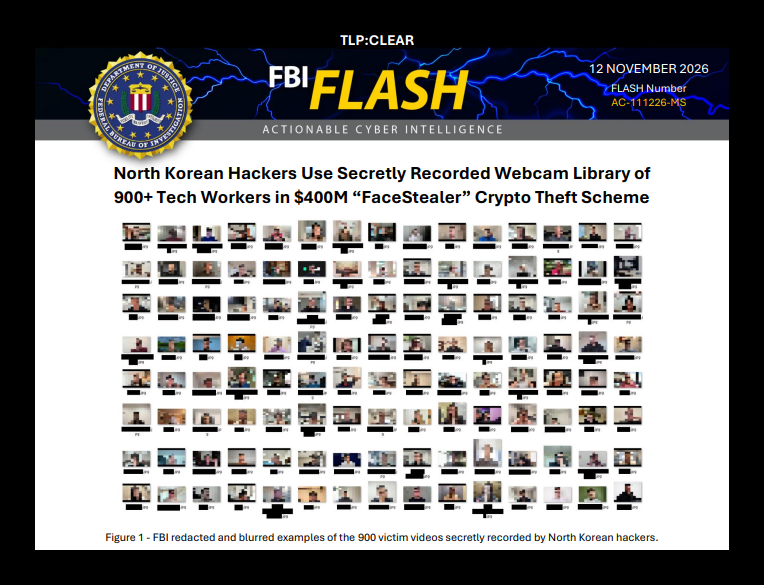
Hackers norte-coreanos usaram contas roubadas de vítimas anteriores para convidar novos alvos para videochamadas e reproduziram secretamente clipes de webcams gravados de pessoas que esses alvos conheciam.
O esquema, conhecido como FaceStealer pelo FBI, roubou mais de US$ 400 milhões em criptomoedas ao longo de 18 meses, informou o Departamento de Justiça na quinta-feira.
O departamento derrubou a infraestrutura em nuvem do FaceStealer. O FBI também apreendeu mais de 900 vídeos de webcams das vítimas do esquema, conforme uma ordem judicial federal.
DOJ afirma que um falso glitch de áudio enganou os alvos para instalar malware
O DOJ afirmou em um release que as equipes visam pessoas que trabalham com criptomoedas e web3. Quando um alvo participa, os hackers gravam a webcam da pessoa e reproduzem gravações pré-gravadas de um contato conhecido, simulando a presença de um colega de confiança na chamada.
Os hackers produzem vídeos deepfake de pessoas influentes no setor de criptomoedas e web3 com o que o departamento chamou de “super inteligência” e depois os utilizam nas mesmas reuniões.
No meio da chamada, ocorre uma falha técnica falsa, por exemplo, alegando que o alvo não está sendo ouvido.
Em seguida, aparece um link/prompt para “corrigir” o problema. Ele instala malware silenciosamente.
Uma vez que o computador é invadido, os hackers podem roubar criptomoedas ou utilizar o acesso do alvo a outros sistemas. Em alguns casos, os roubos e as tomadas de conta ocorreram meses ou até mais de um ano após a invasão inicial.
Os hackers também vasculham as listas de contatos, redes sociais e aplicativos de mensagens de cada nova vítima. Os contatos pessoais e profissionais descobertos nesses locais tornam-se os próximos alvos.
“Ele explora nossa confiança nas plataformas de videoconferência onipresentes e nos relacionamentos pessoais valorizados. Se você não consegue imaginar um cenário em que possa cair nessa armadilha, não está pensando com criatividade suficiente.”
disse Patrick Grandy, diretor assistente responsável do Escritório de Campo do FBI em Los Angeles.
FaceStealer ataca desenvolvedores de código aberto enquanto o DOJ restringe US$ 1,2 bilhão
Desenvolvedores de software de código aberto estão sendo cada vez mais alvo. Os hackers visam seus dispositivos e contas de repositórios de código que controlam, o que, segundo o Departamento de Justiça (DOJ), parece ser projetado para permitir ataques à cadeia de suprimentos.
O FaceStealer foi vinculado a grupos norte-coreanos chamados Sapphire Sleet, UNC1069, Dangerous Password, CryptoCore, APT38, BlueNoroff e Stardust Chollima, informou o departamento.
Em fevereiro, o Cryptopolitan relatou que o UNC1069 sequestrou a conta do Telegram de um executivo de criptomoedas para atrair um alvo para uma falsa chamada no Zoom. Os atacantes então fingiram problemas de áudio e fizeram com que a vítima executasse comandos de solução de problemas.
O FBI publicou um relatório sobre como funciona o esquema, incluindo medidas de proteção e conselhos para as vítimas. Também criou um site FaceStealer website como centro de recursos.
O DOJ associou a apreensão do FaceStealer a outra ação. Obteve aprovação judicial para apreender ou bloquear mais de US$ 1,2 bilhão que havia sido roubado da Binance, parte de mais de US$ 2,7 bilhões que já foram congelados até agora.
O departamento culpou hackers militares norte-coreanos chamados TraderTraitor por desviar mais de US$ 6 bilhões da exchange por volta de 29 de outubro. A Coreia do Norte negou qualquer envolvimento.
"O governo da Coreia do Norte financia seu regime ilegal e seu programa de armas ilícitas através do roubo de criptomoedas", disse M. Scott Proctor, principal vice-auxiliar do procurador-geral para Segurança Nacional.
O TraderTraitor ainda está lavando os fundos da Binance através de pontes de criptomoedas, misturadores e exchanges. Os esforços para rastreá-los, congelá-los, confiscá-los e confiscá-los continuam.
As mentes mais inteligentes do setor de criptomoedas já leem nosso boletim informativo. Quer entrar? Junte-se a eles.
Artigos recomendados







Comentários (0)
Clique no botão $, digite o código do ativo e selecione para vincular uma ação, ETF ou outro ticker.